
Red-Team für die KI, die Sie ausliefern
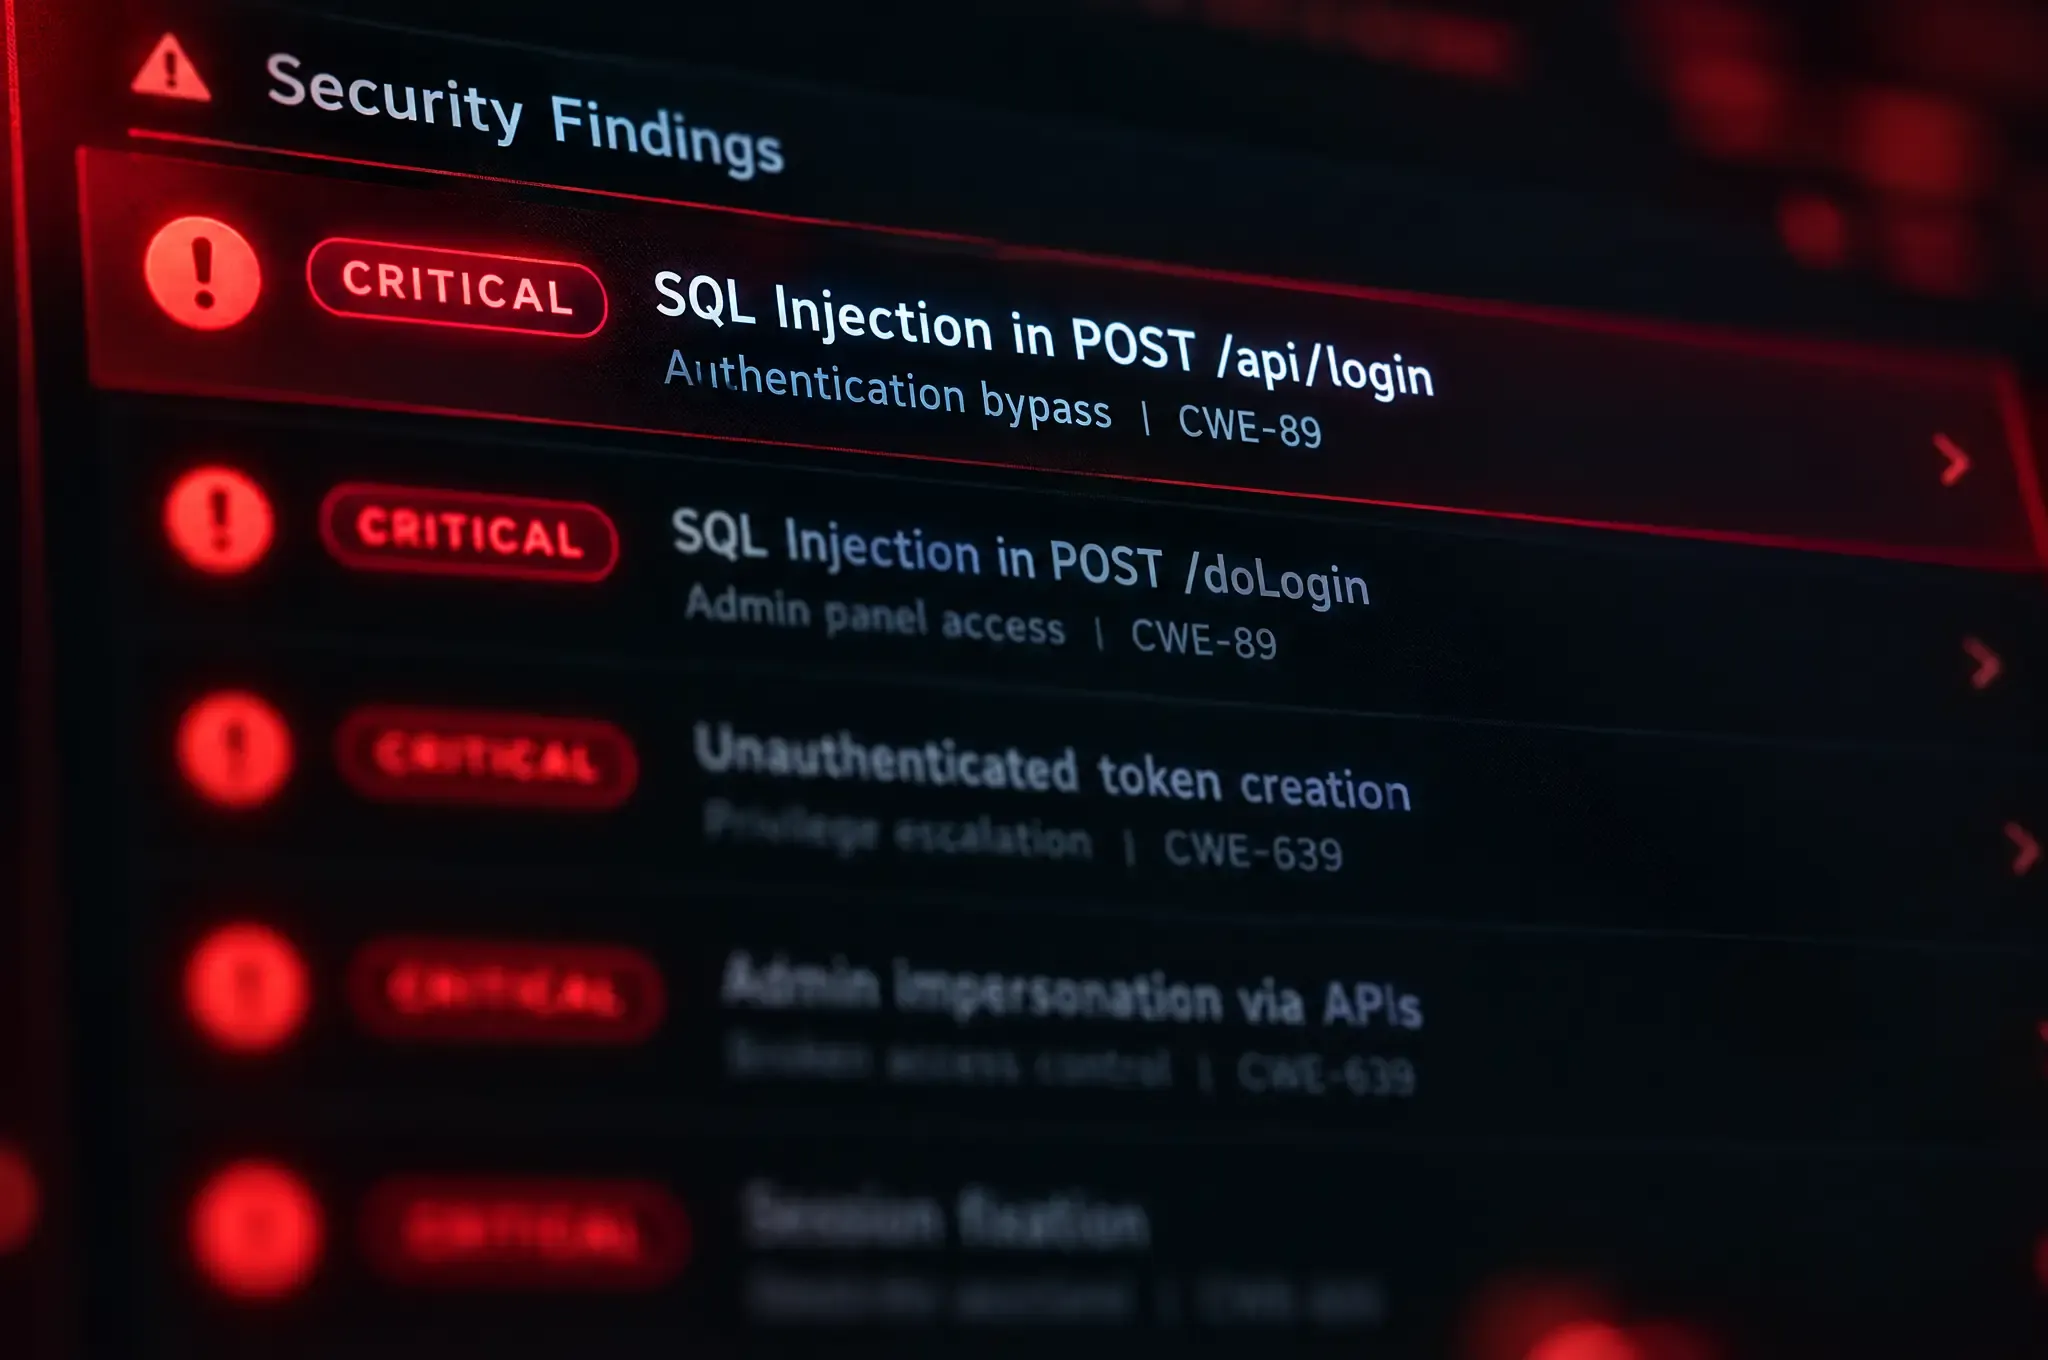
CyberStrike greift Ihre LLM-Apps, Copilots, autonomen Agenten und MCP-Server an, wie es ein echter Gegner täte, deckt Prompt Injection, Datenlecks und Tool-Missbrauch auf und beweist jeden als ausnutzbar, bevor er die Produktion erreicht.
Die härtesten Ziele, gemeinsam gelöst
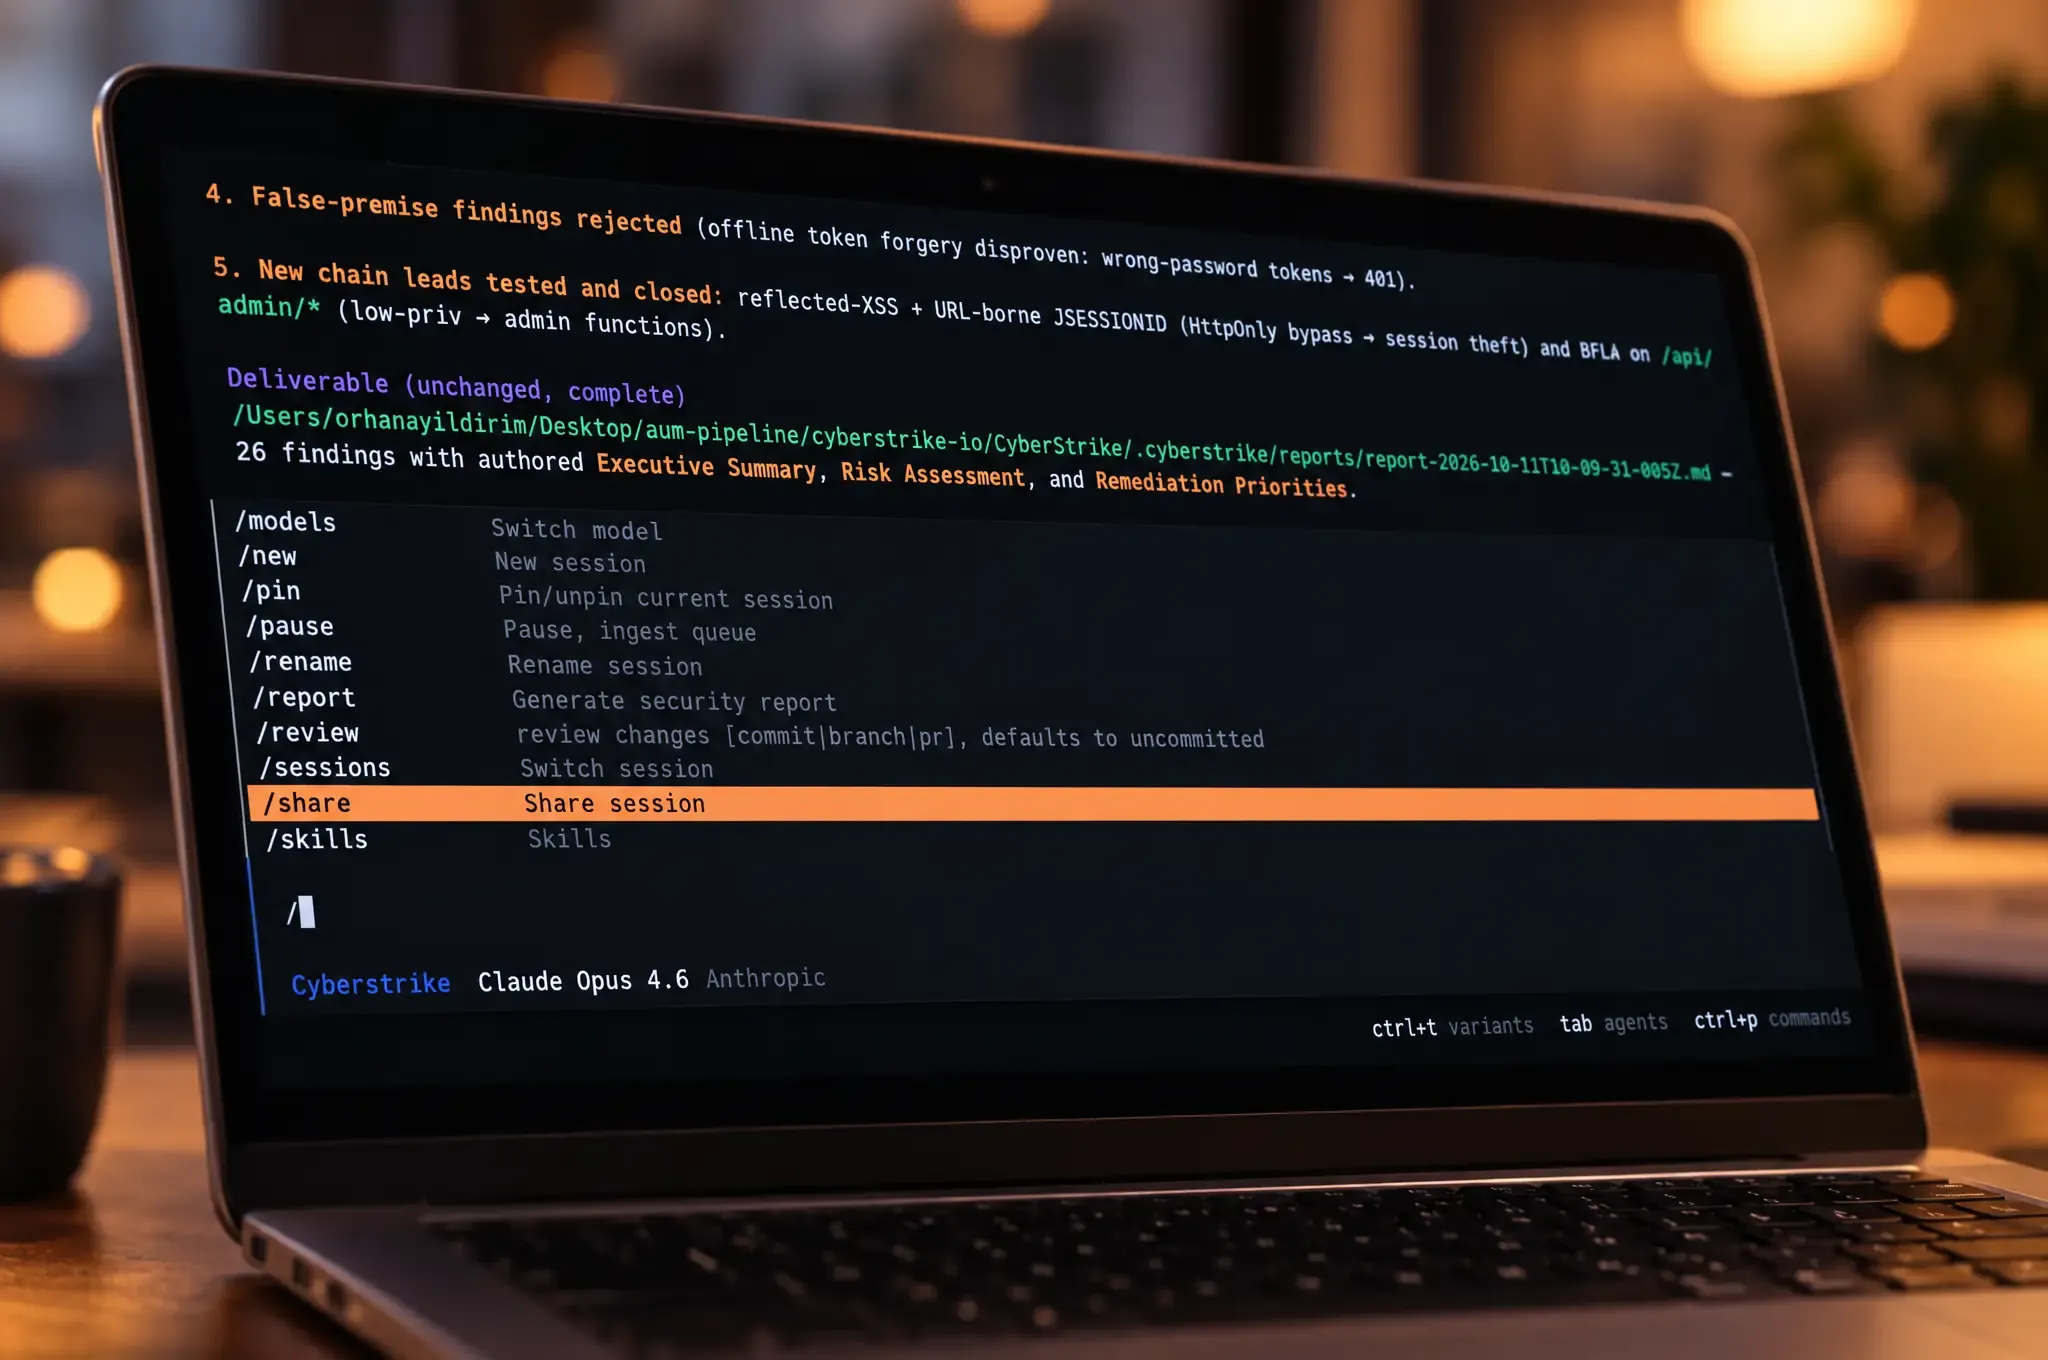
Teilen Sie eine Live-Session mit Ihren Experten
Manche Engagements brauchen Menschen und Agenten Seite an Seite. Teilen Sie eine laufende CyberStrike-Session, damit mehrere menschliche Experten und das gesamte Agententeam denselben Test gemeinsam in Echtzeit steuern, ohne Übergaben und ohne verlorenen Kontext, bis das härteste Ziel nachgibt.
Bolt führt Ihre Tools dort aus, wo die Ziele leben
Bolt ist ein containerisierter MCP-Server, der Ihre Sicherheitstools bündelt und sie ausführt, wo immer Sie sie brauchen: eine VPC, ein internes Segment oder ein isoliertes Labor. Jedes Tool wird direkt bereitgestellt, ohne Meta-Tools und ohne dynamisches Laden, sodass Sie genau das aufrufen, das Sie brauchen, und nichts anderes.
Compliance
Vom Menschen geführtes Vertrauen, in Maschinengeschwindigkeit
Jedes Engagement endet mit einem prüfbereiten Bericht, signiert von einem zertifizierten Pentester und darauf ausgelegt, die Frameworks zu erfüllen, an denen Ihre Prüfer Sie messen.






