
당신이 배포하는 AI를 레드팀하세요
CyberStrike는 진짜 적처럼 당신의 LLM 앱, 코파일럿, 자율 에이전트, MCP 서버를 공격해 프롬프트 주입, 데이터 유출, 도구 오용을 드러내고, 프로덕션에 도달하기 전에 각각을 악용 가능하다고 증명합니다.
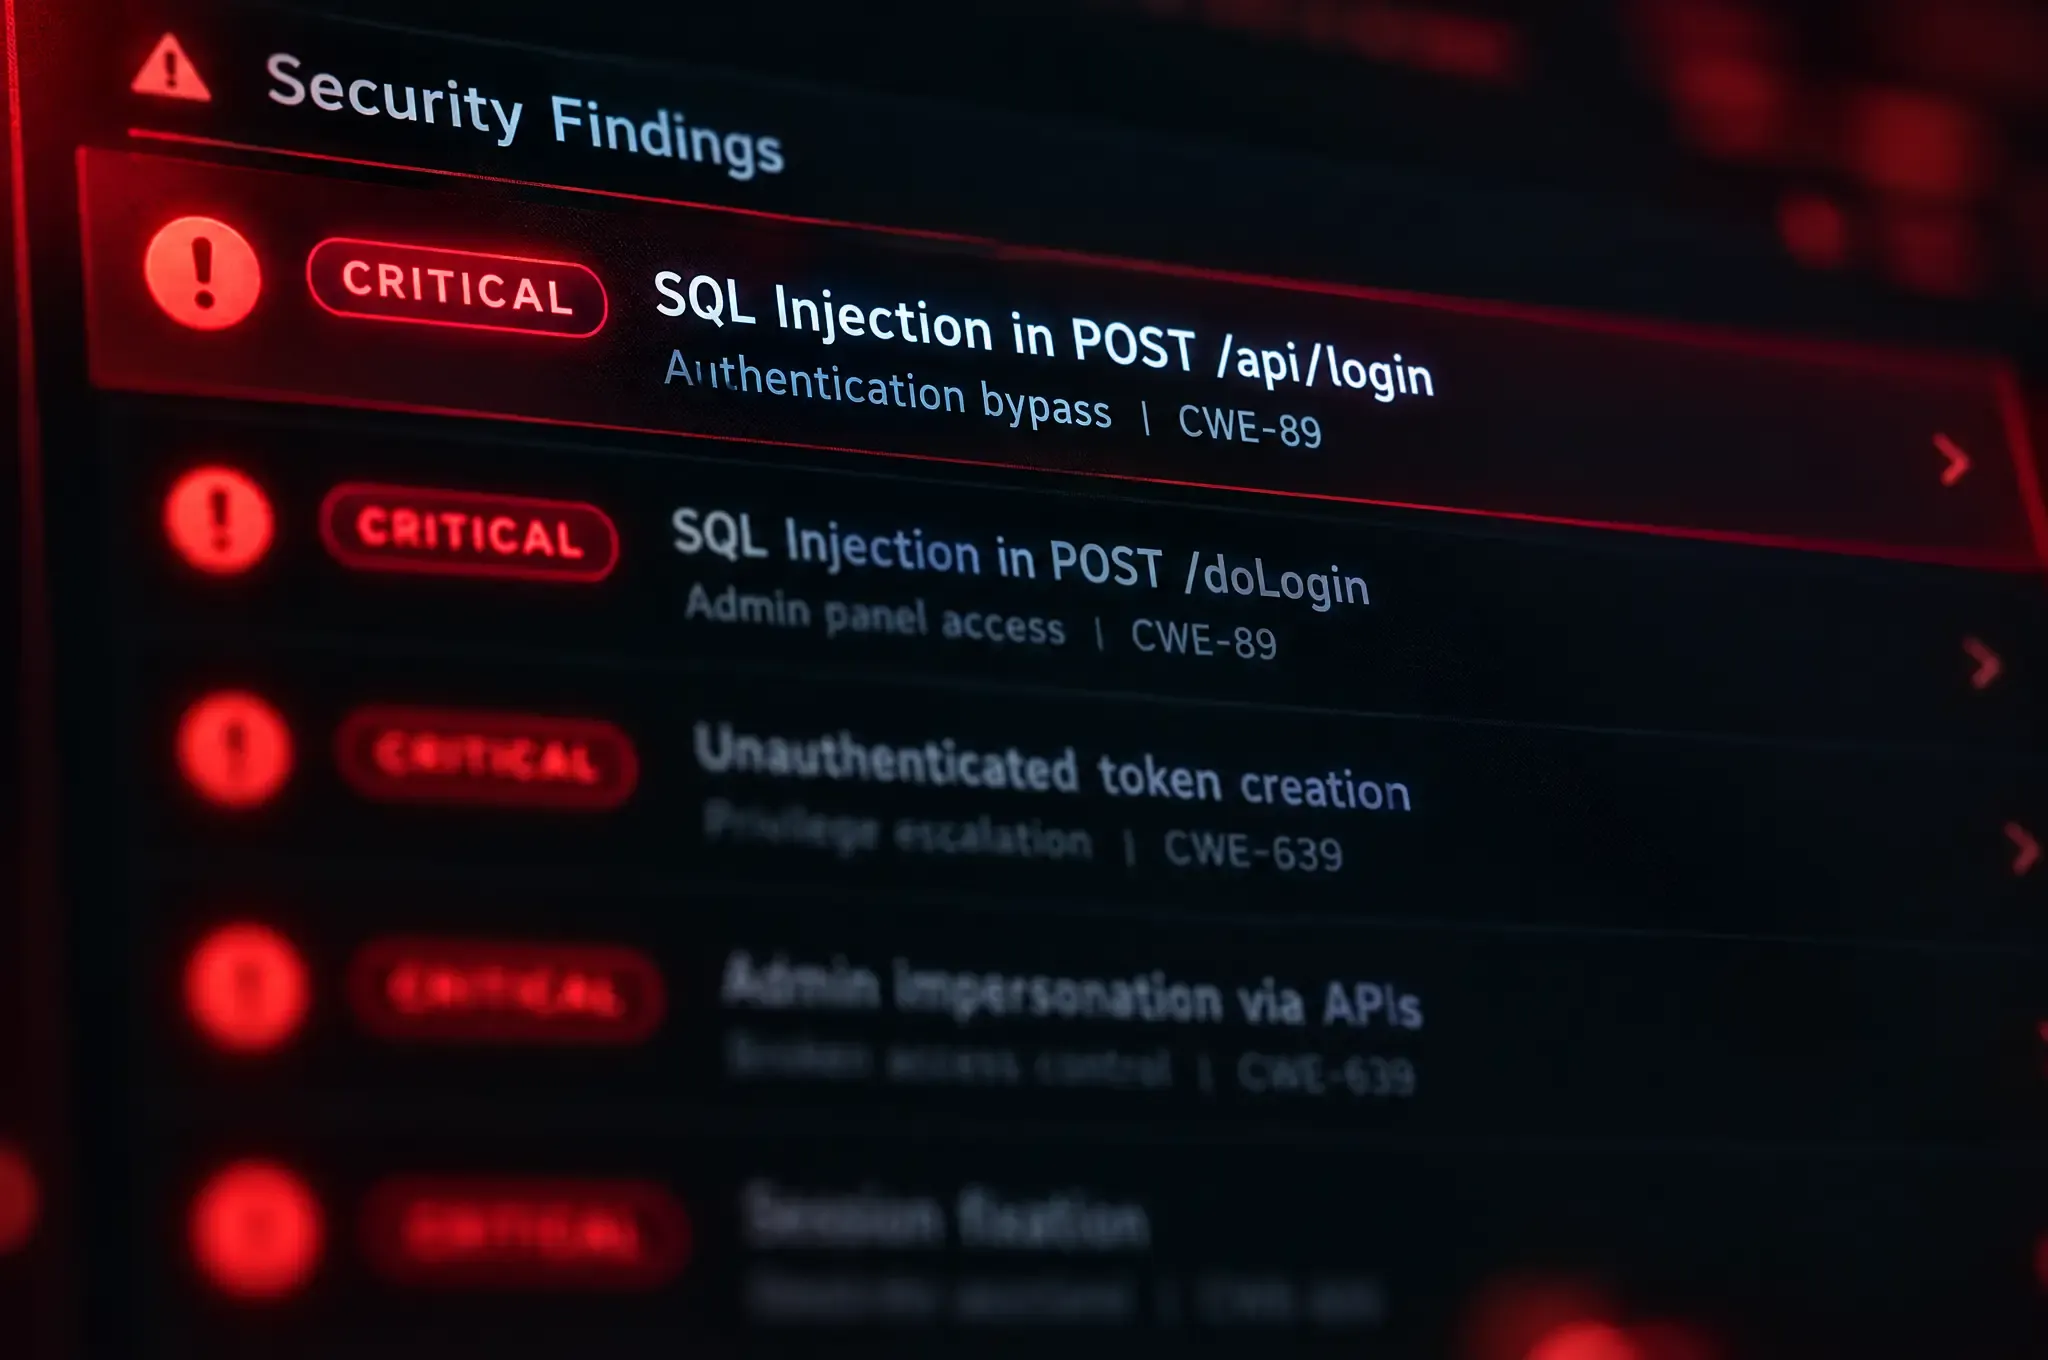
가장 어려운 표적을, 함께 해결
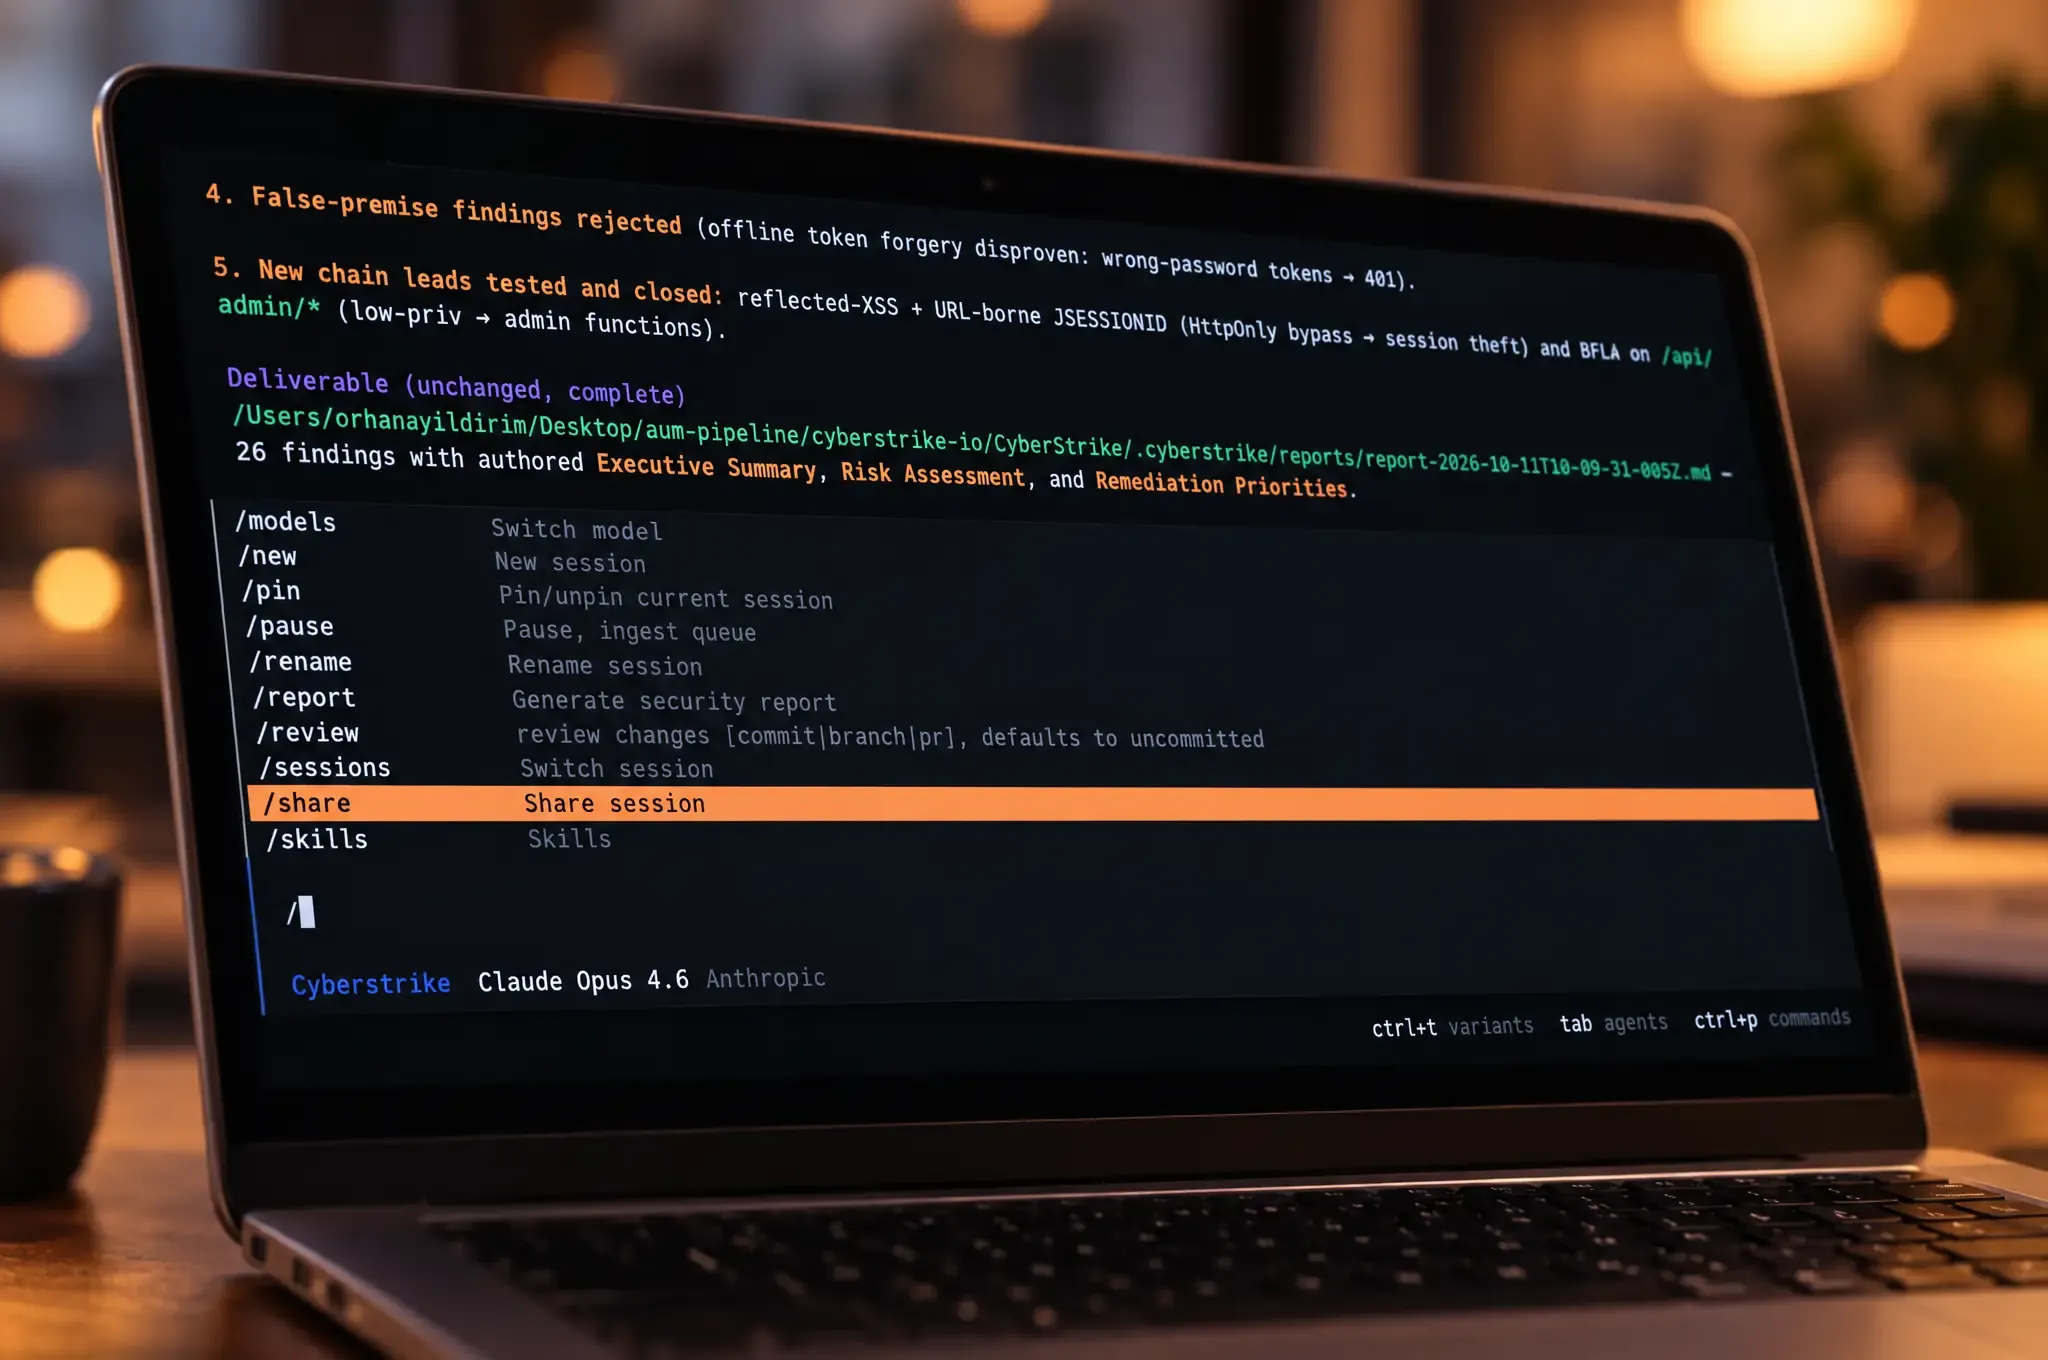
라이브 세션을 전문가와 공유
어떤 작업은 사람과 에이전트가 나란히 필요합니다. 실행 중인 CyberStrike 세션을 공유해 여러 사람 전문가와 전체 에이전트 팀이 같은 테스트를 실시간으로 함께 몰아갑니다. 인계도, 맥락 손실도 없이, 가장 어려운 표적이 무너질 때까지.
Bolt는 표적이 있는 곳에서 당신의 도구를 실행합니다
Bolt는 당신의 보안 도구를 패키징해 필요한 곳에서 실행하는 컨테이너화된 MCP 서버입니다. VPC, 내부 세그먼트, 격리된 랩 등. 각 도구는 메타 도구나 동적 로딩 없이 직접 노출되므로, 필요한 하나만 호출하고 그 외엔 없습니다.
컴플라이언스
사람이 주도하는 신뢰, 기계의 속도로
모든 작업은 공인 펜테스터가 서명한 감사 대응 보고서로 마무리되며, 감사자가 요구하는 프레임워크를 충족하도록 구축되었습니다.






