
Ред-тим для ИИ, который вы выпускаете
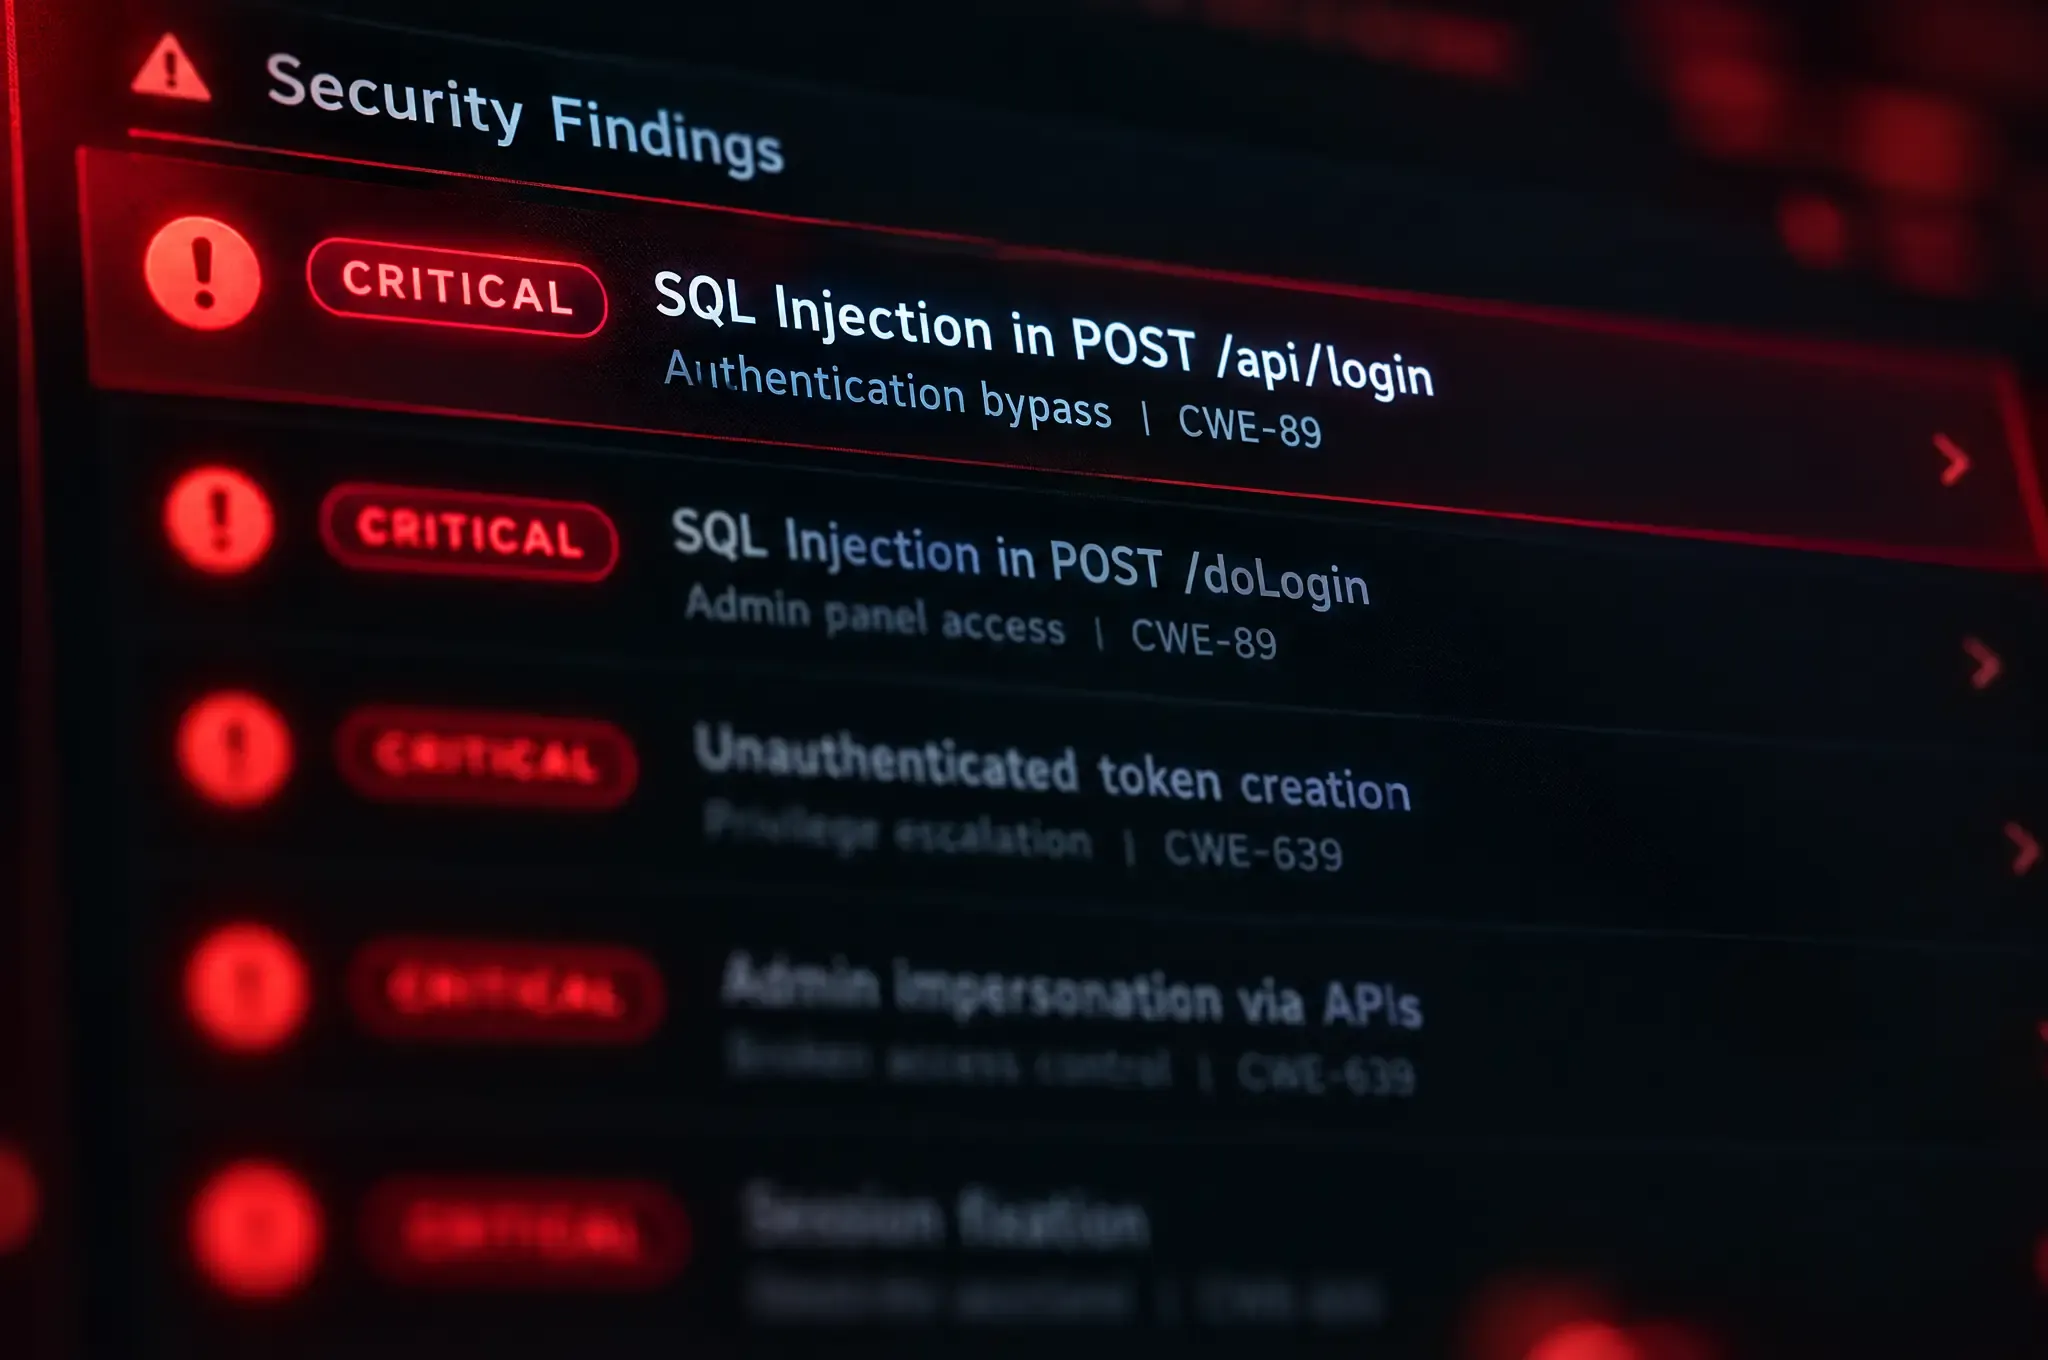
CyberStrike атакует ваши LLM-приложения, копайлоты, автономных агентов и MCP-серверы так, как это сделал бы настоящий противник, вскрывая prompt injection, утечку данных и злоупотребление инструментами и доказывая эксплуатируемость каждого ещё до продакшена.
Самые трудные цели — вместе
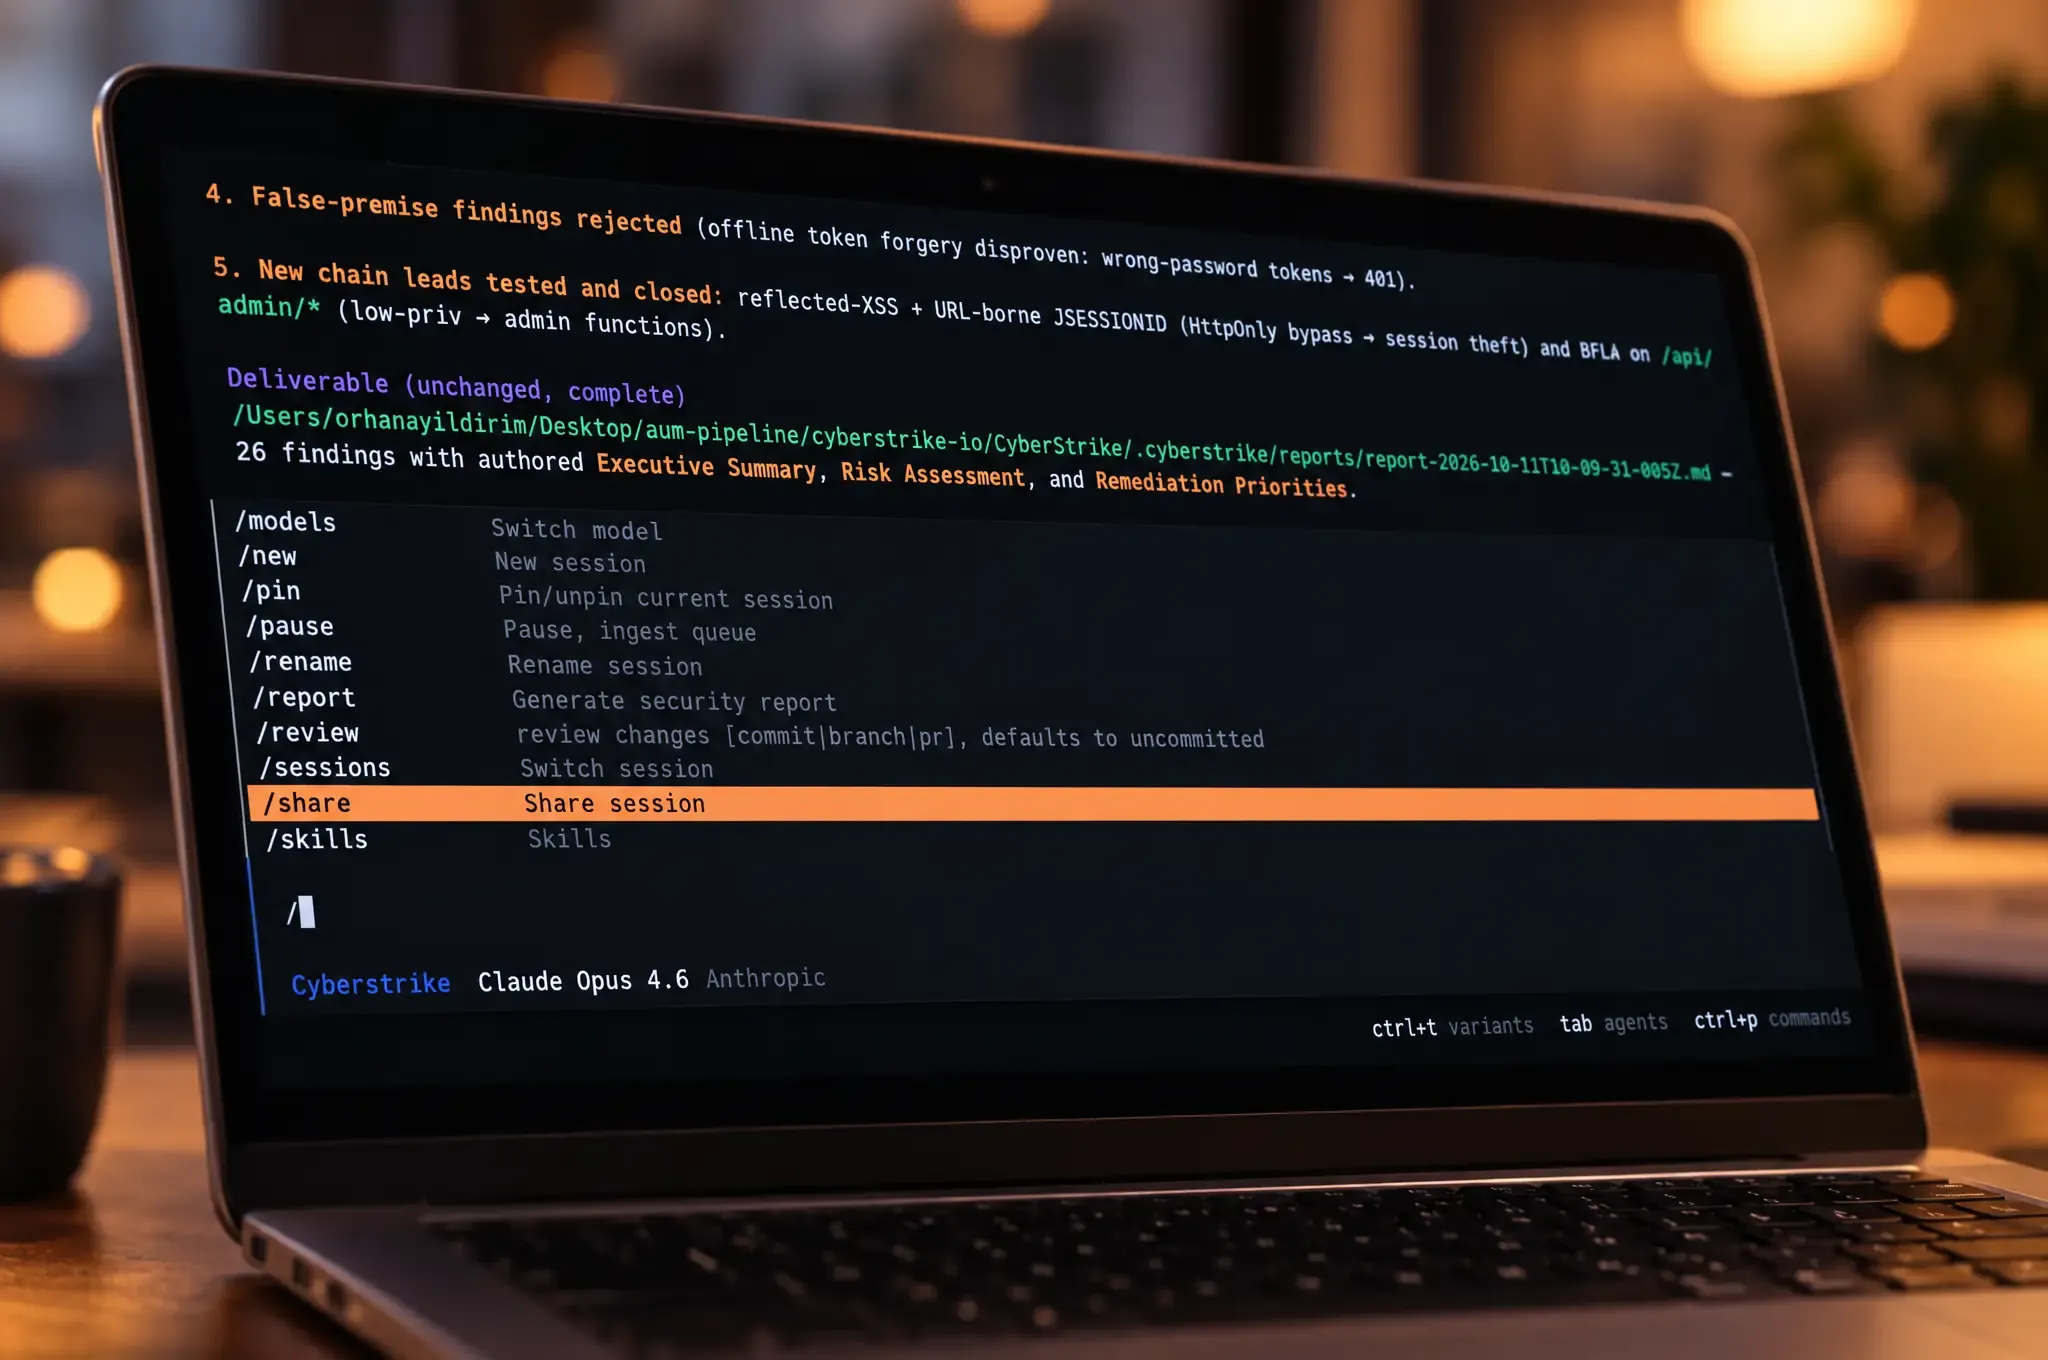
Делитесь живой сессией со своими экспертами
Некоторые работы требуют людей и агентов бок о бок. Поделитесь работающей сессией CyberStrike, чтобы несколько экспертов-людей и вся команда агентов вели один и тот же тест вместе, в реальном времени, без передач и потери контекста, пока самая трудная цель не поддастся.
Bolt запускает ваши инструменты там, где живут цели
Bolt — это контейнеризированный MCP-сервер, который упаковывает ваши инструменты безопасности и запускает их там, где нужно: в VPC, внутреннем сегменте или изолированной лаборатории. Каждый инструмент выставлен напрямую, без мета-инструментов и динамической загрузки, так что вы вызываете только нужный.
Соответствие
Доверие под управлением человека, на скорости машины
Каждая работа завершается готовым к аудиту отчётом, подписанным сертифицированным пентестером и построенным так, чтобы соответствовать требованиям ваших аудиторов.






