
Faça red-team na IA que você está lançando
O CyberStrike ataca seus apps LLM, copilots, agentes autônomos e servidores MCP como um adversário real faria, revelando injeção de prompt, vazamento de dados e abuso de ferramentas, e provando cada um explorável antes de chegar à produção.
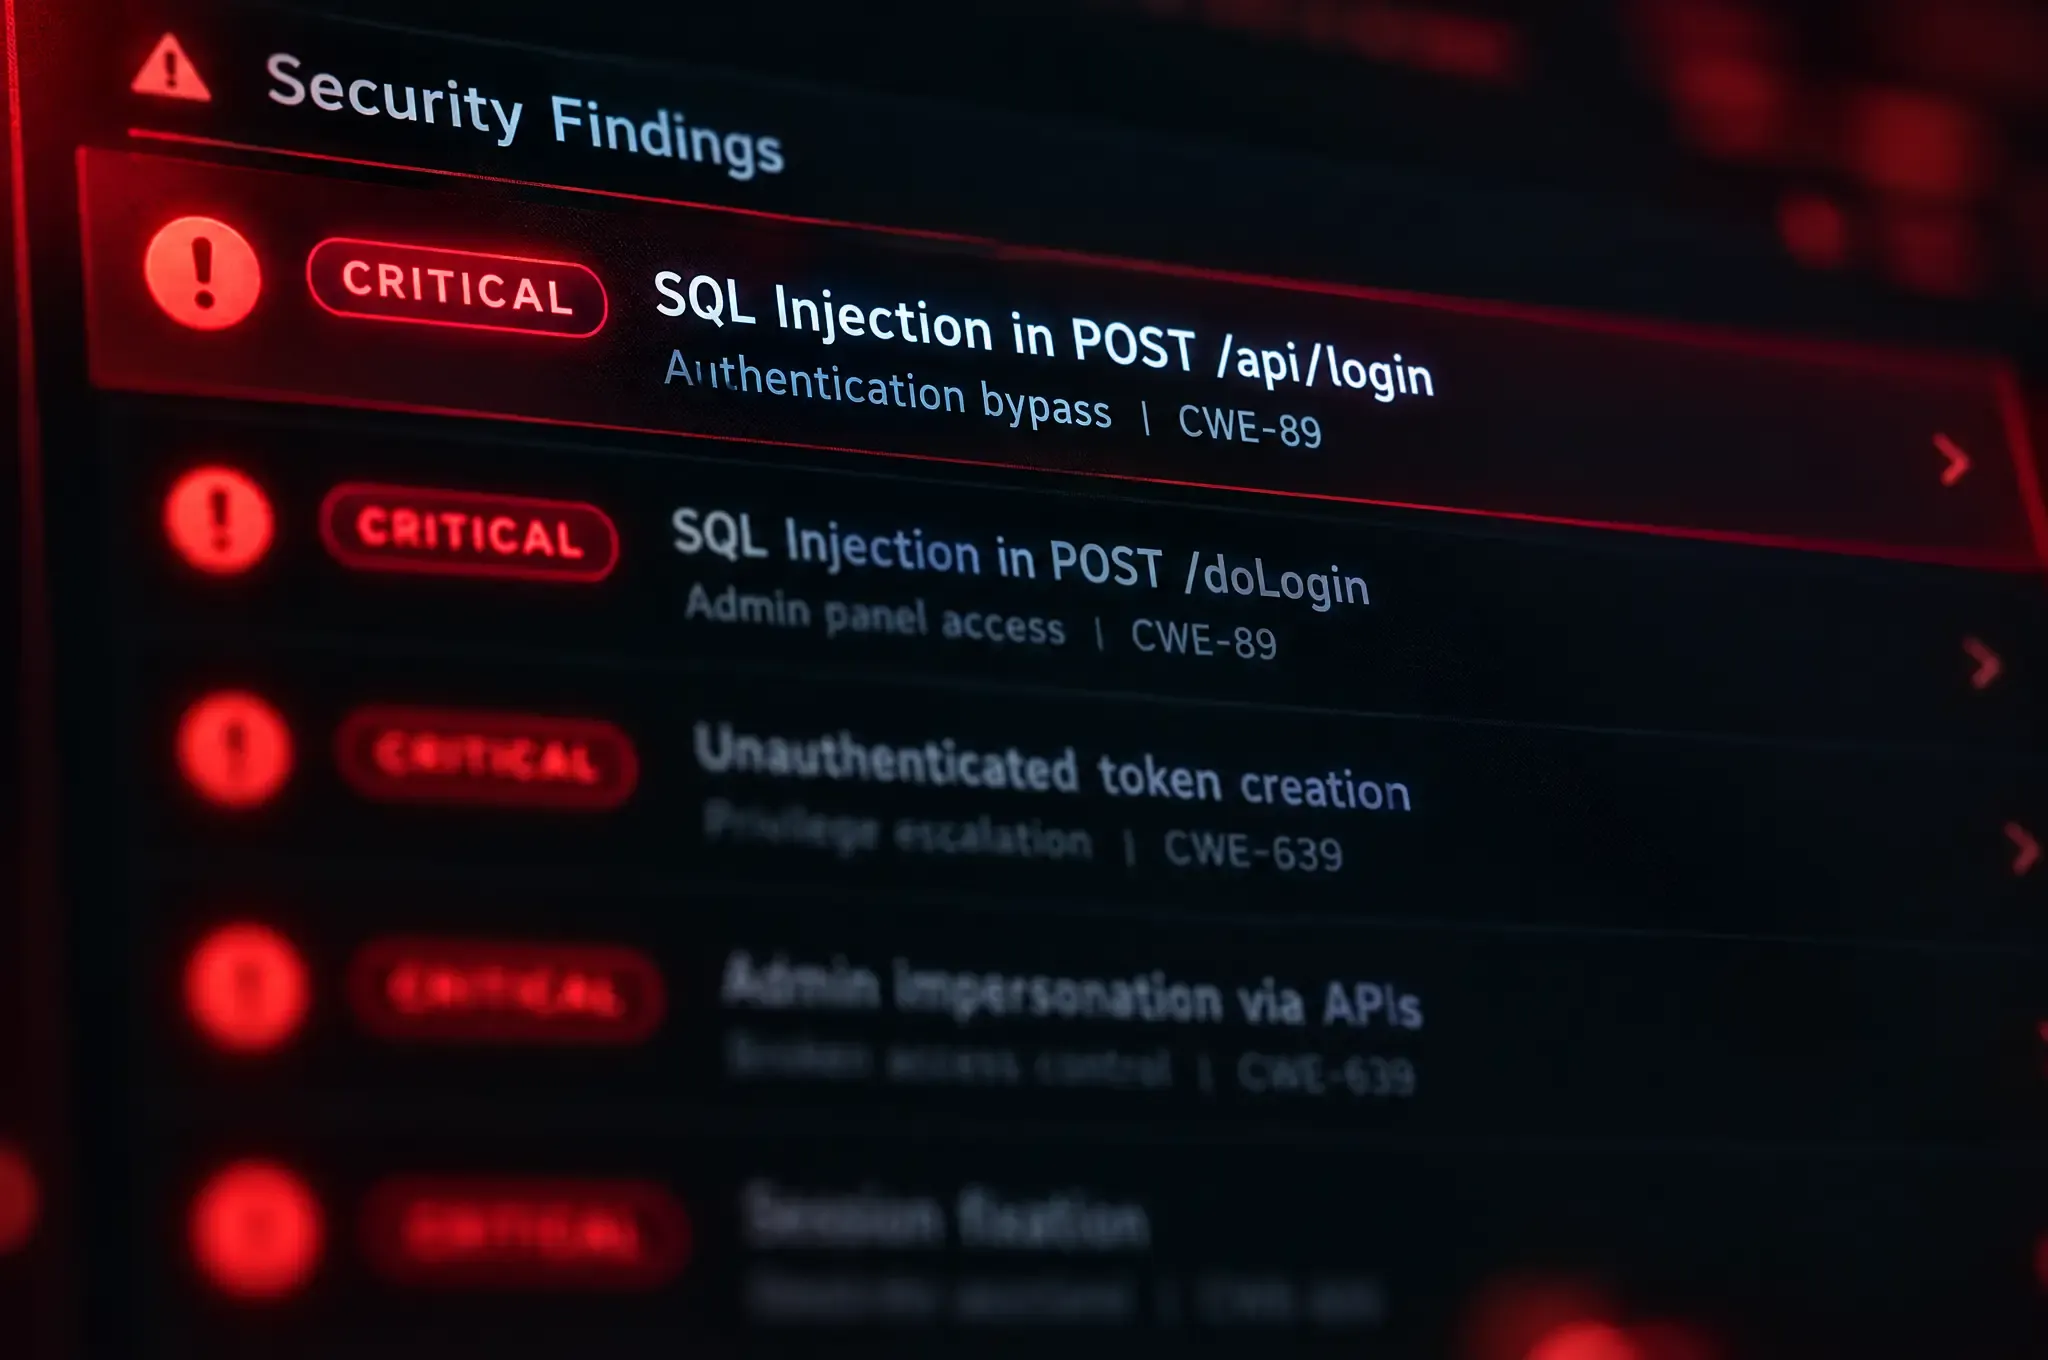
Os alvos mais difíceis, resolvidos juntos
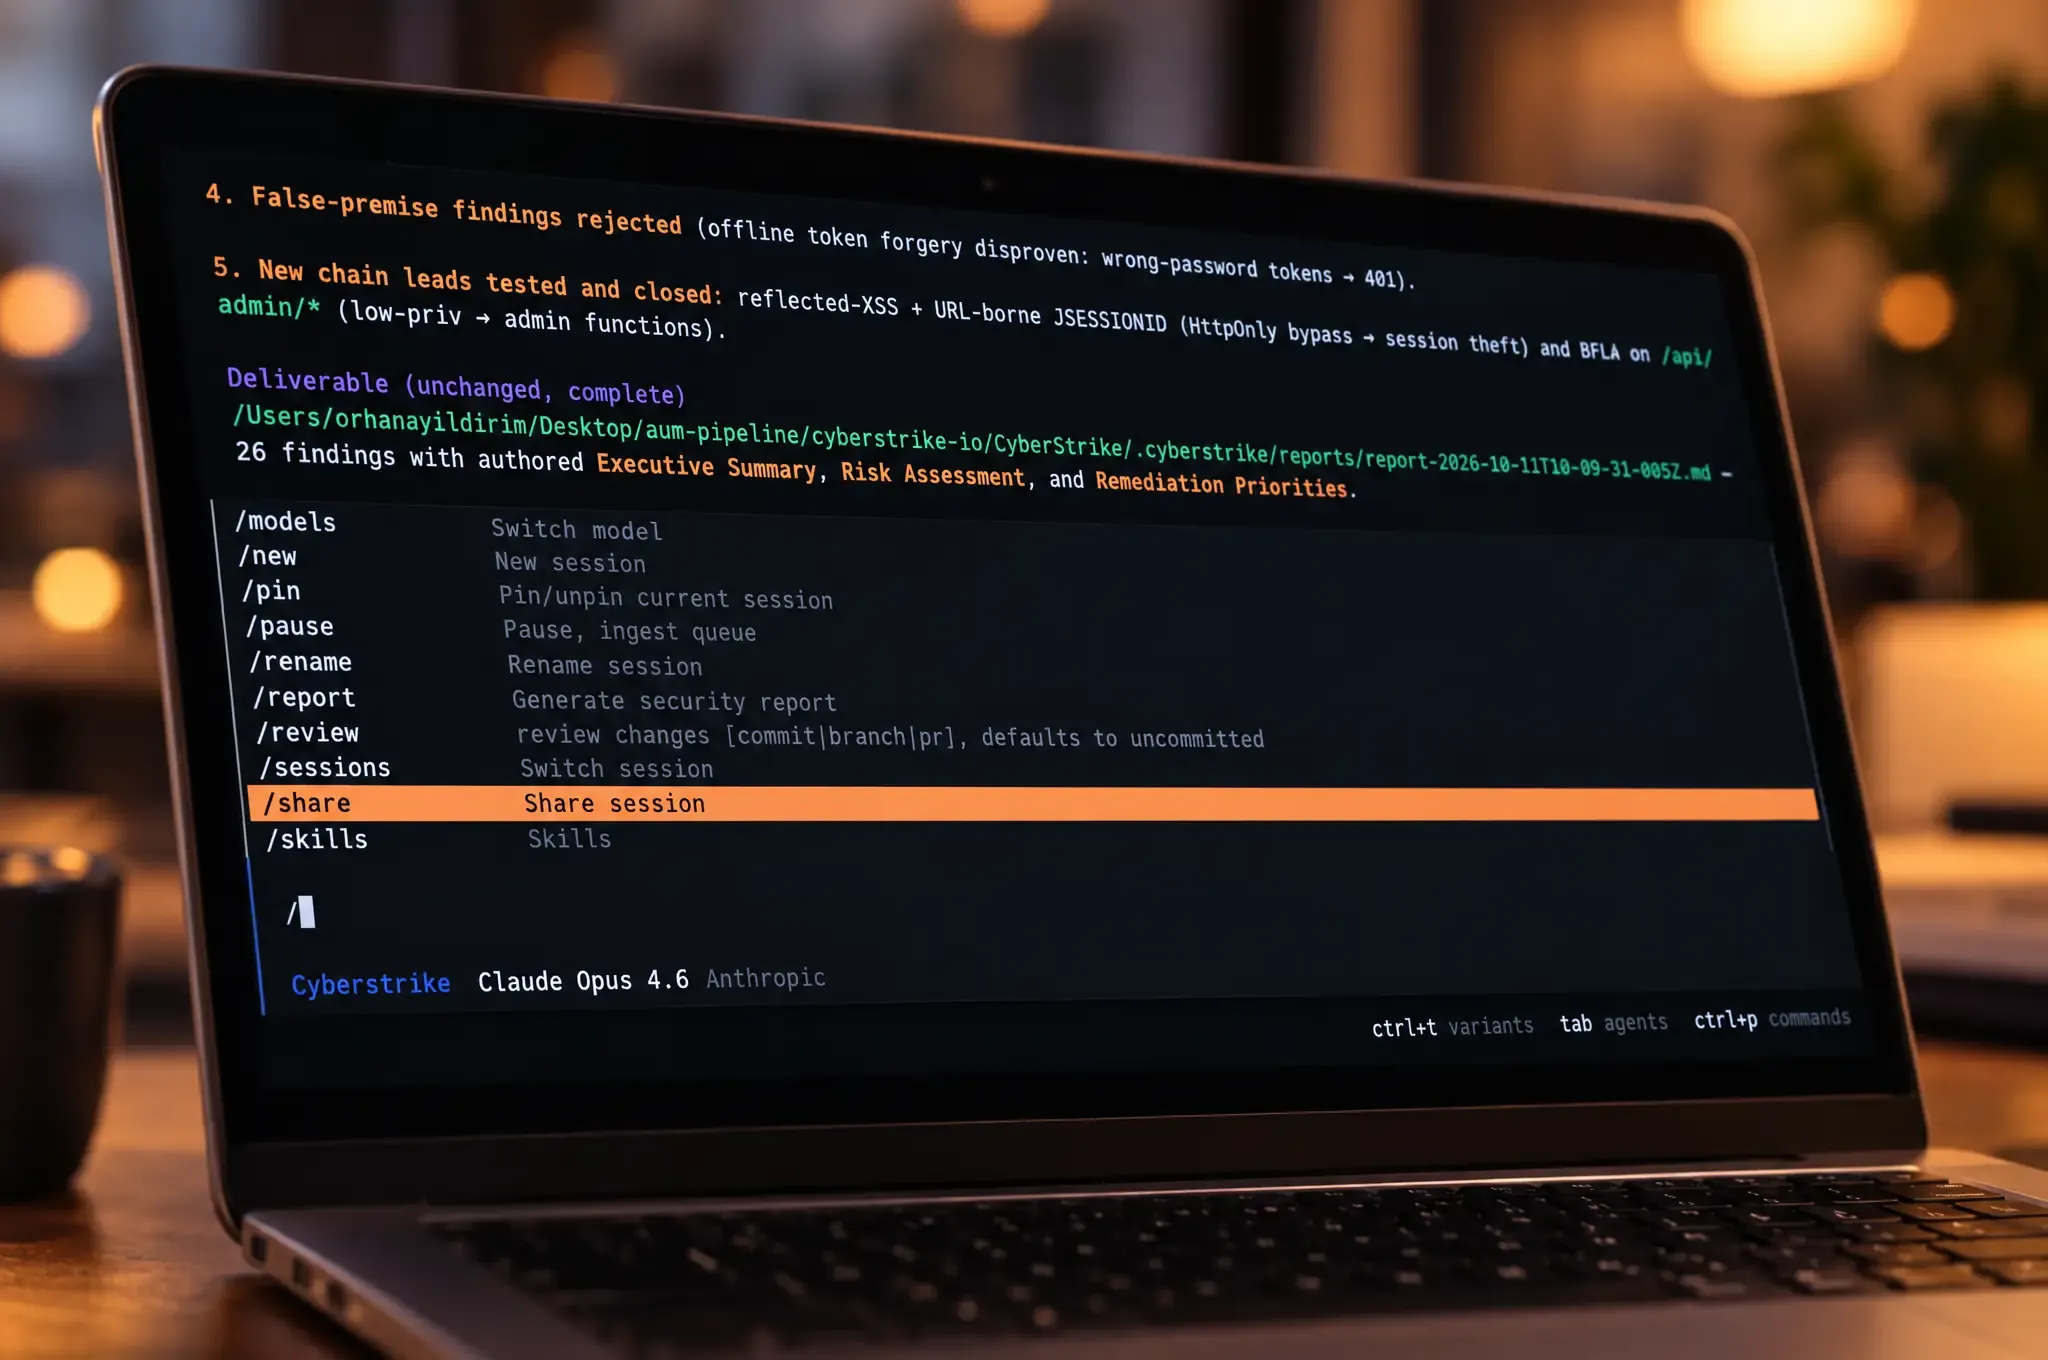
Compartilhe uma sessão ao vivo com seus especialistas
Alguns engajamentos precisam de pessoas e agentes lado a lado. Compartilhe uma sessão CyberStrike em execução para que vários especialistas humanos e toda a equipe de agentes conduzam o mesmo teste juntos, em tempo real, sem passagens e sem perda de contexto, até o alvo mais difícil ceder.
O Bolt roda suas ferramentas onde os alvos vivem
O Bolt é um servidor MCP containerizado que empacota suas ferramentas de segurança e as roda onde você precisar: uma VPC, um segmento interno ou um lab isolado. Cada ferramenta é exposta diretamente, sem meta-ferramentas e sem carregamento dinâmico, então você chama a que precisa e nada mais.
Conformidade
Confiança conduzida por humanos, na velocidade da máquina
Cada engajamento termina em um relatório pronto para auditoria, assinado por um pentester certificado e construído para atender aos frameworks pelos quais seus auditores o cobram.






