
Faites du red-team sur l'IA que vous livrez
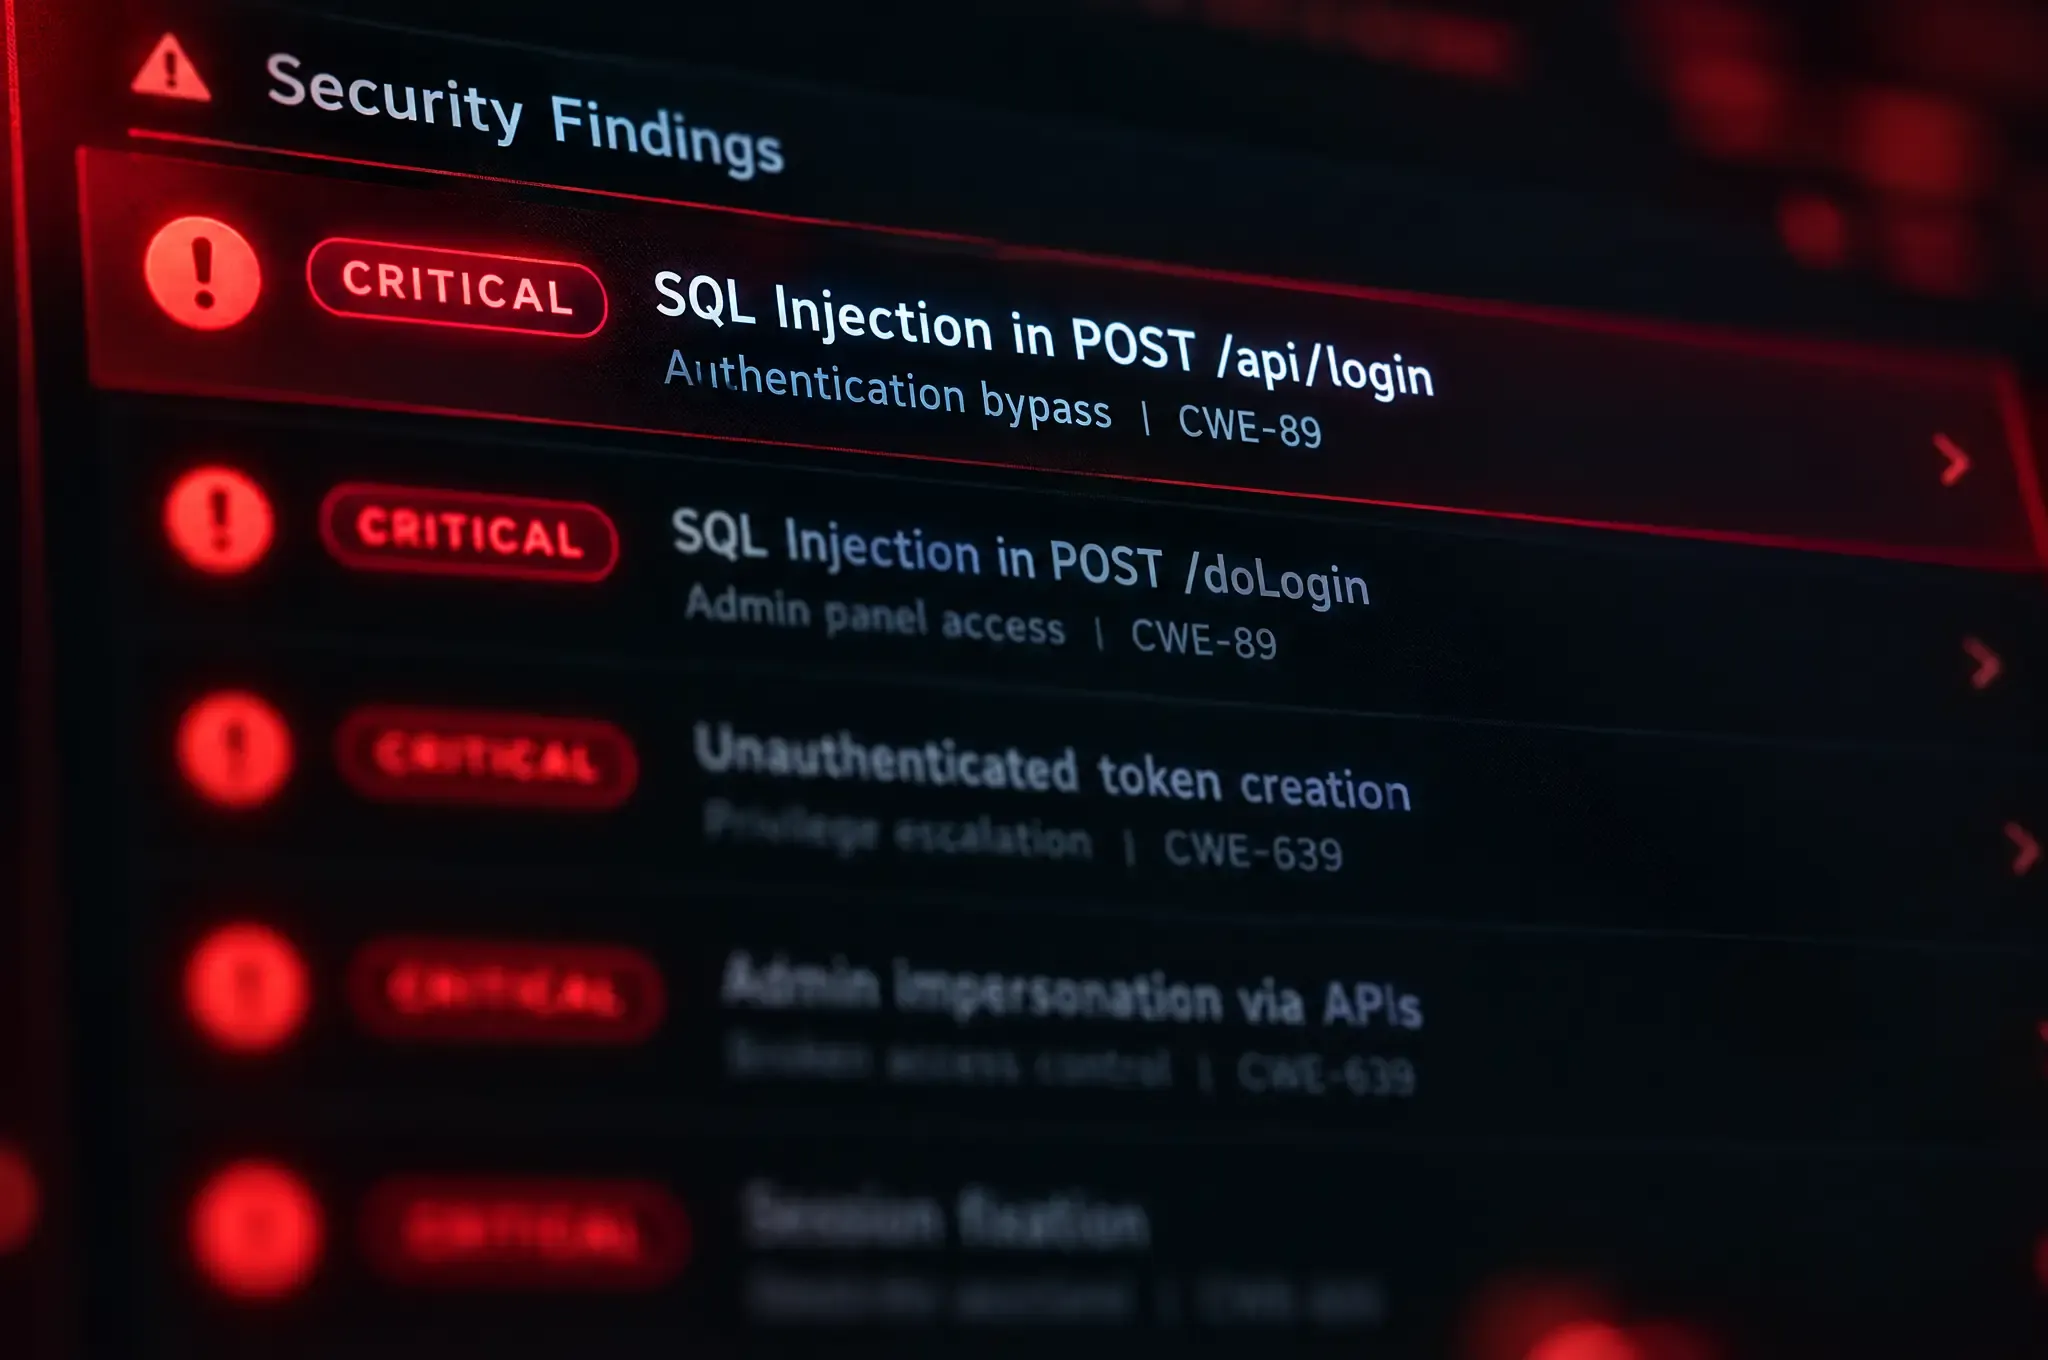
CyberStrike attaque vos applis LLM, copilots, agents autonomes et serveurs MCP comme le ferait un vrai adversaire, en révélant l'injection de prompt, la fuite de données et l'abus d'outils, et en prouvant chacun exploitable avant la production.
Les cibles les plus dures, résolues ensemble
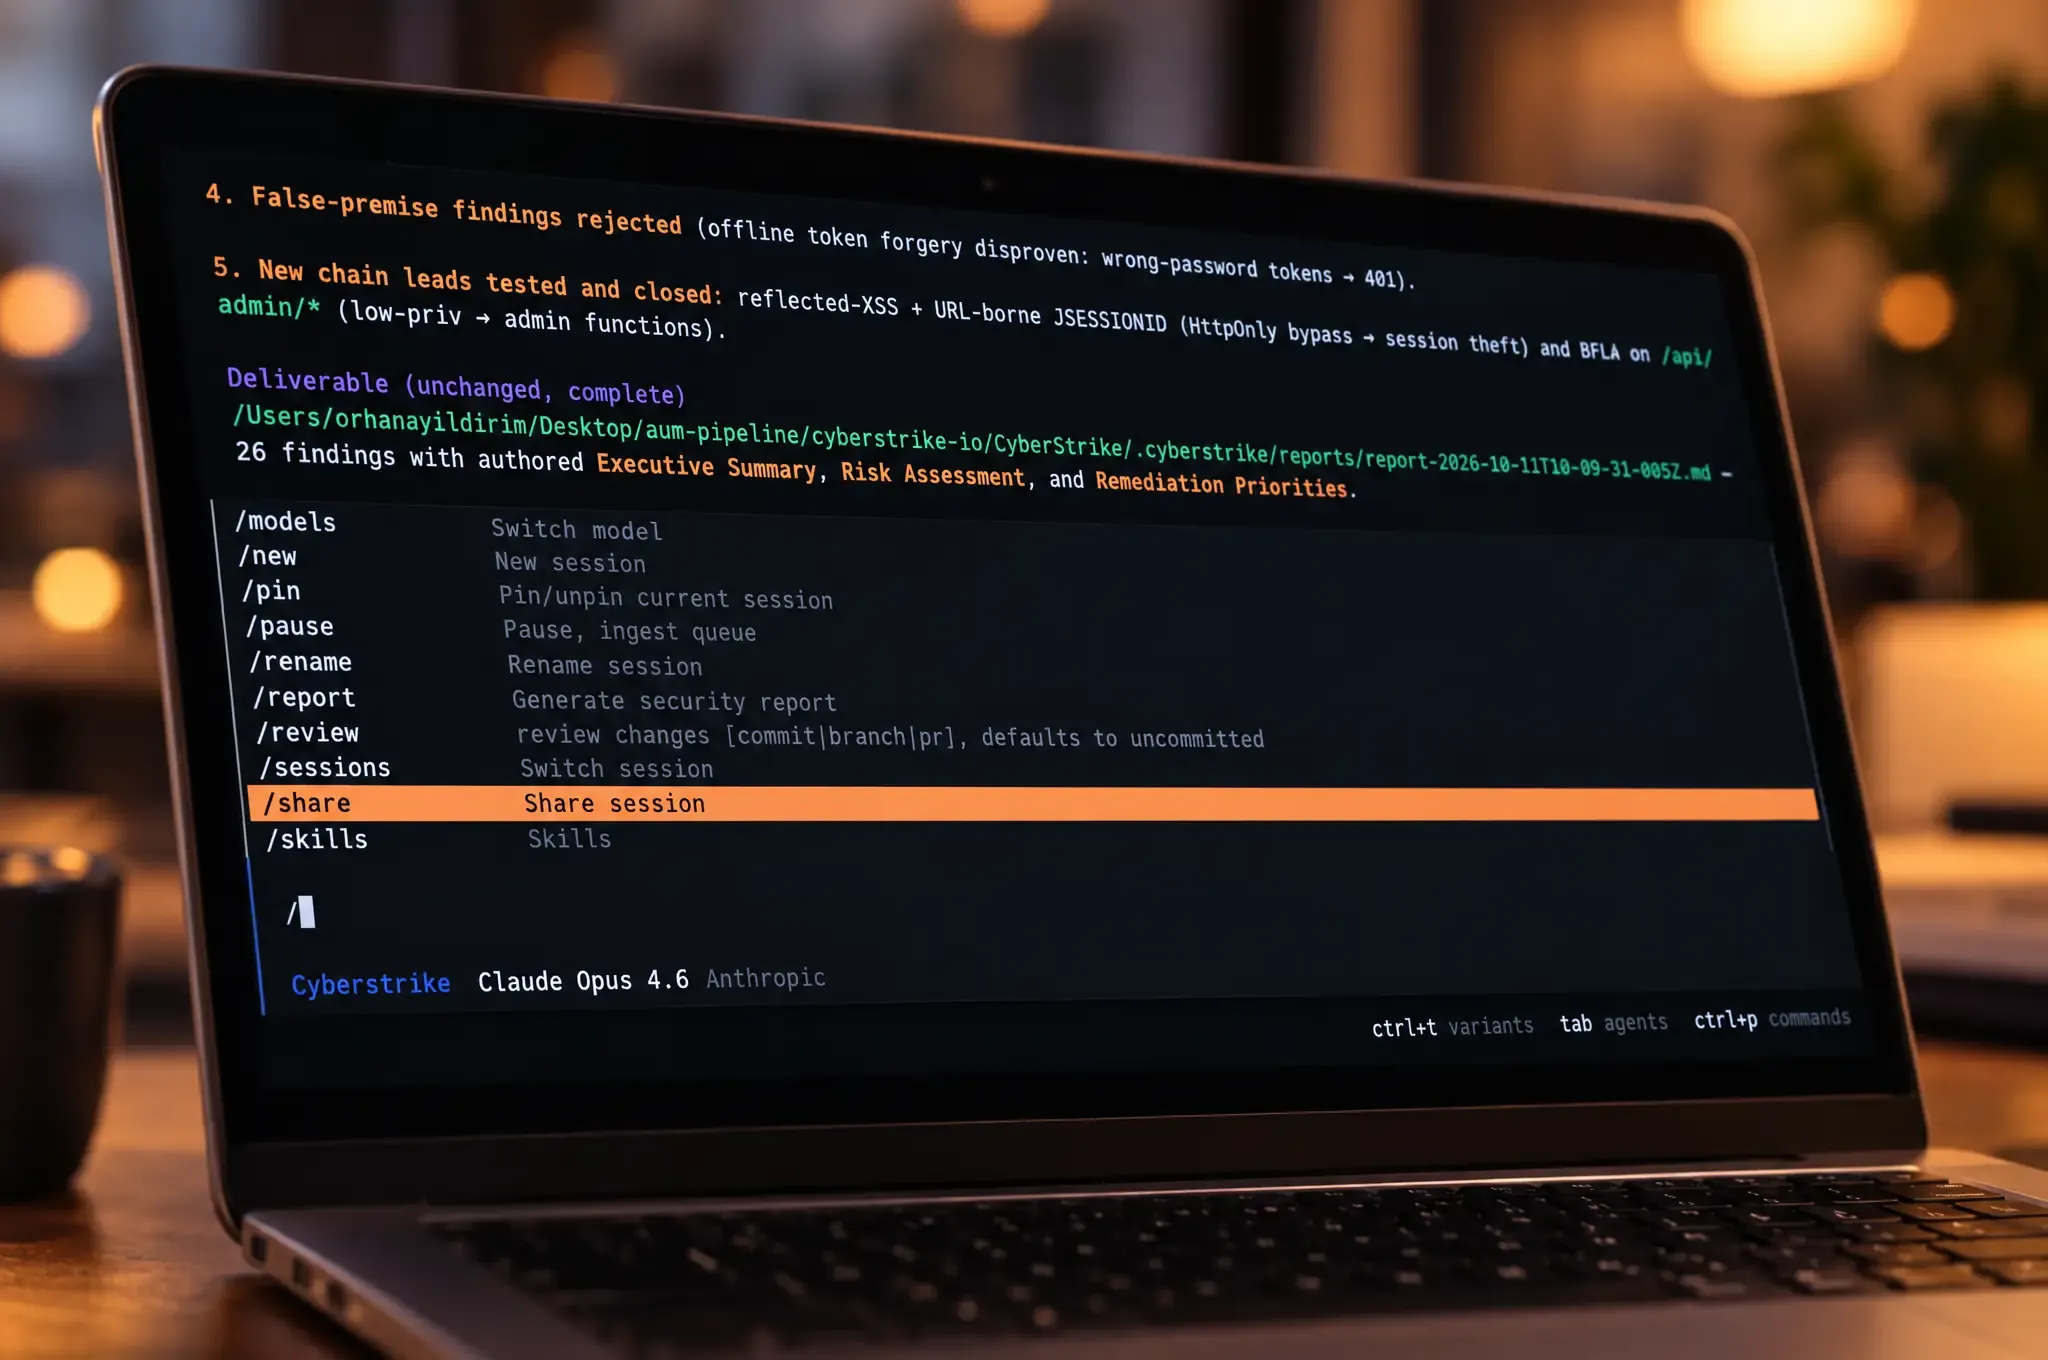
Partagez une session live avec vos experts
Certaines missions ont besoin d'humains et d'agents côte à côte. Partagez une session CyberStrike en cours pour que plusieurs experts humains et toute l'équipe d'agents pilotent le même test ensemble, en temps réel, sans passage de relais ni perte de contexte, jusqu'à ce que la cible la plus dure cède.
Bolt exécute vos outils là où vivent les cibles
Bolt est un serveur MCP conteneurisé qui empaquette vos outils de sécurité et les exécute où vous en avez besoin : un VPC, un segment interne ou un lab isolé. Chaque outil est exposé directement, sans méta-outils ni chargement dynamique, pour que vous appeliez celui dont vous avez besoin et rien d'autre.
Conformité
Confiance pilotée par l'humain, à la vitesse de la machine
Chaque mission se termine par un rapport prêt pour l'audit, signé par un pentester certifié, et conçu pour répondre aux référentiels auxquels vos auditeurs vous soumettent.






