
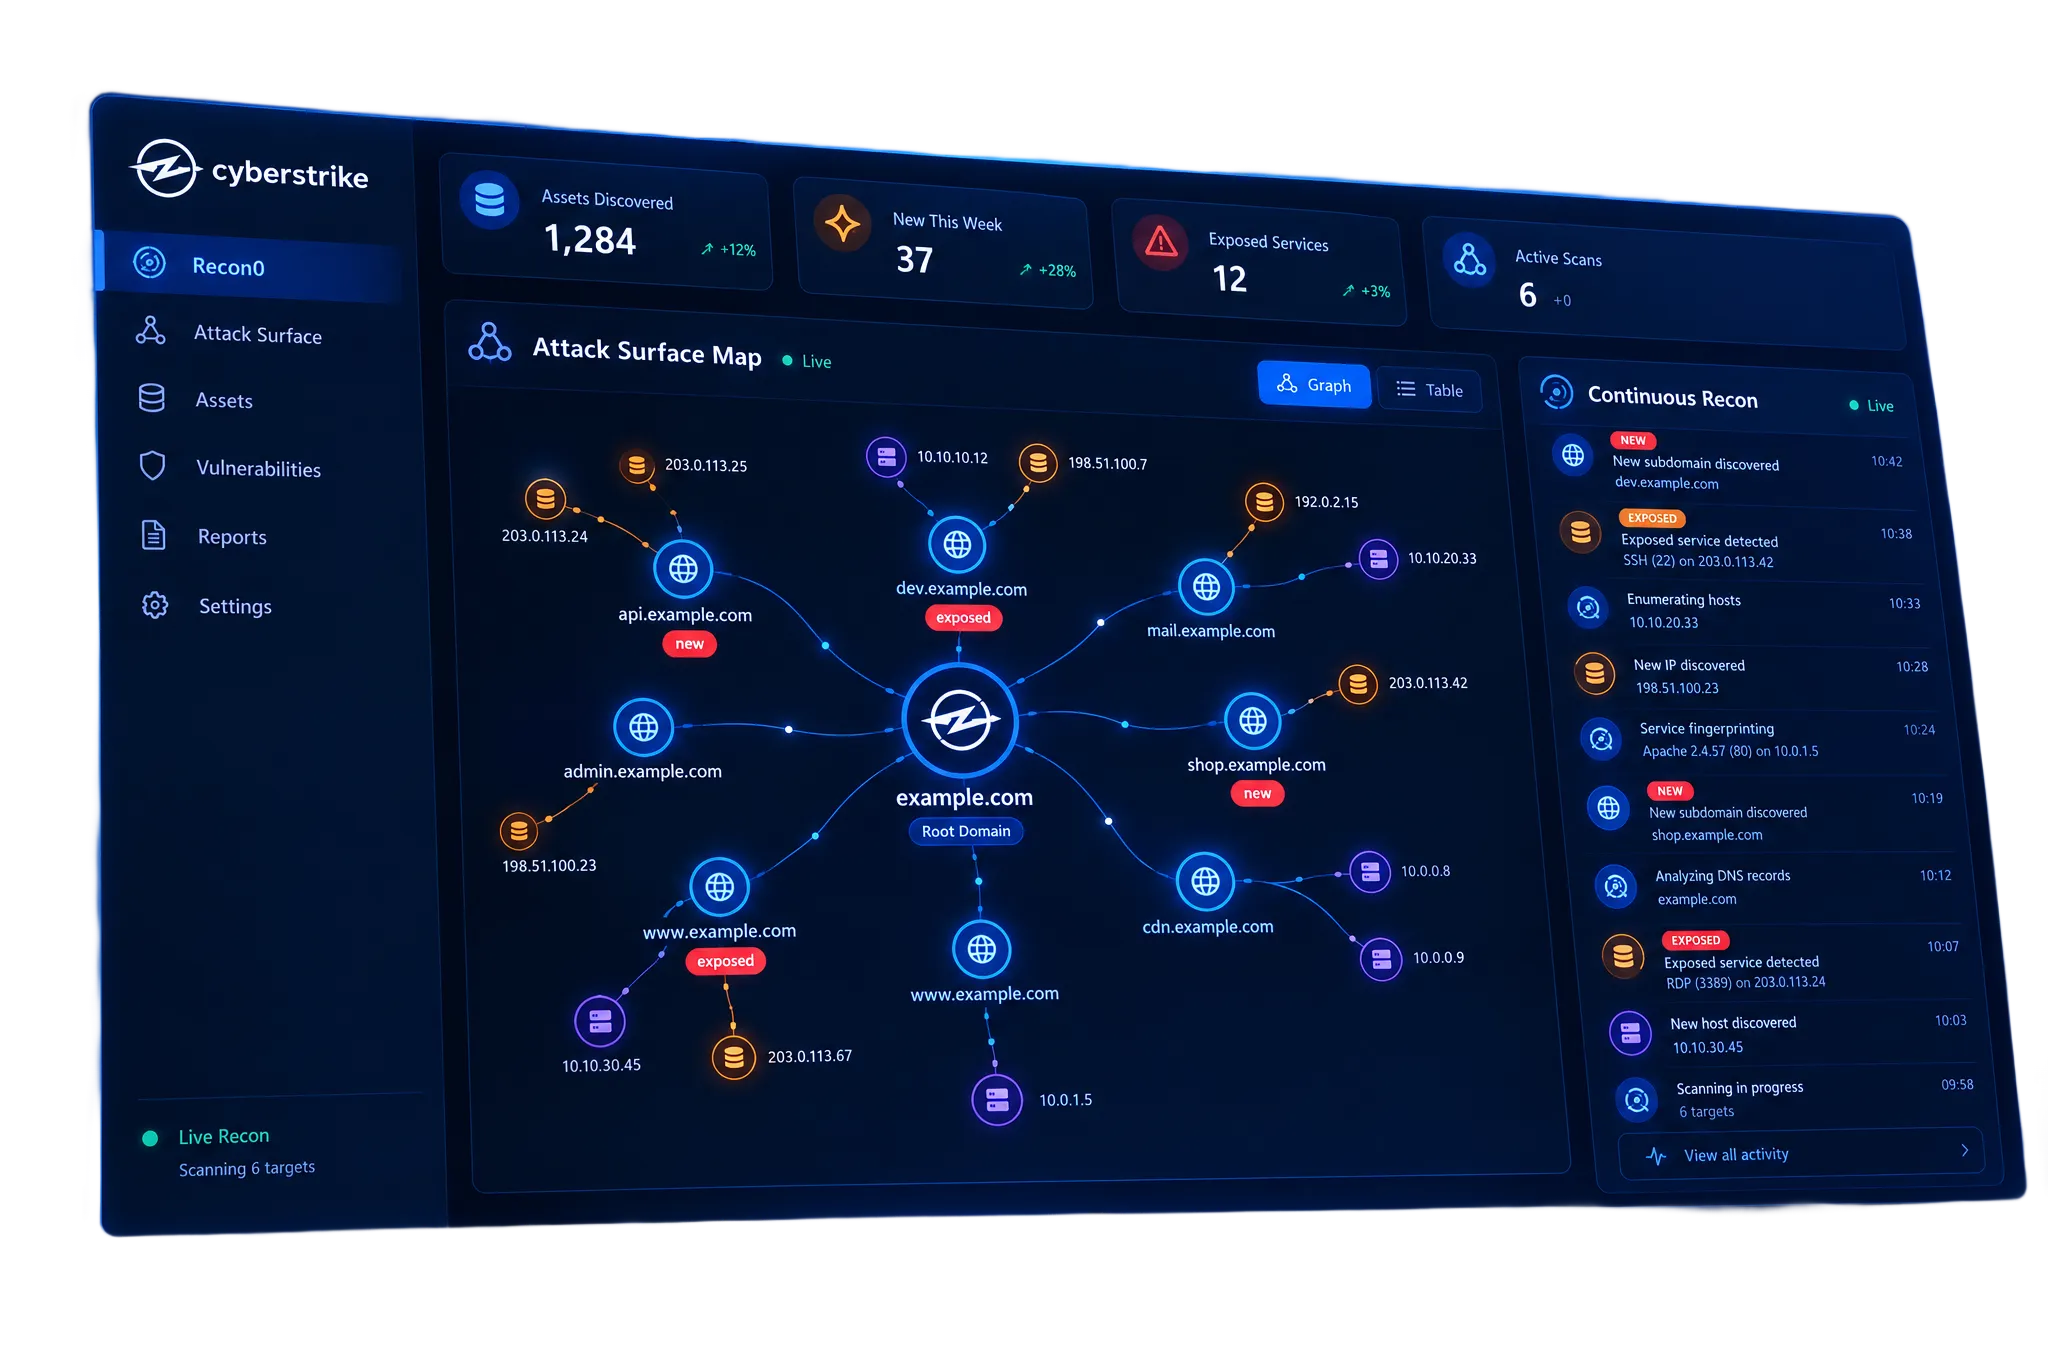
Ihre externe Angriffsfläche, kontinuierlich kartiert
CyberStrike entdeckt kontinuierlich die Domains, Subdomains, IPs und Dienste, die Sie über AWS, Azure, Google Cloud, Oracle und IBM Cloud exponieren, markiert jedes neue und exponierte Asset in dem Moment, in dem es auftaucht, und findet die Einstiegspunkte, die ein Angreifer zuerst erreichen würde.
Kontinuierliche Abdeckung über jede Cloud
Verbinden Sie Ihre Cloud-Konten, und CyberStrike wacht, während sich Ihr Footprint ändert, kartiert neue Assets und deckt die exponierten Einstiegspunkte auf, die ein Angreifer zuerst erreichen würde.

Jeder Scan macht den nächsten schärfer
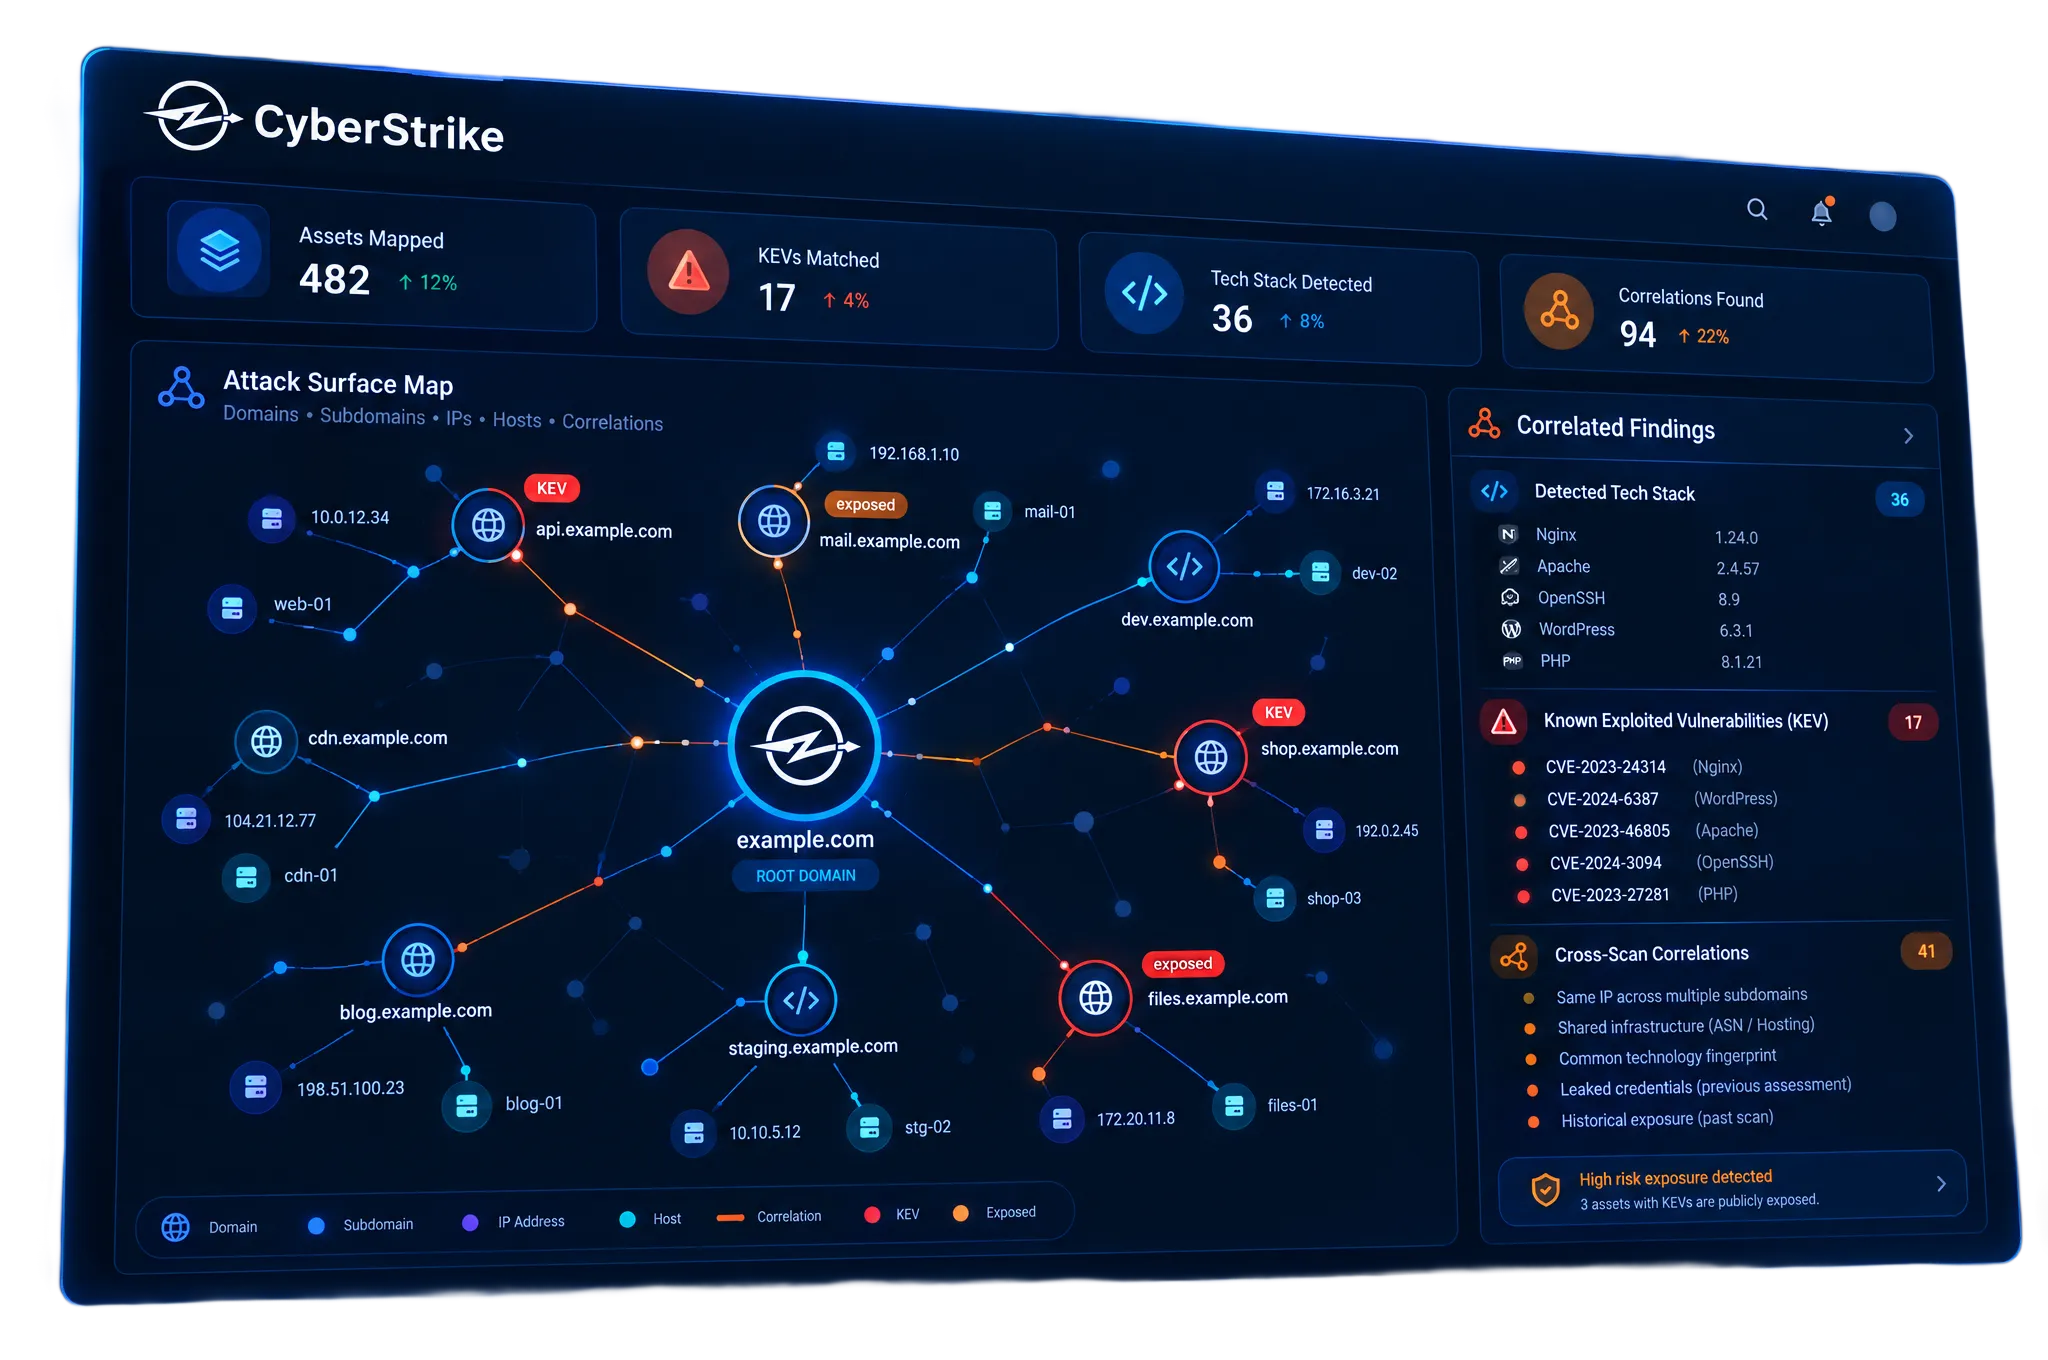
Tiefenanalyse über Ihre gesamte Historie
Die Agenten von CyberStrike prüfen die Funde aus Ihren früheren Tests und Scans und korrelieren sie über Assets hinweg, indem sie die wichtigen Fäden ziehen: bekannte ausgenutzte Schwachstellen (KEVs), die Ihrem Stack zugeordnet sind, die Technologien und Versionen, die Sie betreiben, gemeinsame Infrastruktur und Zugangsdaten, die in früheren Assessments geleakt wurden.
Compliance
Vom Menschen geführtes Vertrauen, in Maschinengeschwindigkeit
Jedes Engagement endet mit einem prüfbereiten Bericht, signiert von einem zertifizierten Pentester und darauf ausgelegt, die Frameworks zu erfüllen, an denen Ihre Prüfer Sie messen.






