
आपकी बाहरी अटैक सरफ़ेस, निरंतर मैप की हुई
CyberStrike AWS, Azure, Google Cloud, Oracle और IBM Cloud में आपके द्वारा उजागर डोमेन, सबडोमेन, IP और सेवाओं को निरंतर खोजता है, हर नए और उजागर एसेट को प्रकट होते ही चिह्नित करता है, और वे प्रवेश बिंदु ढूँढता है जिन तक एक हमलावर पहले पहुँचेगा।
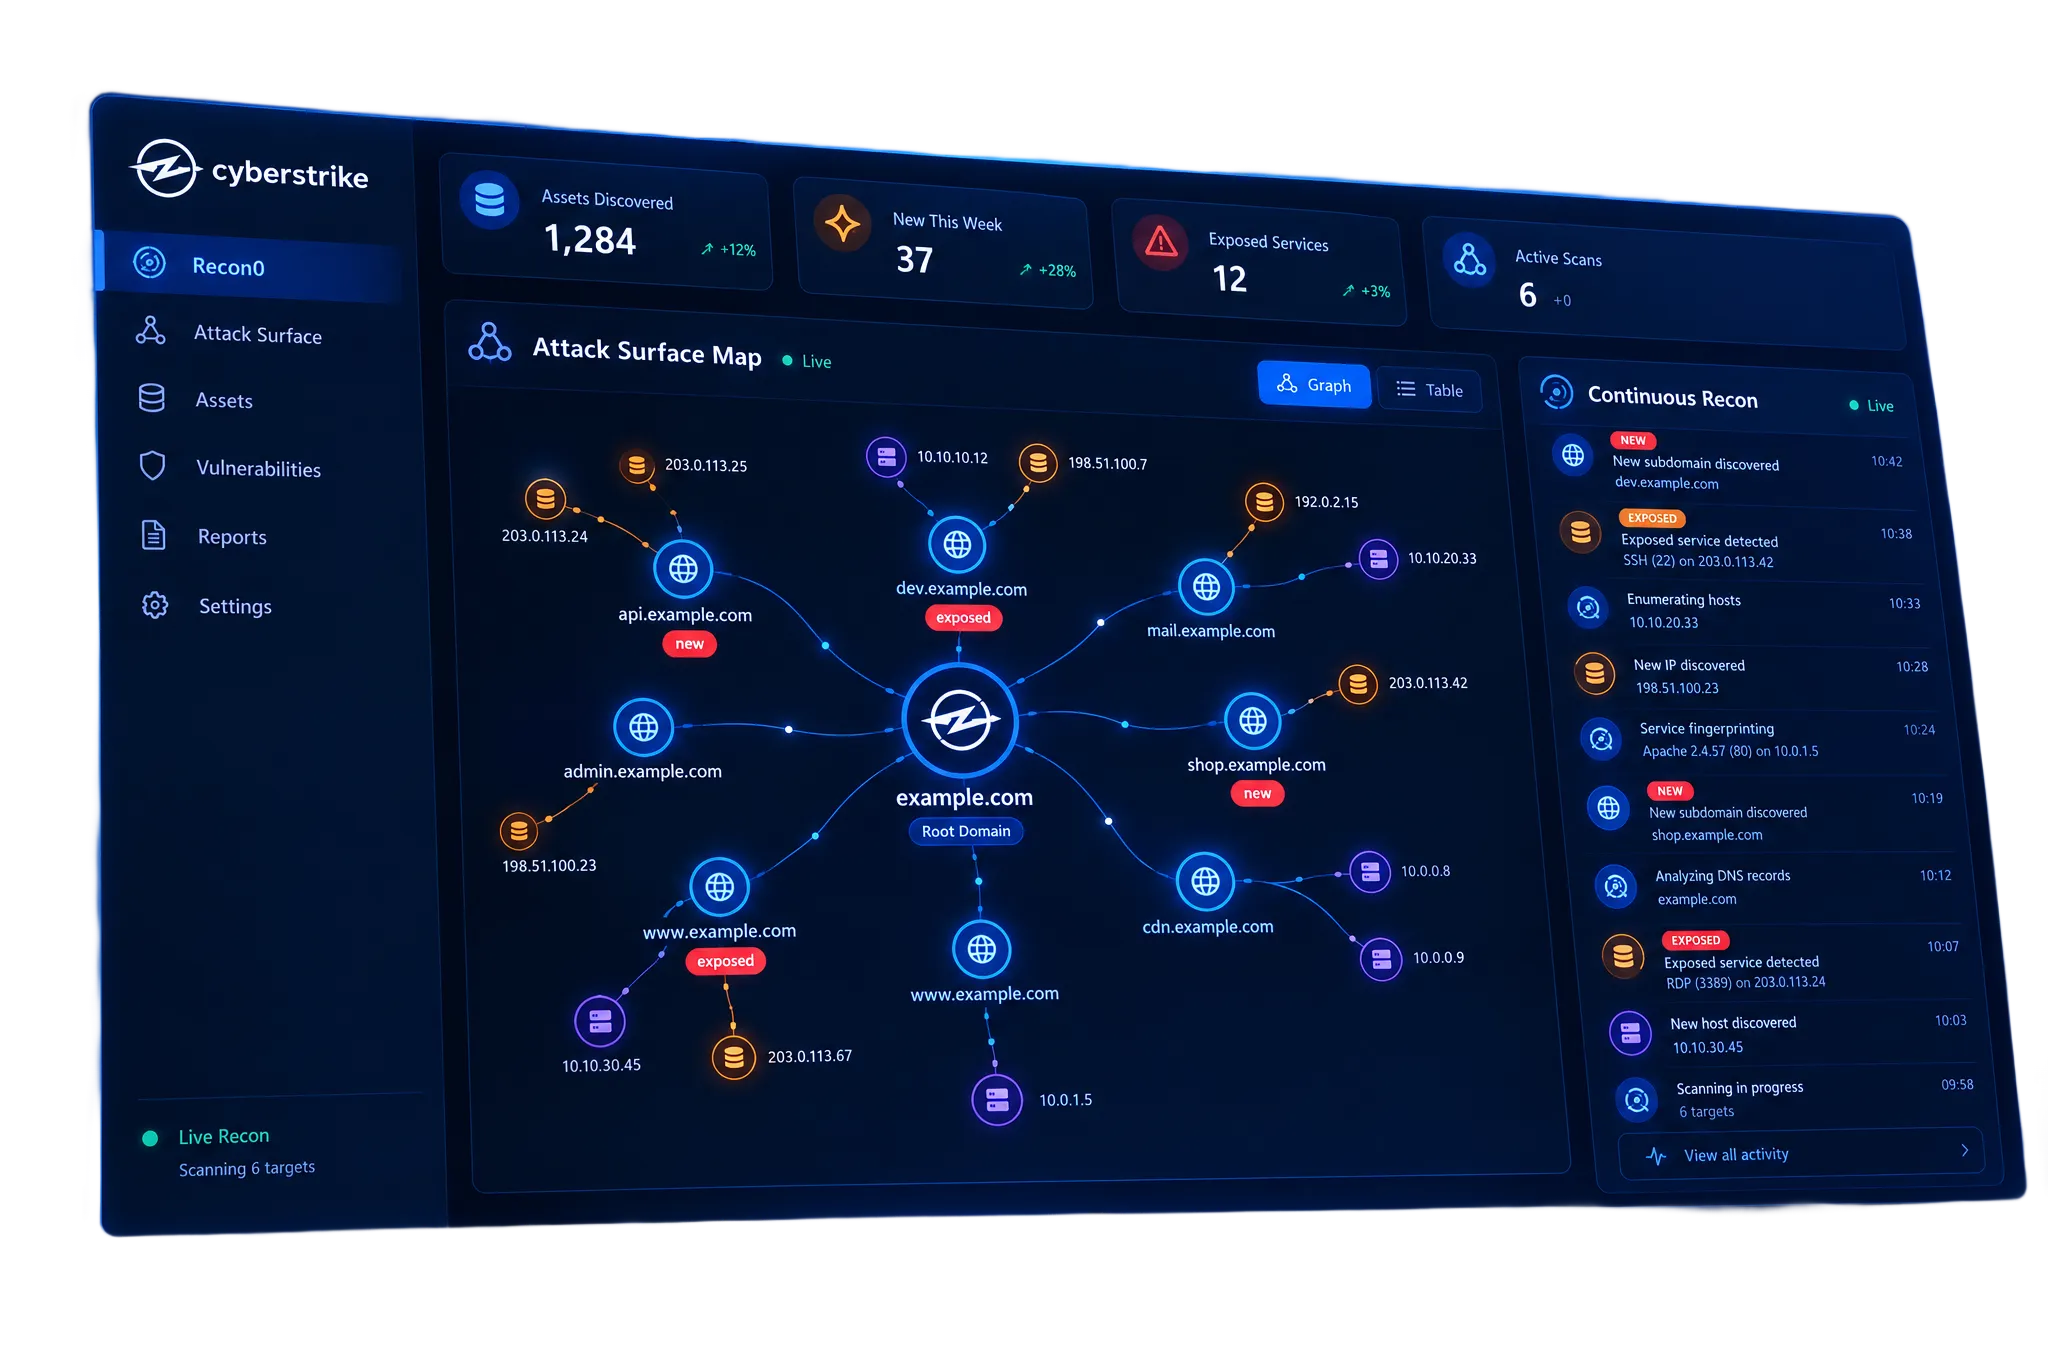
हर क्लाउड पर निरंतर कवरेज
अपने क्लाउड अकाउंट जोड़ें और CyberStrike आपके फुटप्रिंट के बदलते ही नज़र रखता है, नए एसेट मैप करता है और वे उजागर प्रवेश बिंदु सामने लाता है जिन तक एक हमलावर पहले पहुँचेगा।

हर स्कैन अगले को और तेज़ बनाता है
आपके पूरे इतिहास भर में गहन समीक्षा
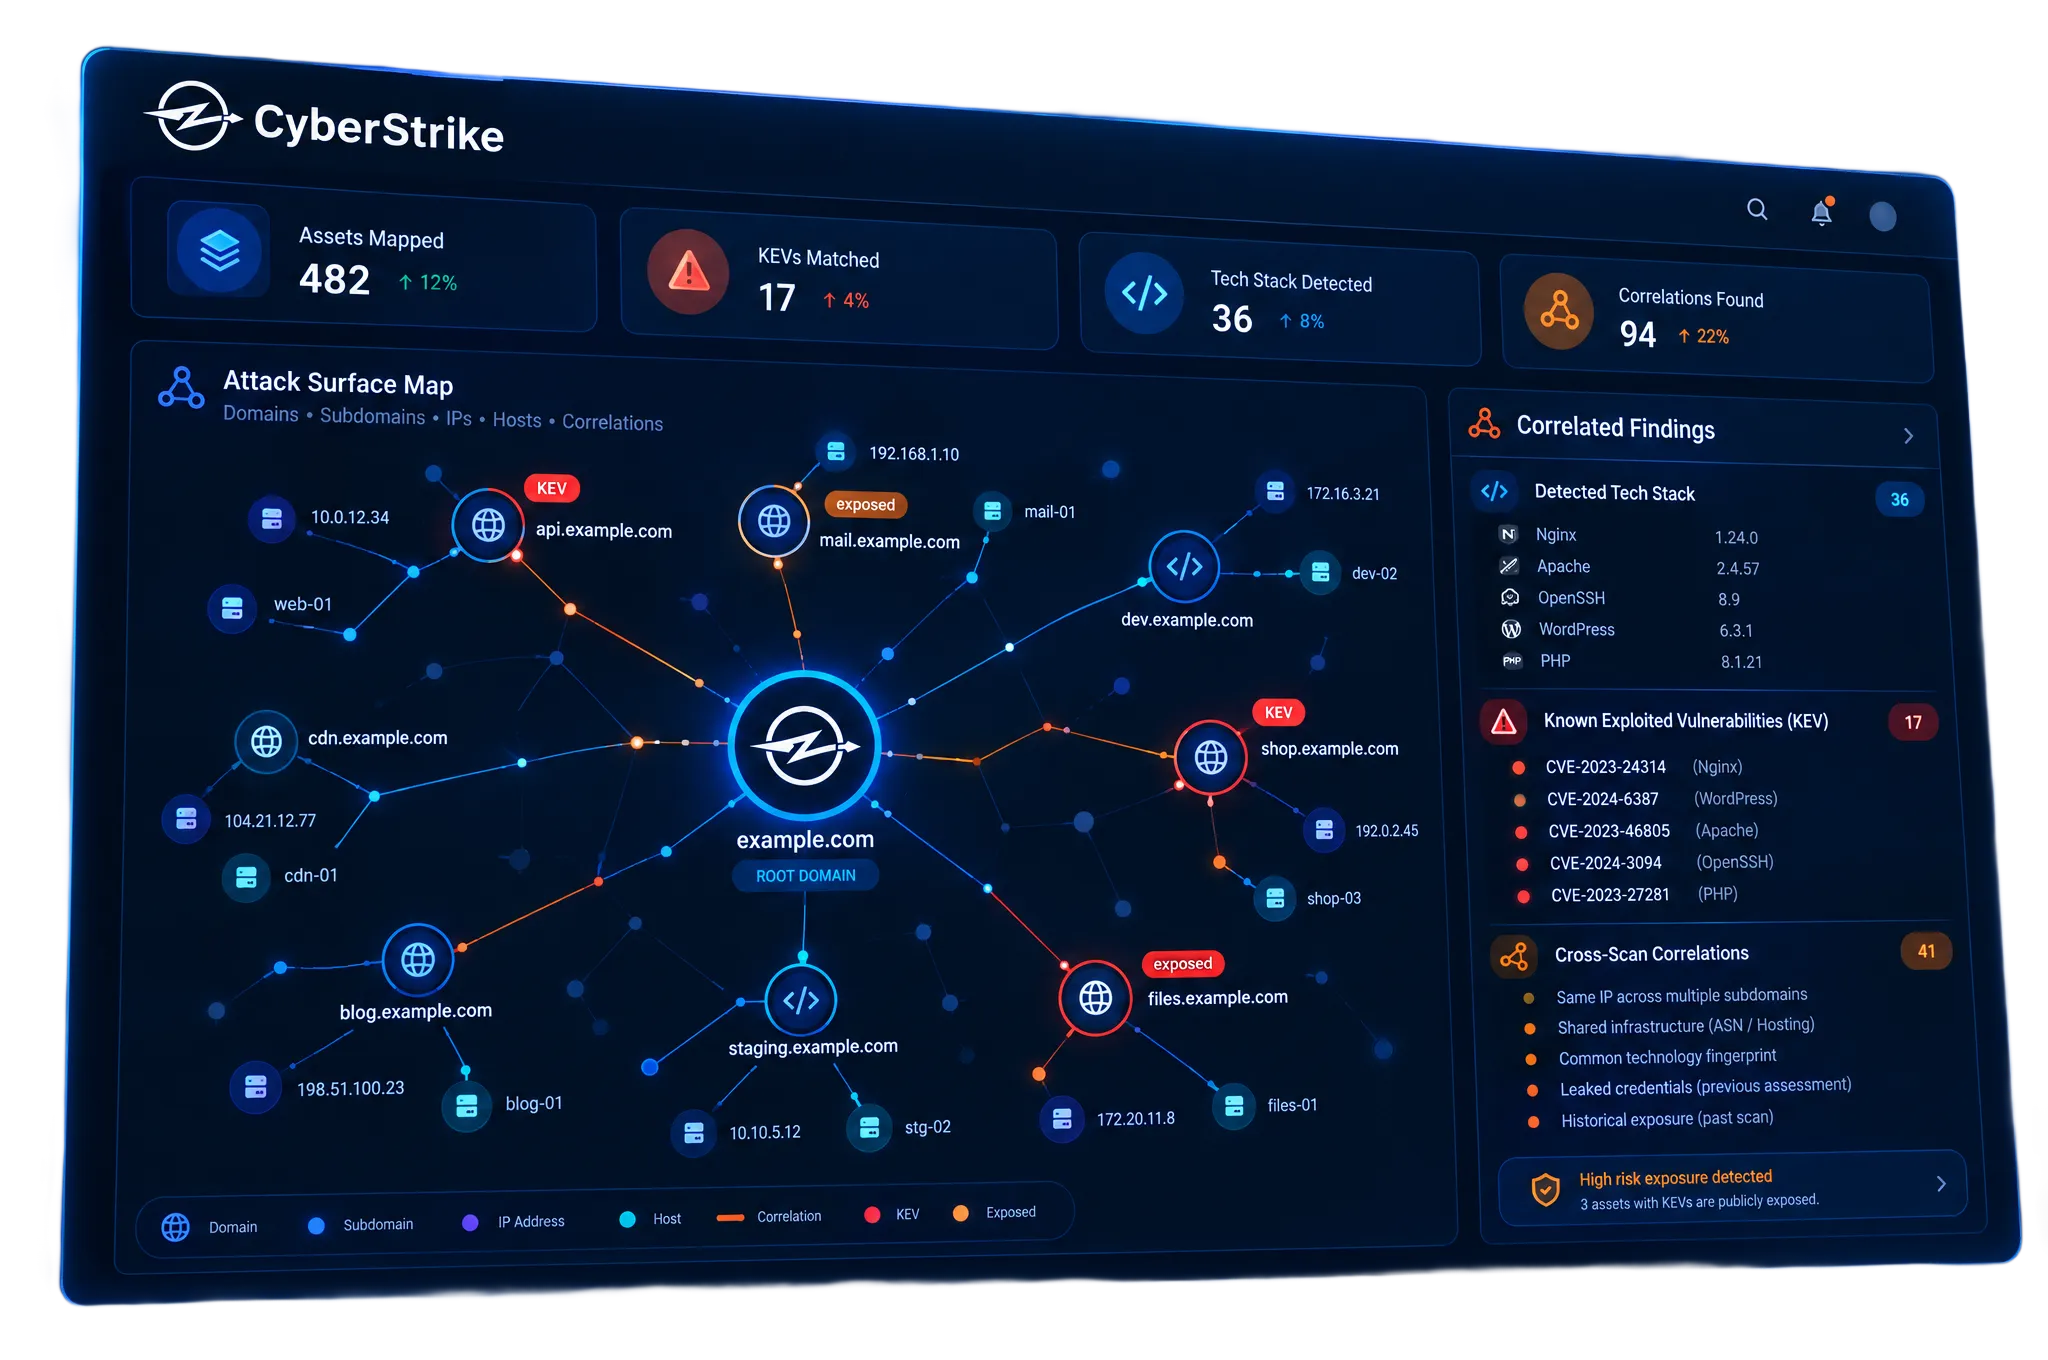
CyberStrike के एजेंट आपके पिछले टेस्ट और स्कैन की फाइंडिंग की समीक्षा करते हैं और उन्हें एसेट भर में सहसंबंधित करते हैं, मायने रखने वाले सूत्र खींचते हुए: आपके स्टैक से मिलाई गई ज्ञात शोषित वल्नरेबिलिटी (KEV), आप जो तकनीकें और संस्करण चलाते हैं, साझा अवसंरचना, और पहले के मूल्यांकनों में लीक हुई क्रेडेंशियल।
अनुपालन
मानव-नेतृत्व वाला भरोसा, मशीन की गति से
हर एंगेजमेंट एक ऑडिट-तैयार रिपोर्ट के साथ समाप्त होता है, जिस पर एक प्रमाणित पेनटेस्टर हस्ताक्षर करता है, और जो उन फ़्रेमवर्क को पूरा करने के लिए बनाई गई है जिनके लिए आपके ऑडिटर आपको जवाबदेह ठहराते हैं।






