
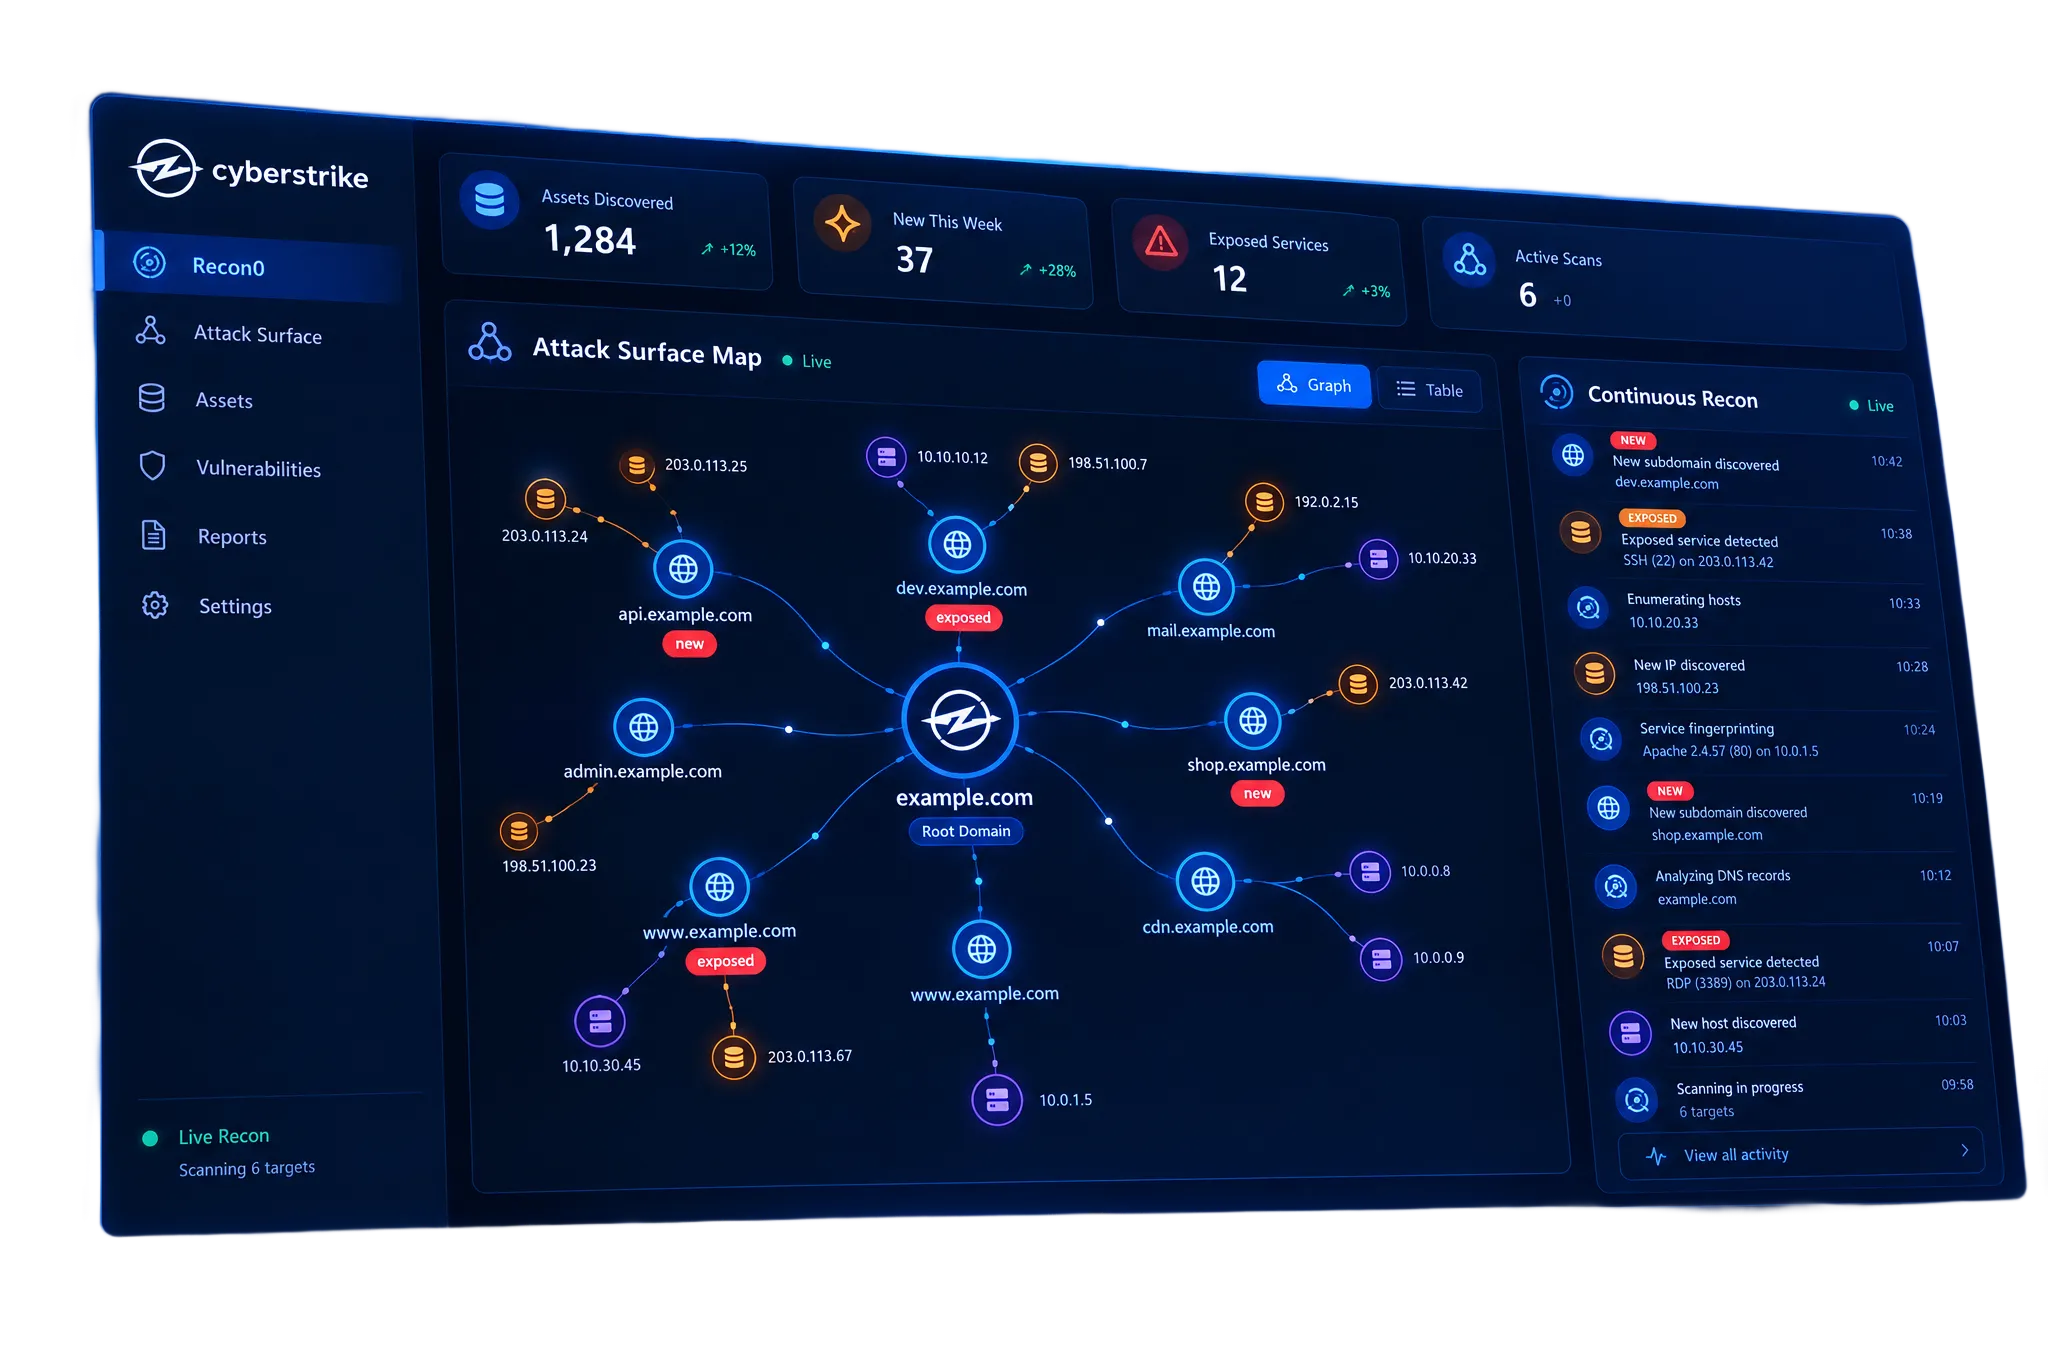
Sua superfície de ataque externa, mapeada continuamente
O CyberStrike descobre continuamente os domínios, subdomínios, IPs e serviços que você expõe em AWS, Azure, Google Cloud, Oracle e IBM Cloud, sinaliza cada ativo novo e exposto no momento em que aparece, e encontra os pontos de entrada que um atacante alcançaria primeiro.
Cobertura contínua em cada nuvem
Conecte suas contas de nuvem e o CyberStrike fica de guarda à medida que sua pegada muda, mapeando novos ativos e revelando os pontos de entrada expostos que um atacante alcançaria primeiro.

Cada scan deixa o próximo mais afiado
Revisão em profundidade por todo o seu histórico
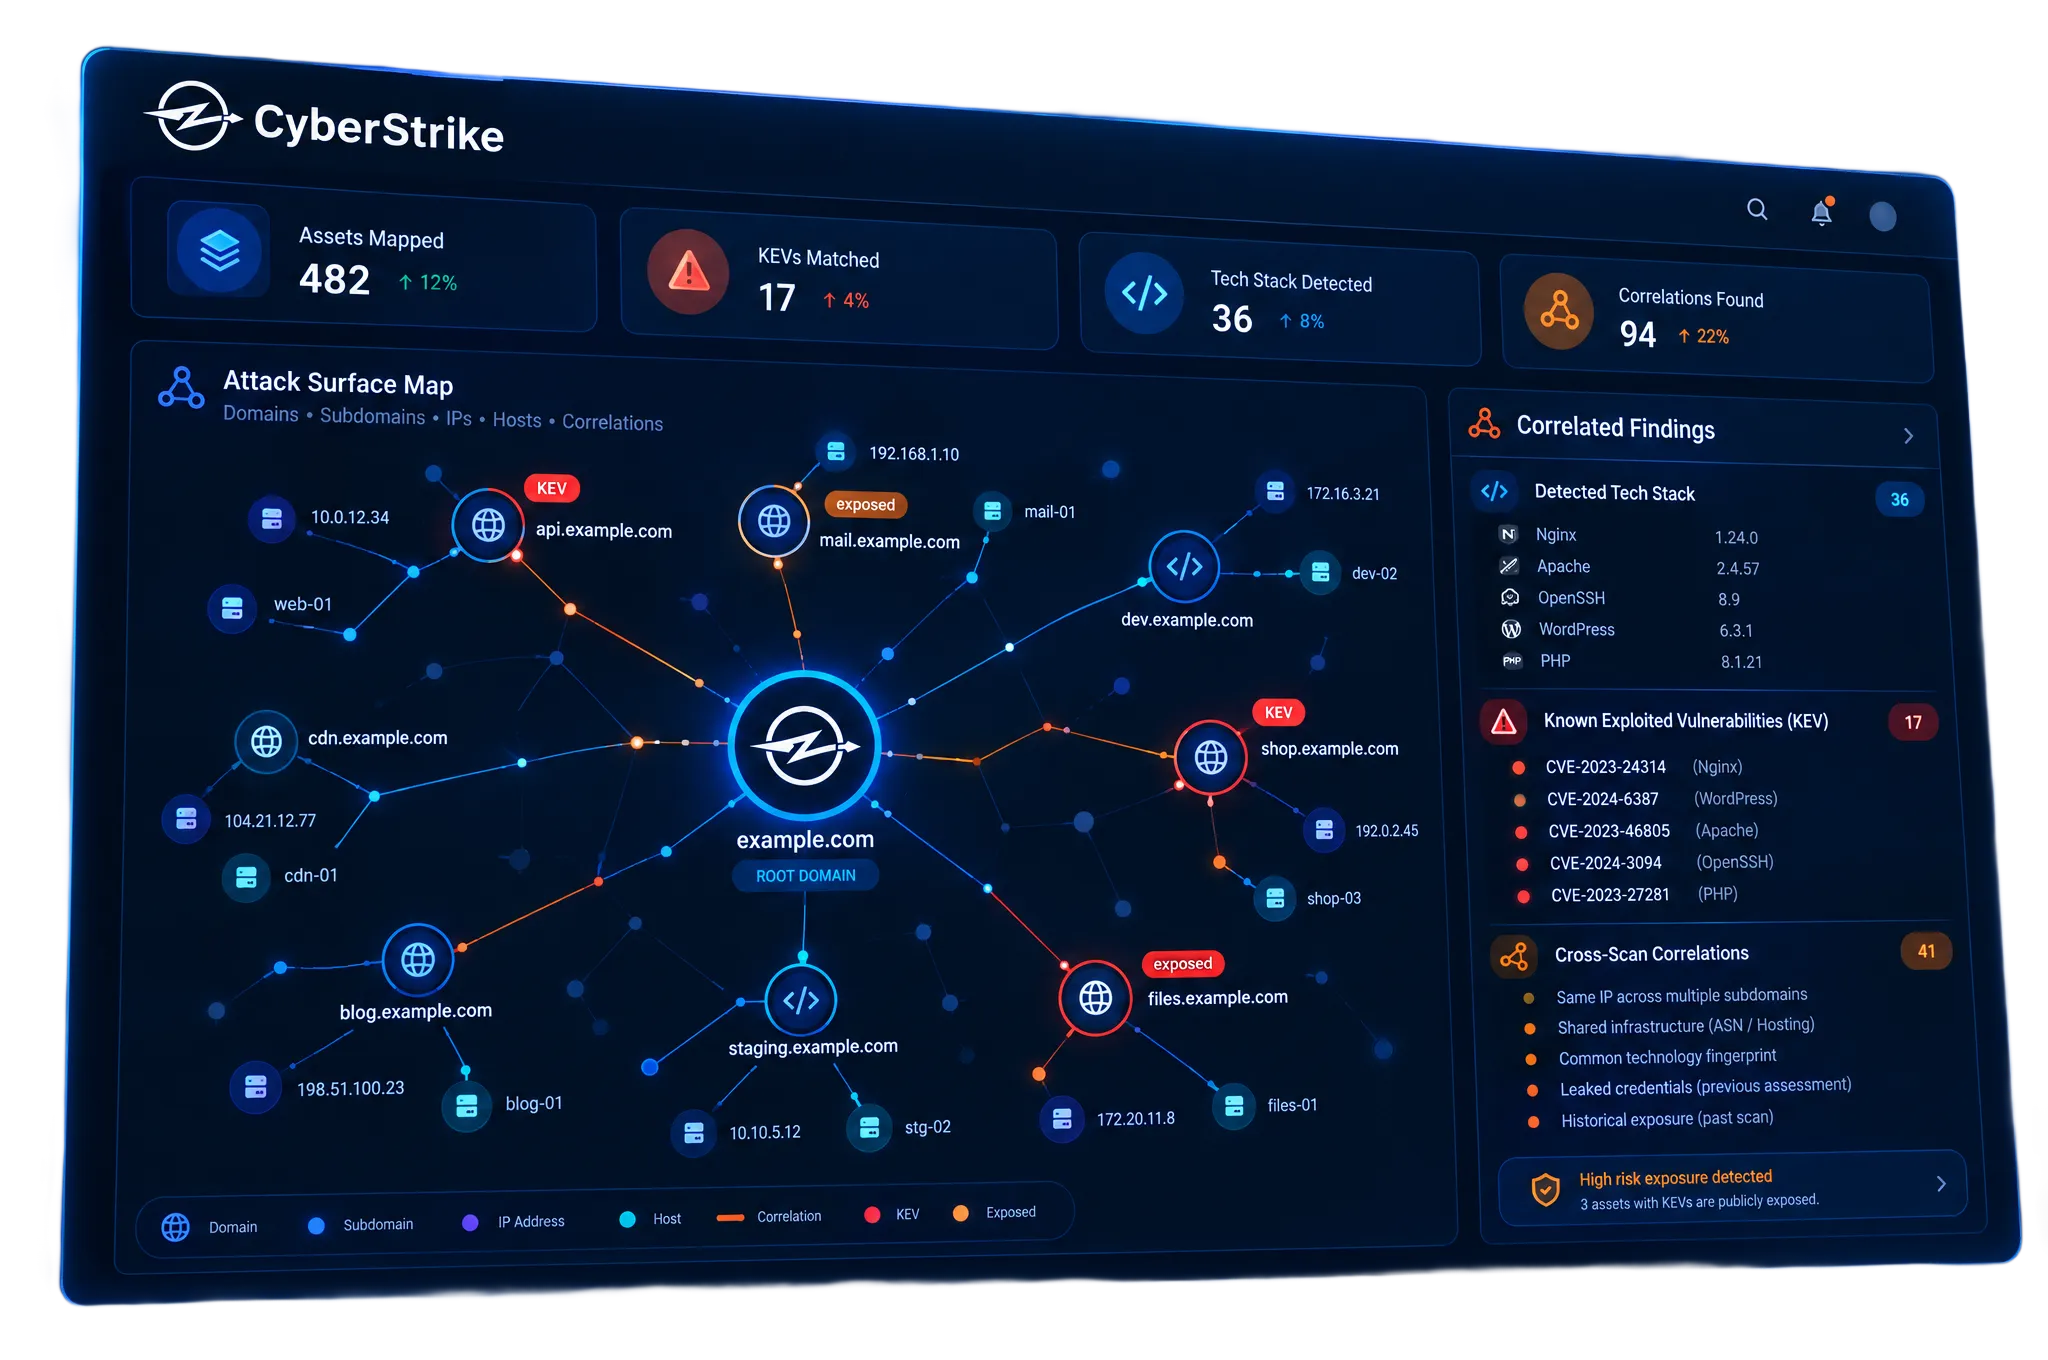
Os agentes do CyberStrike revisam os achados dos seus testes e scans anteriores e os correlacionam entre ativos, puxando os fios que importam: vulnerabilidades sabidamente exploradas (KEVs) casadas ao seu stack, as tecnologias e versões que você roda, infraestrutura compartilhada e credenciais vazadas em avaliações anteriores.
Conformidade
Confiança conduzida por humanos, na velocidade da máquina
Cada engajamento termina em um relatório pronto para auditoria, assinado por um pentester certificado e construído para atender aos frameworks pelos quais seus auditores o cobram.






