
Votre surface d'attaque externe, cartographiée en continu
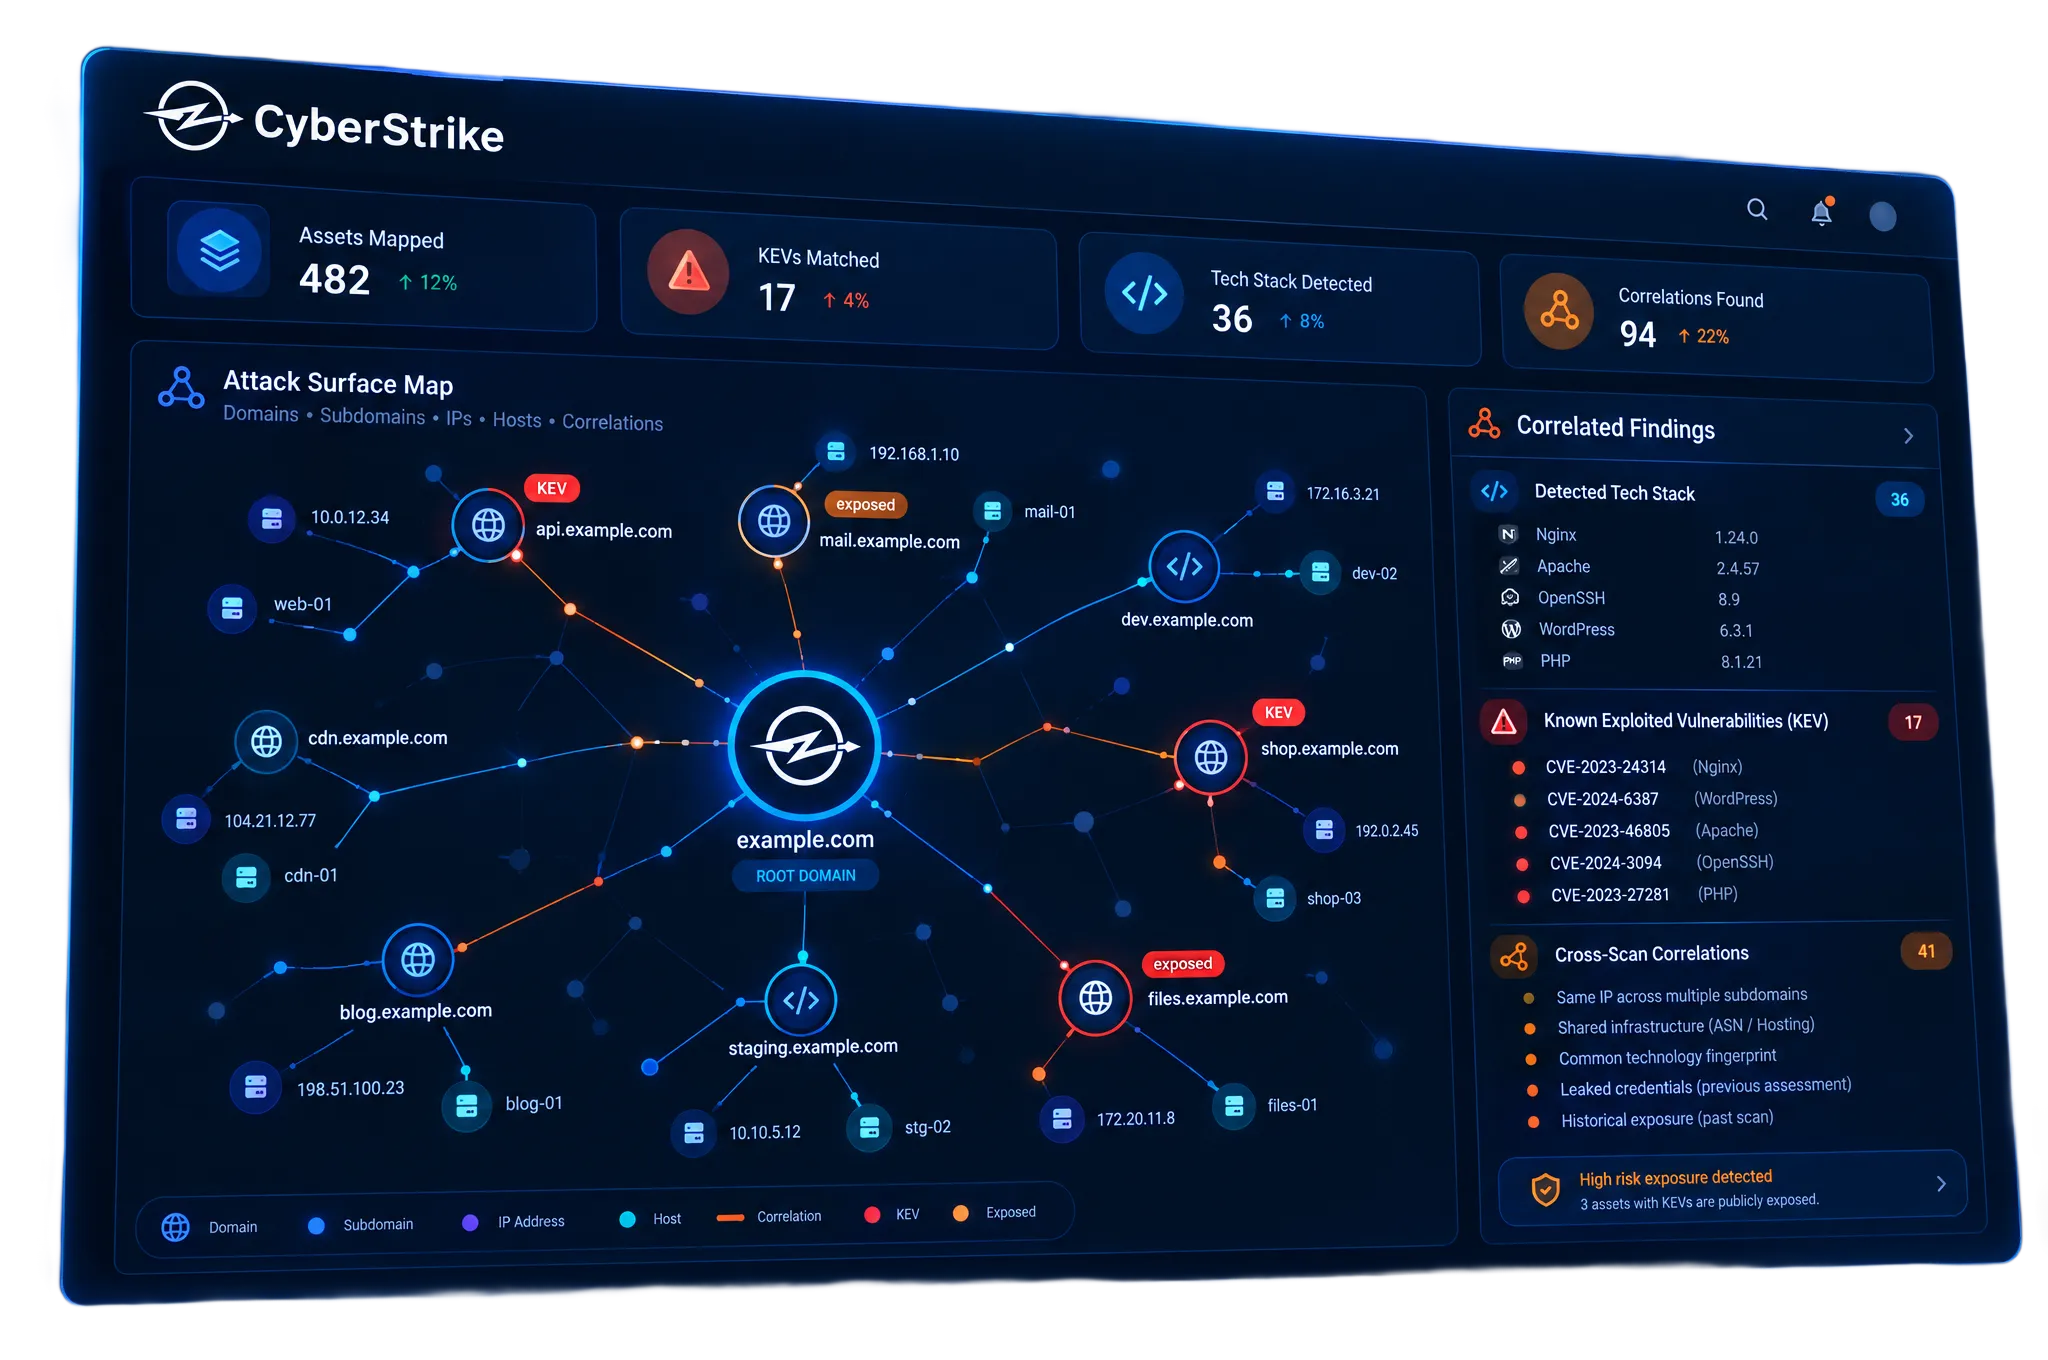
CyberStrike découvre en continu les domaines, sous-domaines, IP et services que vous exposez sur AWS, Azure, Google Cloud, Oracle et IBM Cloud, signale chaque actif nouveau et exposé dès qu'il apparaît, et trouve les points d'entrée qu'un attaquant atteindrait en premier.
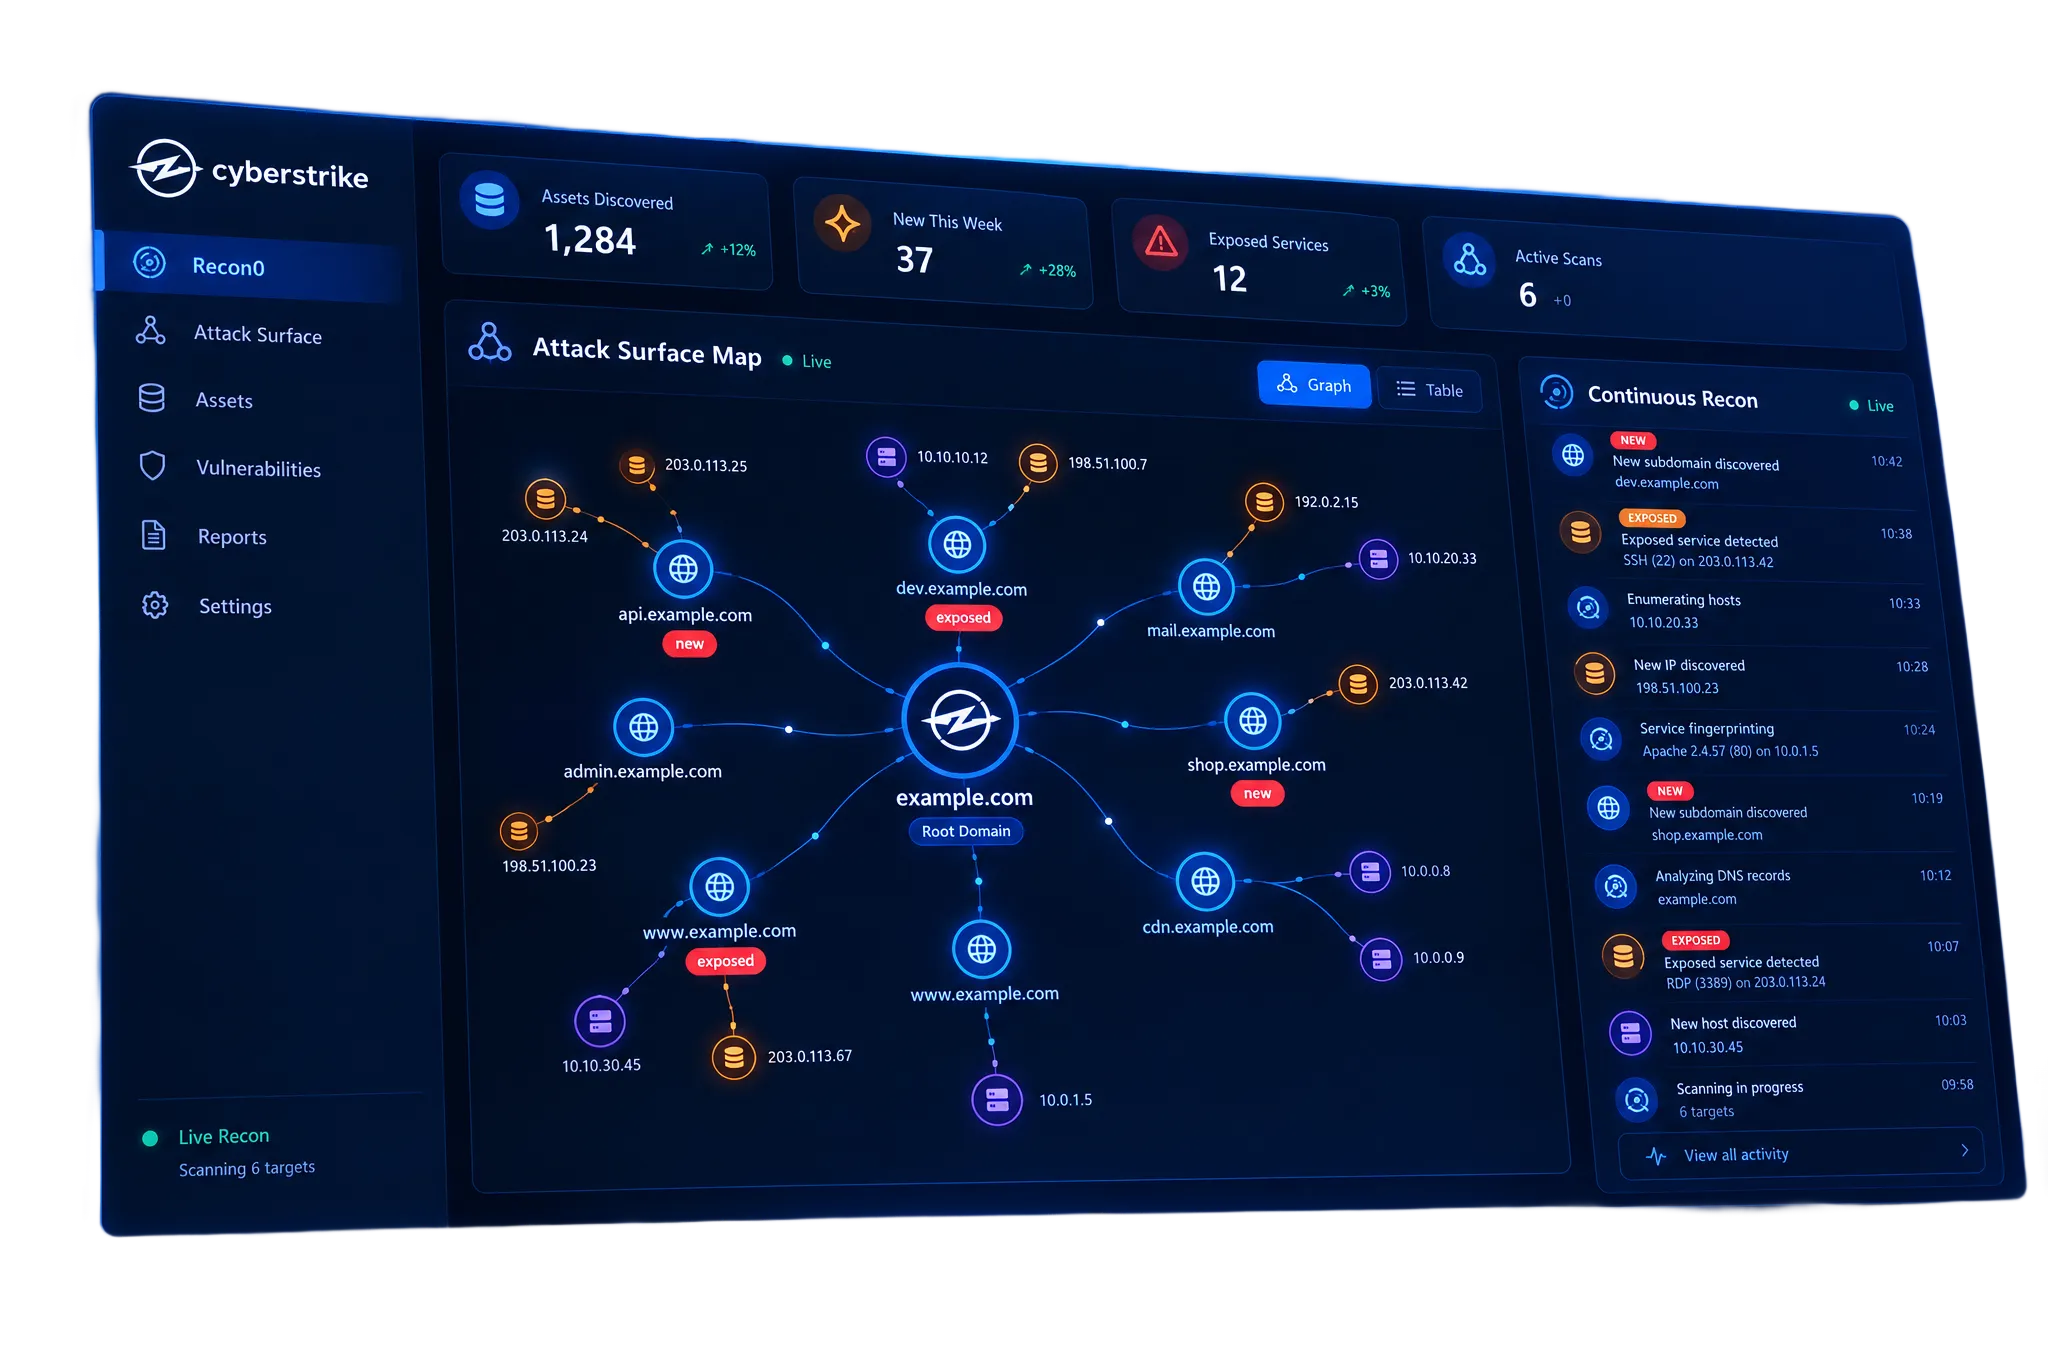
Couverture continue sur chaque cloud
Connectez vos comptes cloud et CyberStrike reste en veille à mesure que votre empreinte change, cartographiant les nouveaux actifs et révélant les points d'entrée exposés qu'un attaquant atteindrait en premier.

Chaque scan rend le suivant plus net
Revue en profondeur sur tout votre historique
Les agents de CyberStrike passent en revue les findings de vos tests et scans passés et les corrèlent entre actifs, en tirant les fils qui comptent : vulnérabilités activement exploitées (KEV) associées à votre stack, technologies et versions que vous exécutez, infrastructure partagée et identifiants fuités lors d'évaluations antérieures.
Conformité
Confiance pilotée par l'humain, à la vitesse de la machine
Chaque mission se termine par un rapport prêt pour l'audit, signé par un pentester certifié, et conçu pour répondre aux référentiels auxquels vos auditeurs vous soumettent.






