
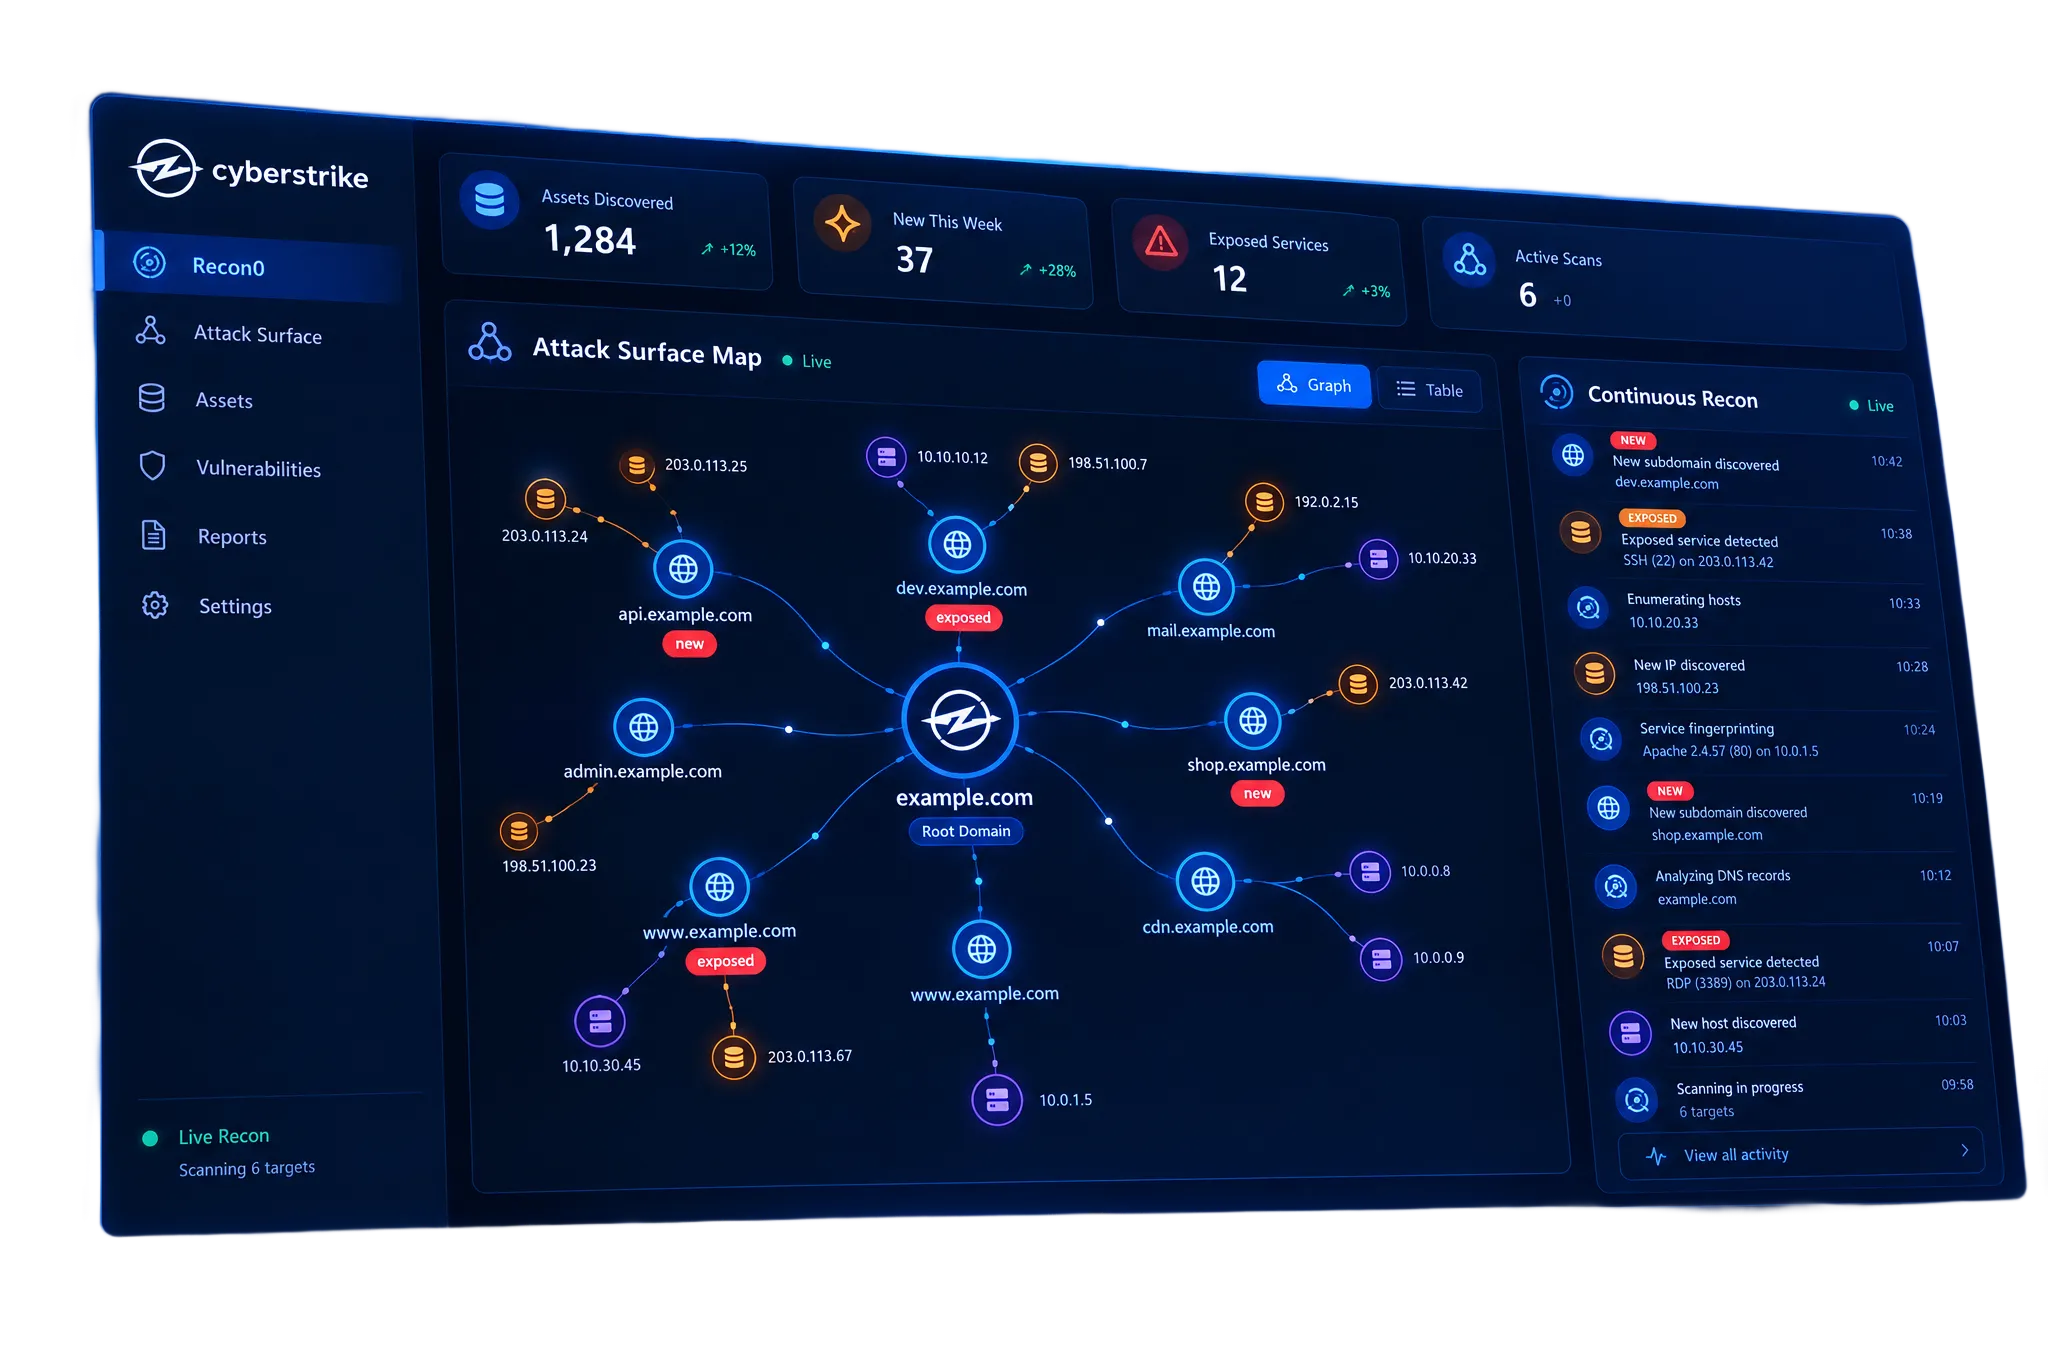
あなたの外部攻撃面を、 継続的にマッピング
CyberStrike は AWS、Azure、Google Cloud、Oracle、IBM Cloud にわたって公開しているドメイン、サブドメイン、IP、サービスを継続的に発見し、新規・露出資産が現れた瞬間にフラグを立て、攻撃者が最初に到達する侵入口を見つけます。
あらゆるクラウドにわたる 継続的カバレッジ
クラウドアカウントを接続すれば、CyberStrike はフットプリントの変化に合わせて見張り続け、新しい資産をマッピングし、攻撃者が最初に到達する露出した侵入口を明らかにします。

スキャンのたびに 次がより鋭く
履歴全体にわたる 深掘りレビュー
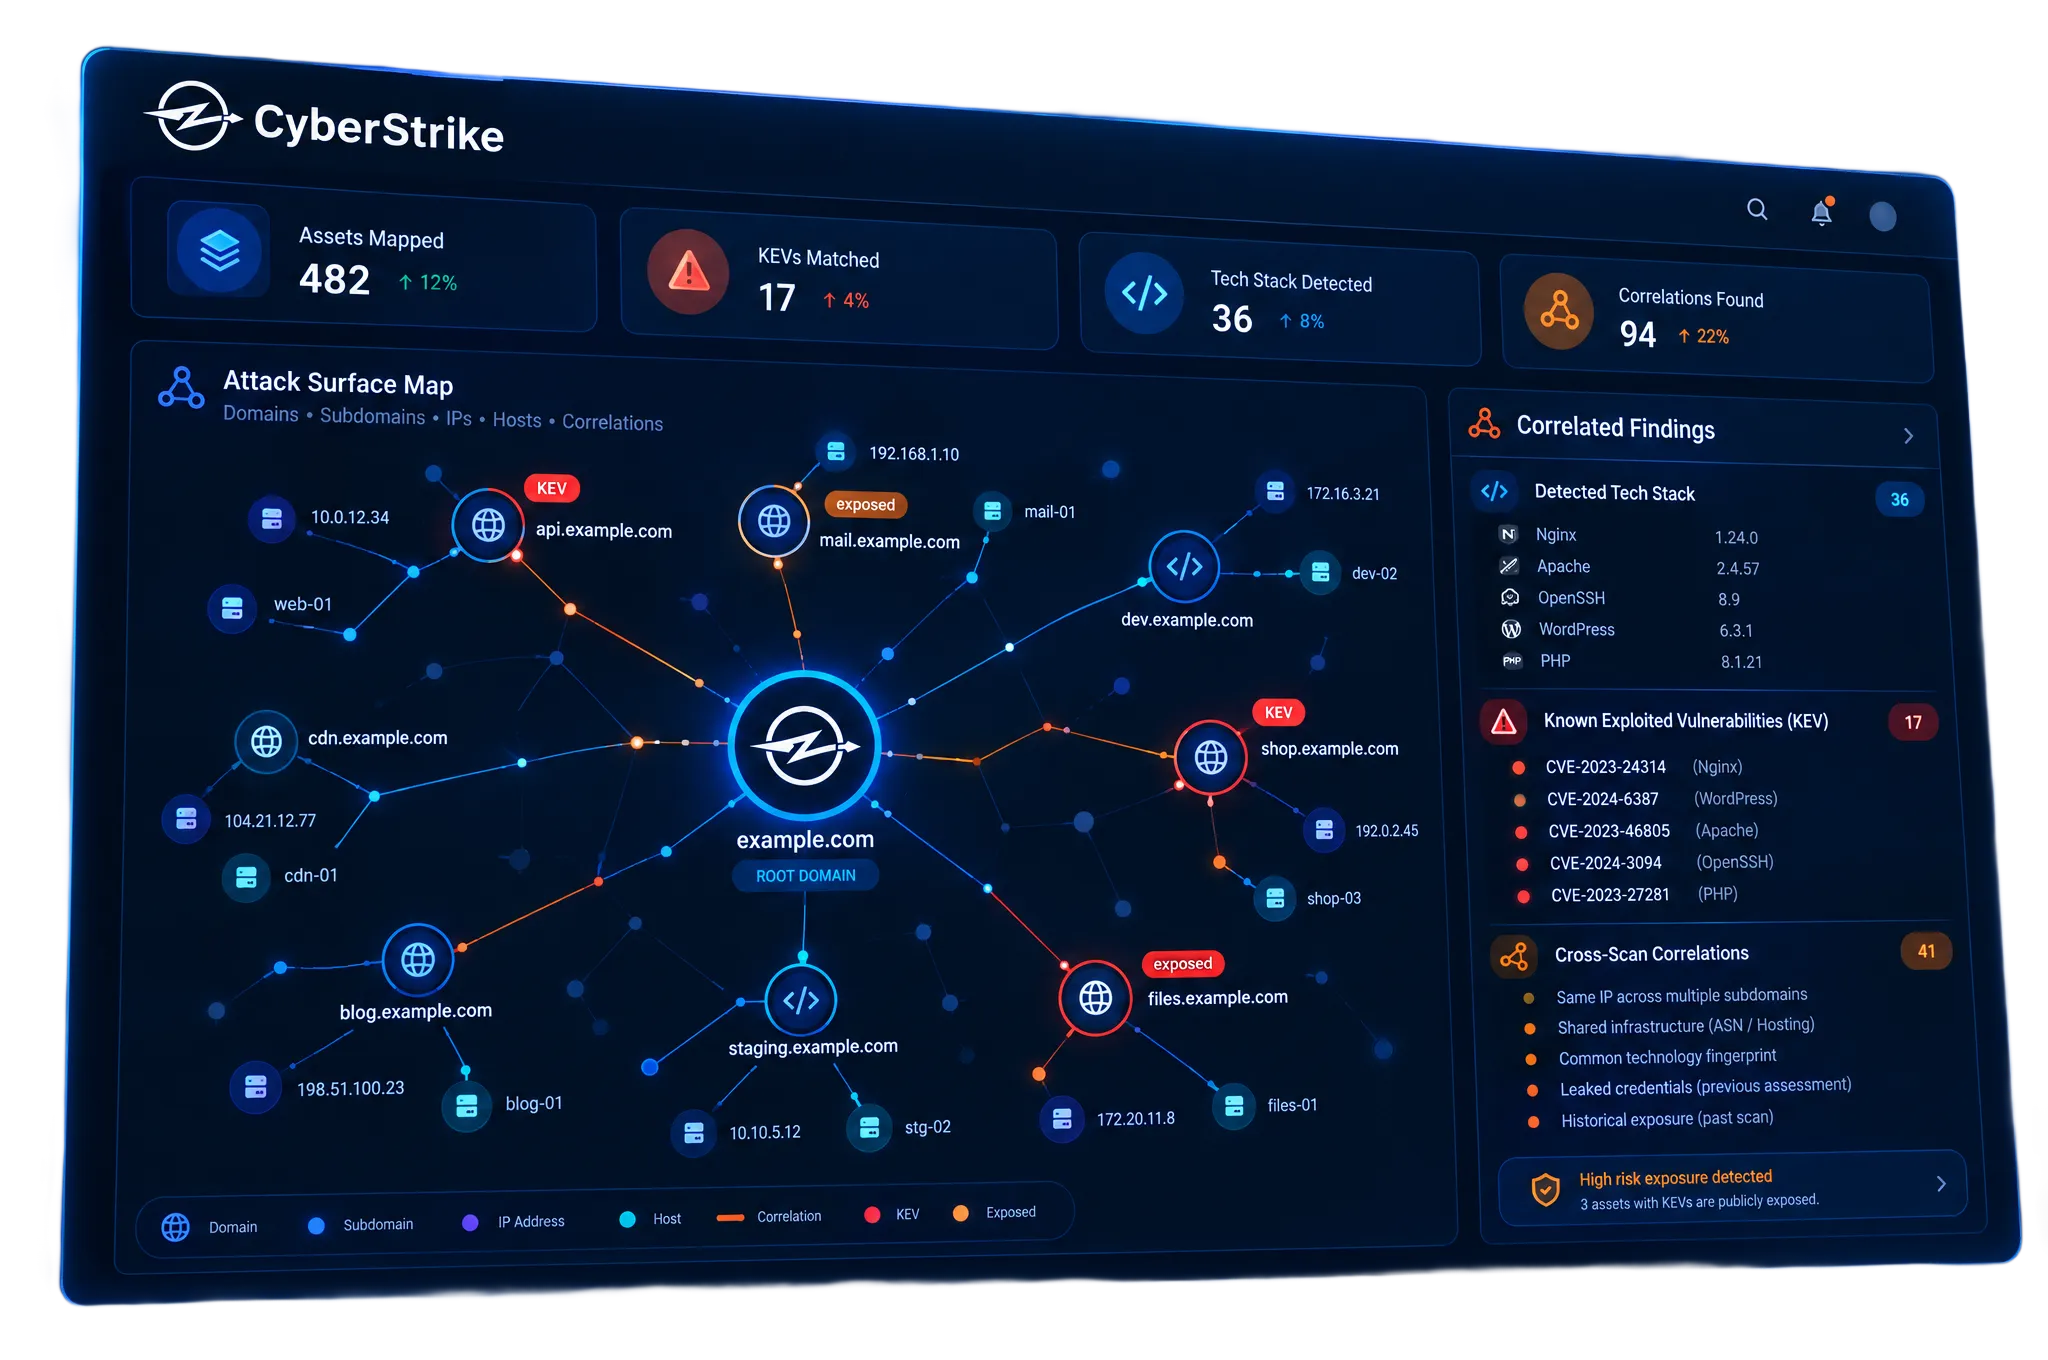
CyberStrike のエージェントは過去のテストやスキャンの指摘をレビューし、資産横断で相関させ、重要な糸を引き出します。あなたのスタックに照合された既知悪用脆弱性(KEV)、稼働中の技術とバージョン、共有インフラ、以前の評価で漏洩した資格情報など。
コンプライアンス
人間主導の信頼を、 マシンの速度で
すべての実施は、認定ペンテスターが署名する監査対応レポートで終わり、監査人が求めるフレームワークを満たすよう構築されています。






