
你的外部攻击面, 持续测绘
CyberStrike 持续发现你在 AWS、Azure、Google Cloud、Oracle 和 IBM Cloud 上暴露的域名、子域名、IP 和服务,在每个新增或暴露资产出现的那一刻标记它,并找出攻击者最先触及的入口点。
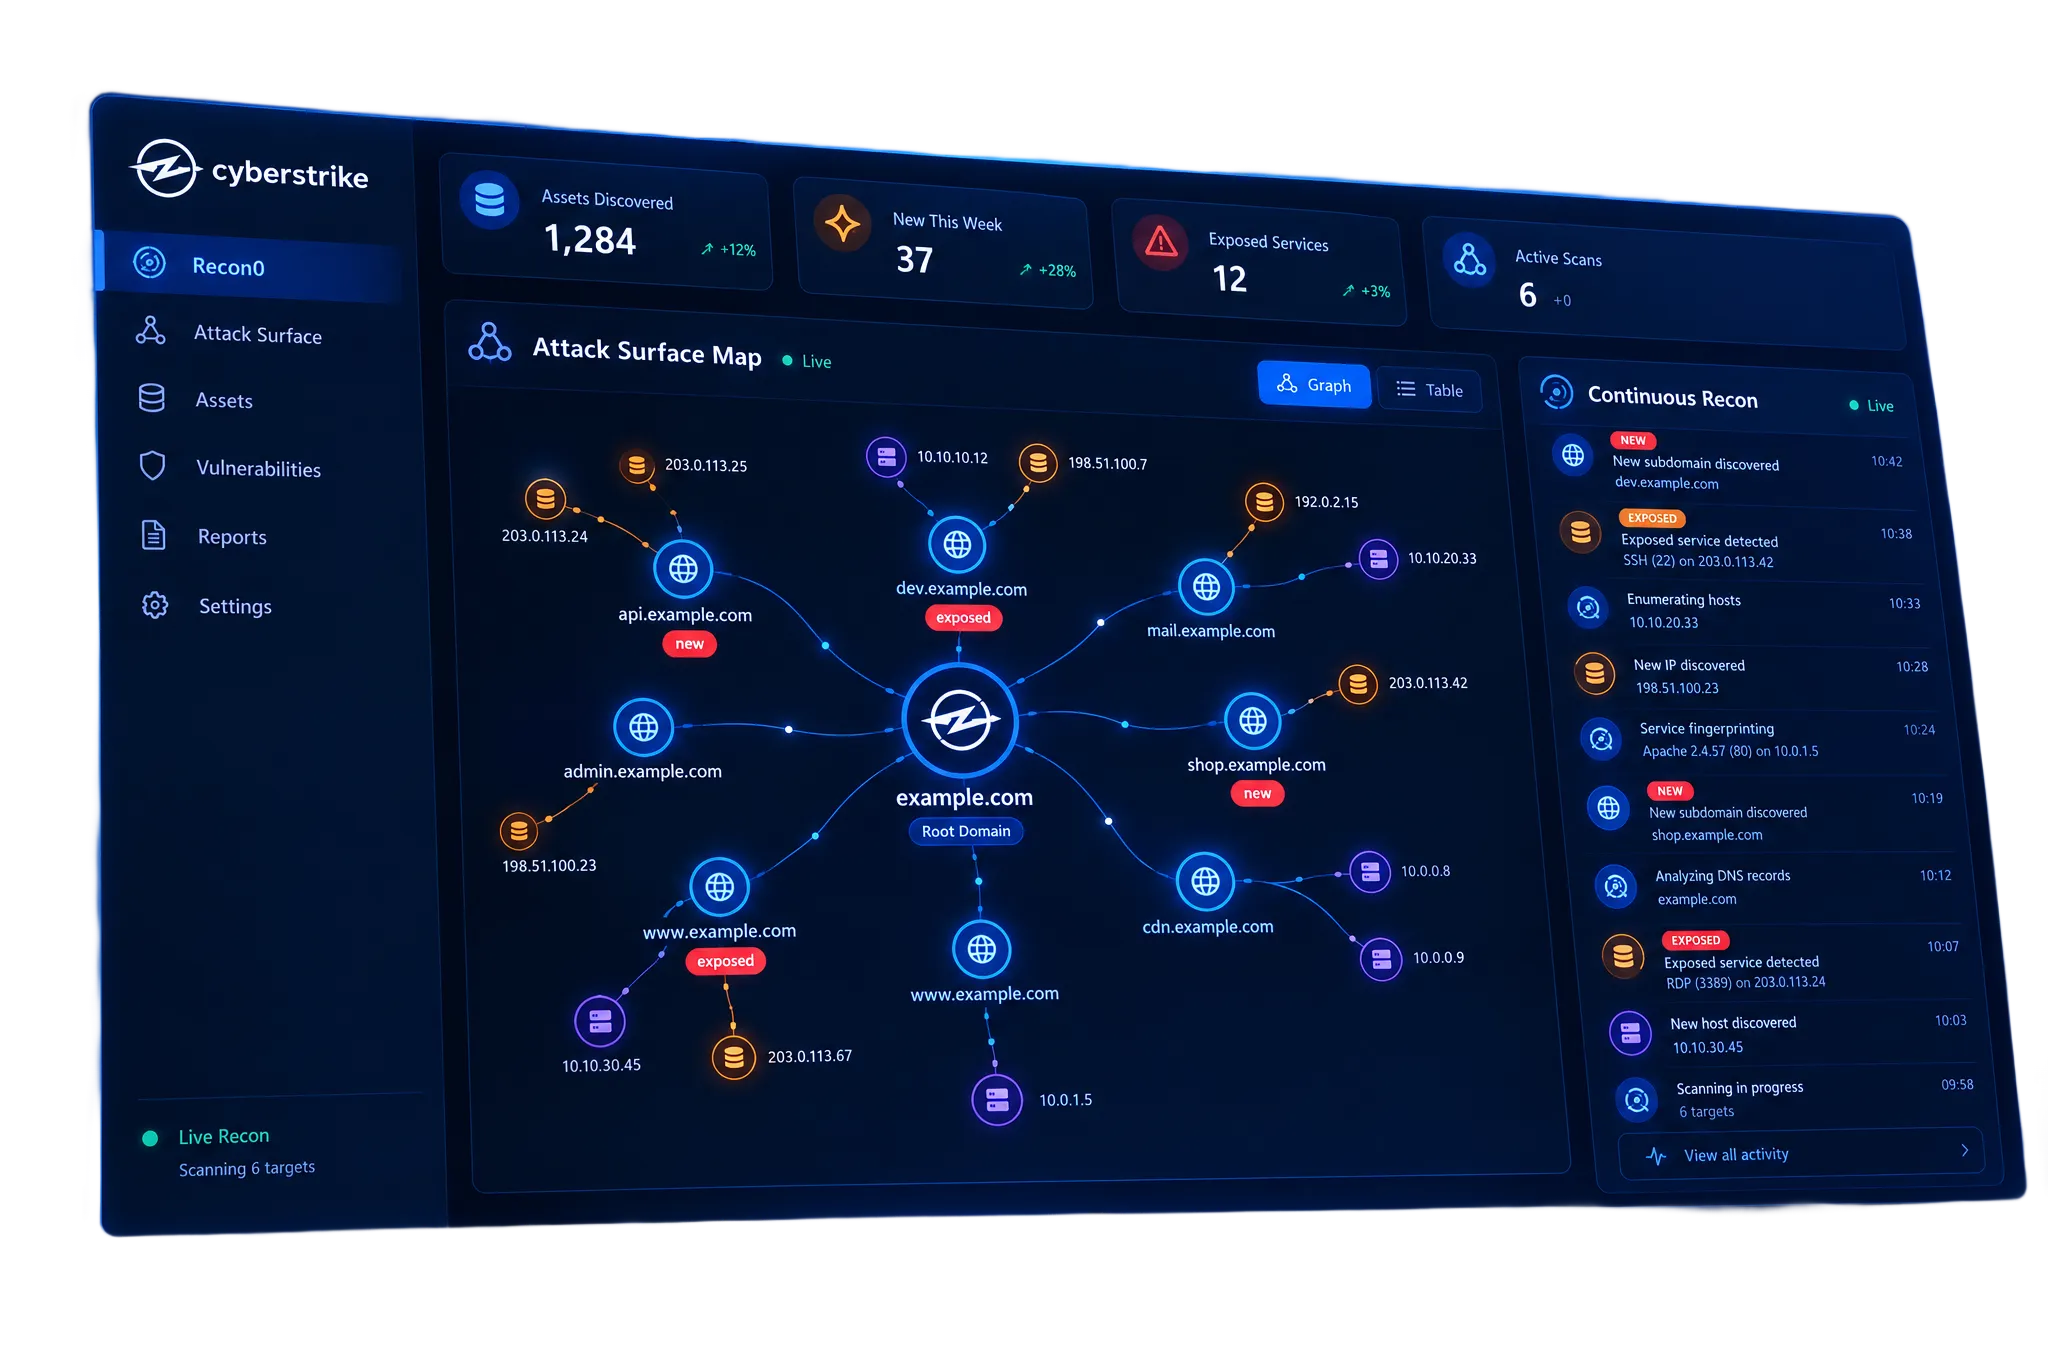
跨每一朵云的 持续覆盖
连接你的云账户,CyberStrike 会随着你的足迹变化持续监视,测绘新资产并浮现攻击者最先触及的暴露入口点。

每一次扫描让 下一次更锋利
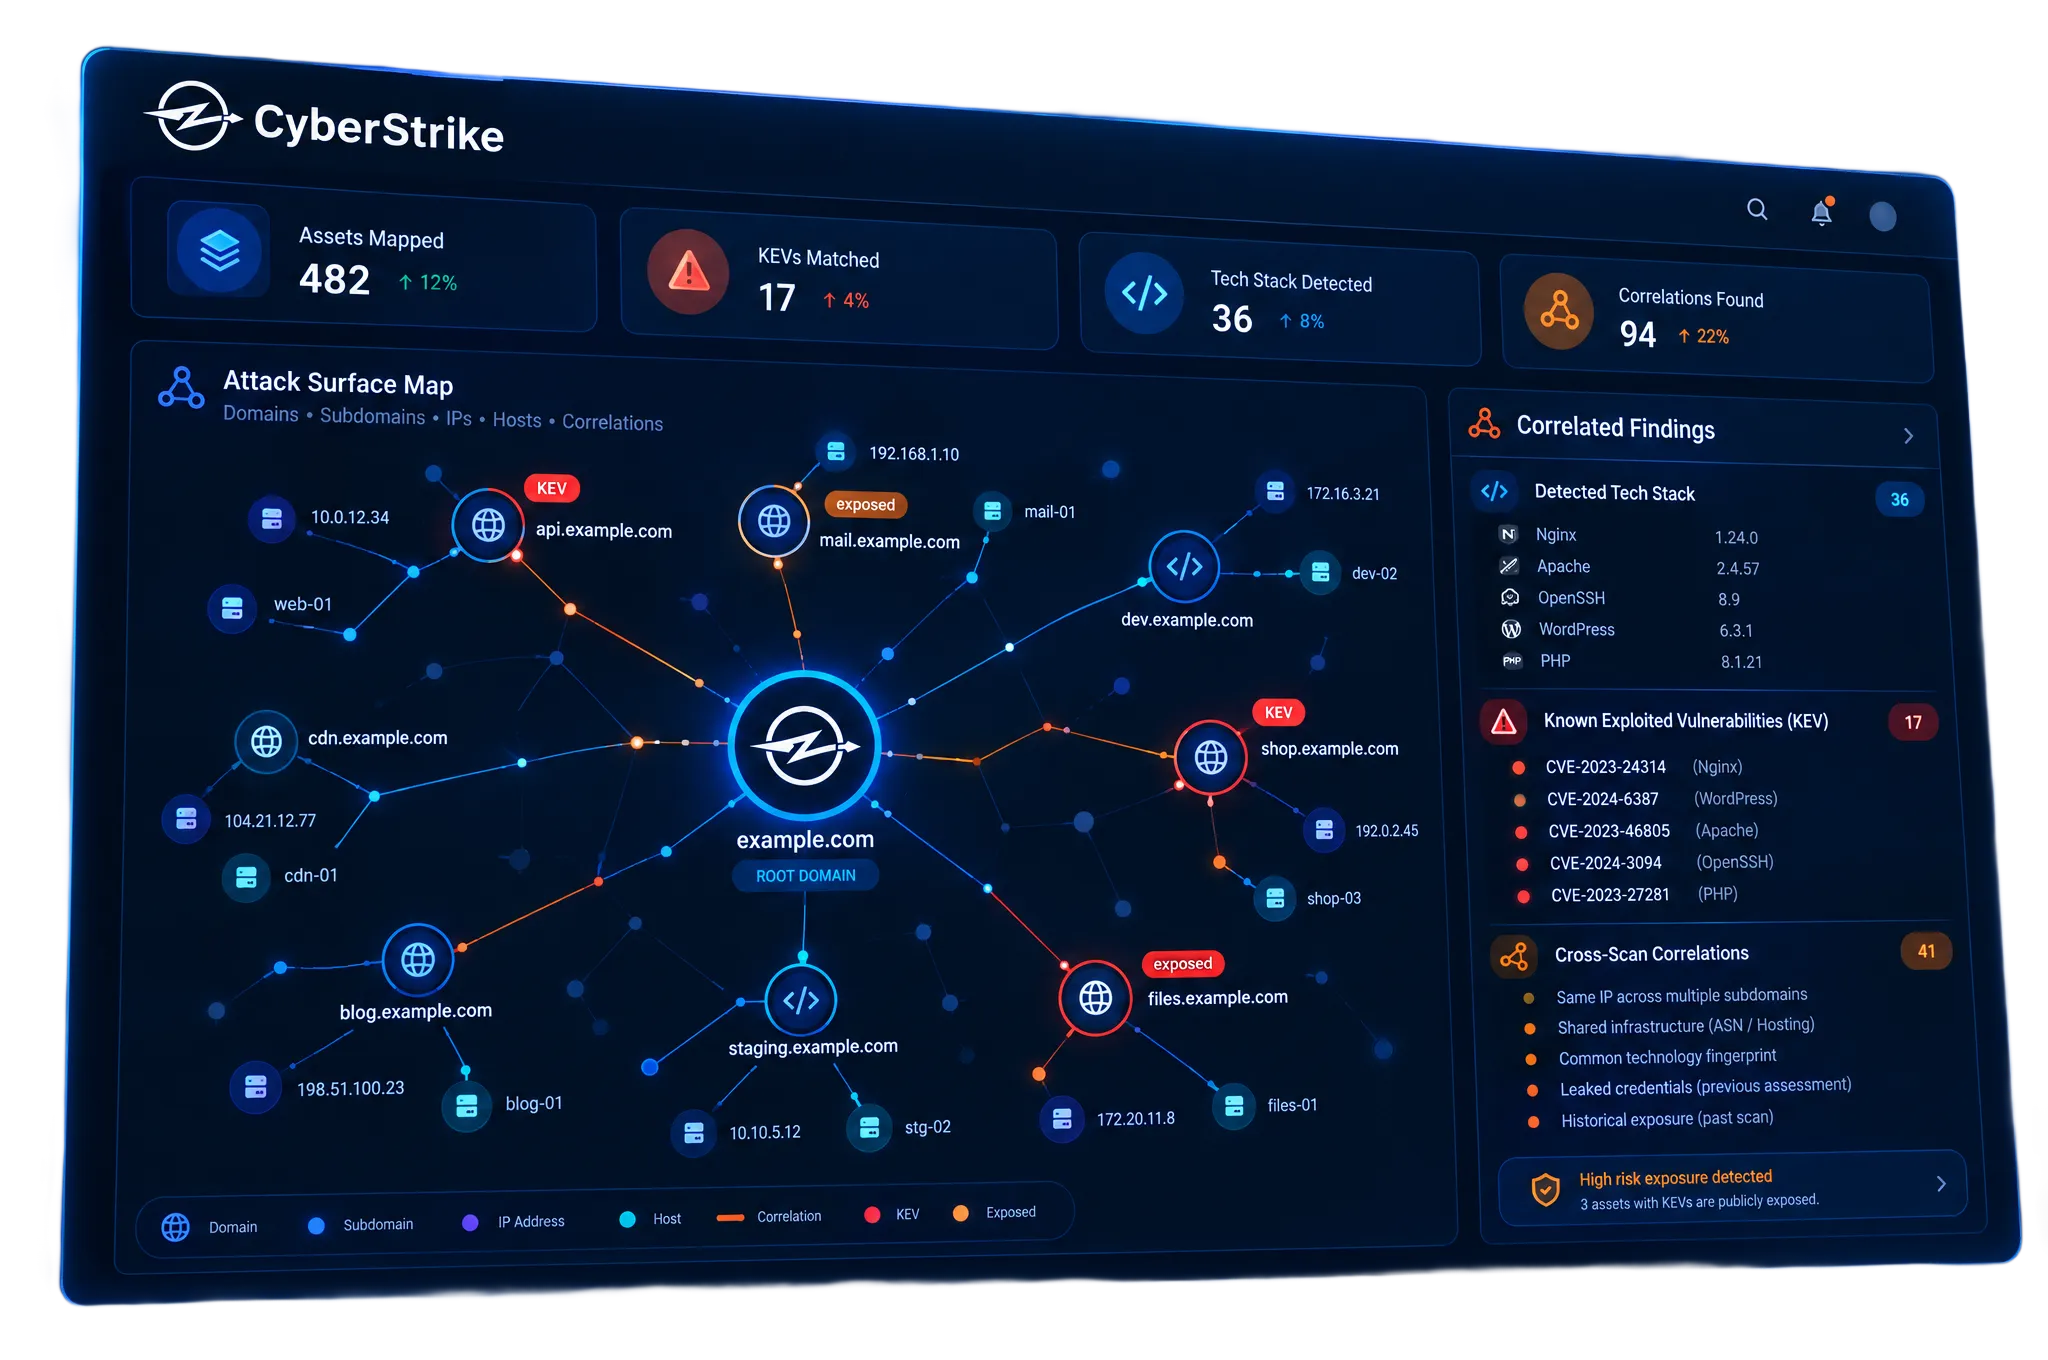
跨你全部历史的 深度复盘
CyberStrike 的智能体复盘你过去测试和扫描的发现,并跨资产关联它们,抽出重要线索:匹配到你技术栈的已知被利用漏洞(KEV)、你运行的技术与版本、共享基础设施,以及早先评估中泄露的凭据。
合规
人类主导的信任, 机器般的速度
每次测试都以一份可供审计的报告结束,由持证渗透测试者签署,并为满足审计方要求的各类框架而构建。






