
당신의 외부 공격 표면, 지속적으로 매핑
CyberStrike는 AWS, Azure, Google Cloud, Oracle, IBM Cloud 전반에서 당신이 노출하는 도메인, 서브도메인, IP, 서비스를 지속적으로 발견하고, 새롭고 노출된 자산이 나타나는 순간 표시하며, 공격자가 가장 먼저 도달할 진입점을 찾습니다.
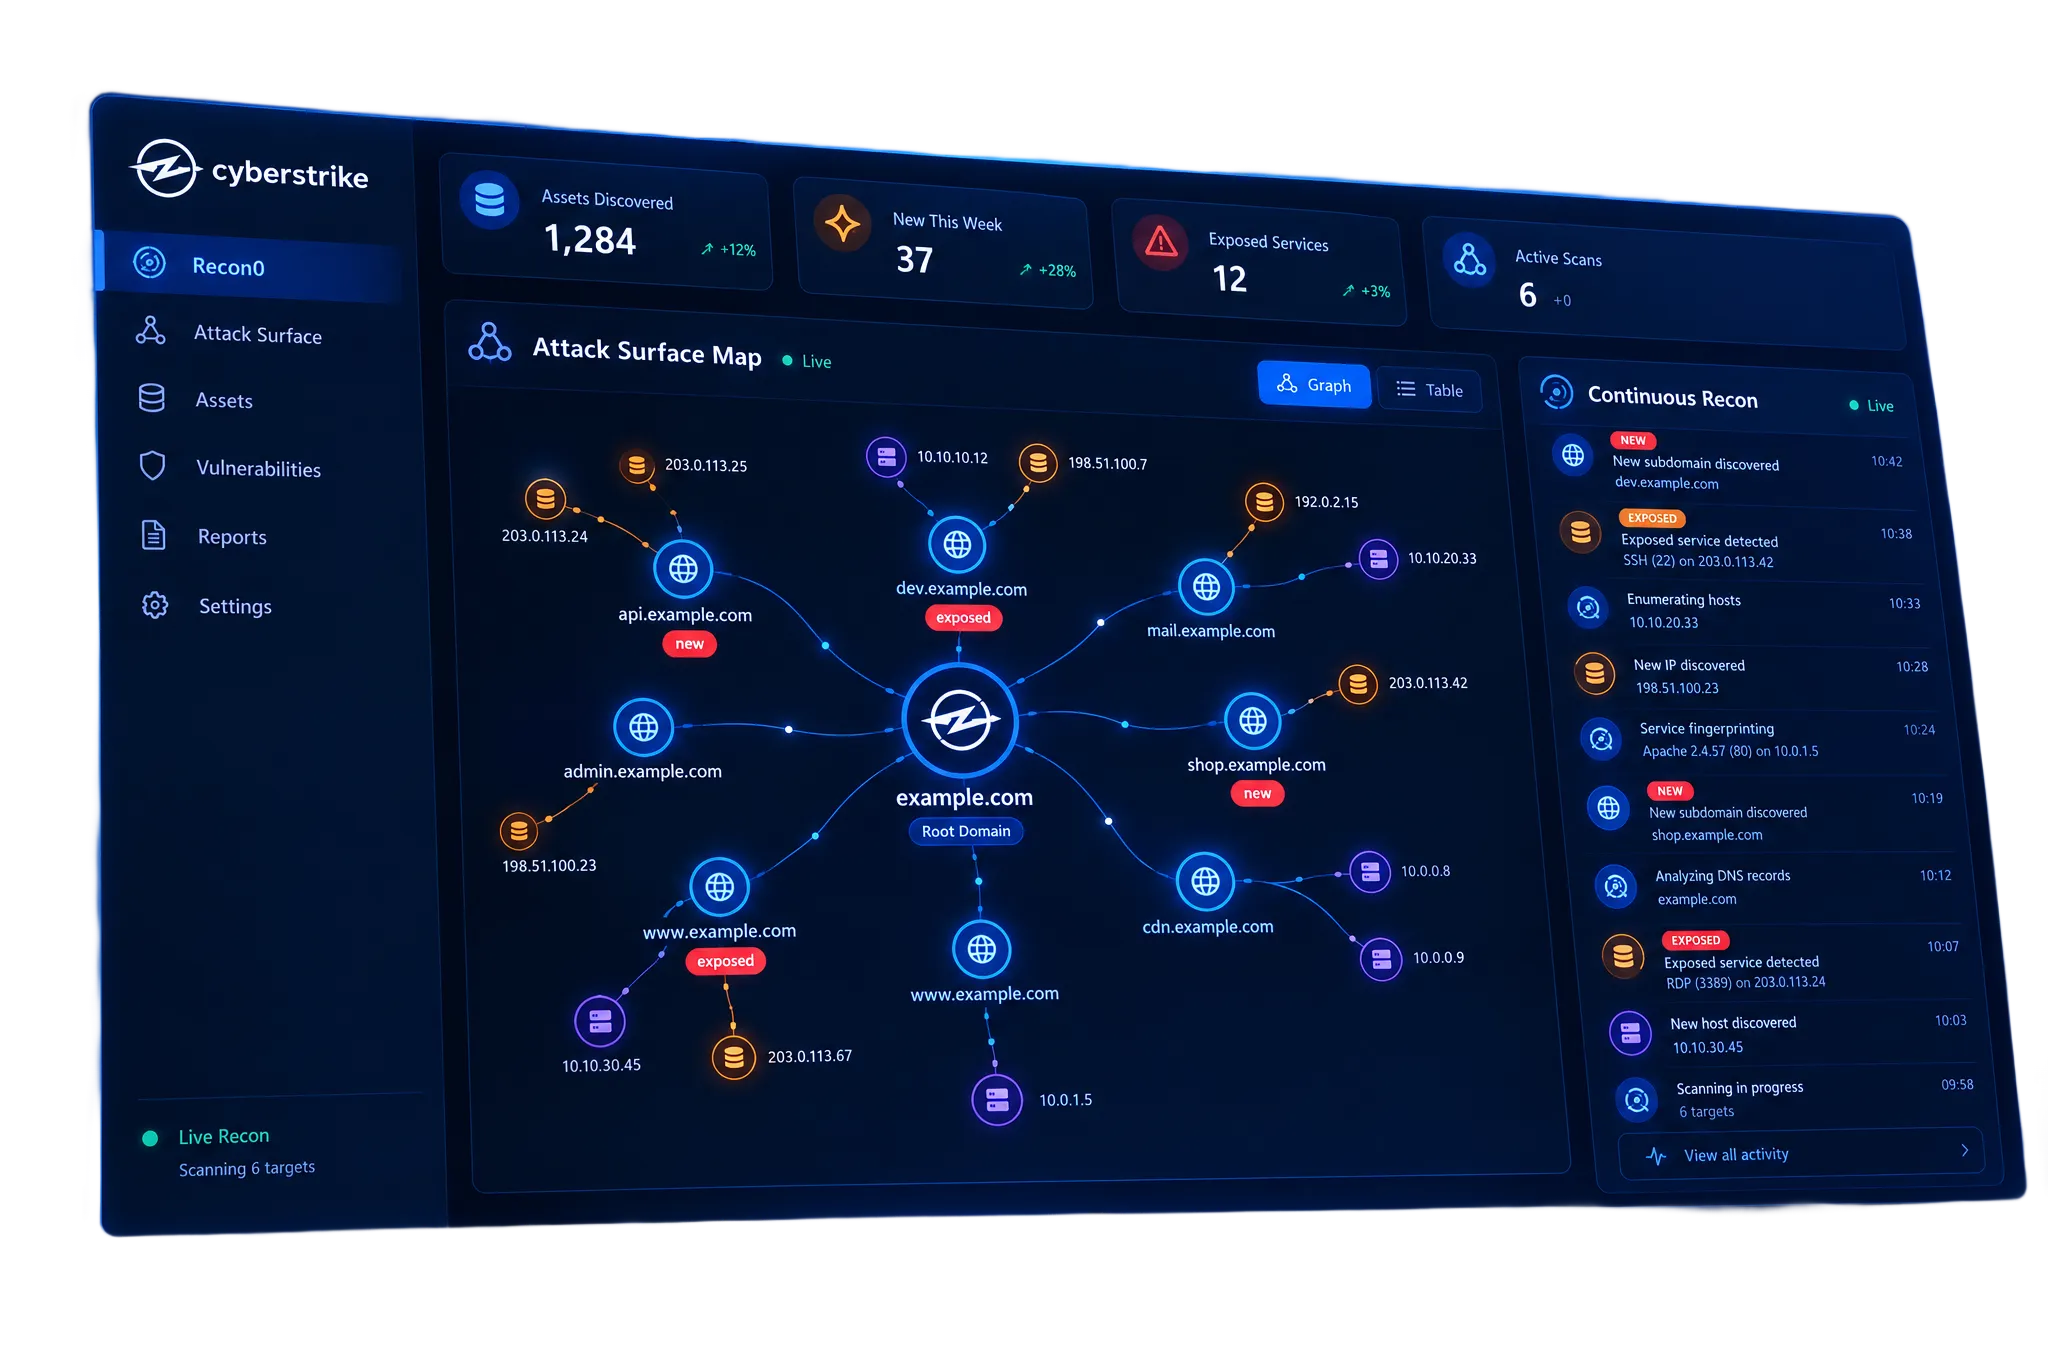
모든 클라우드 전반의 지속적 커버리지
클라우드 계정을 연결하면 CyberStrike가 당신의 풋프린트가 바뀌는 대로 지켜보며, 새 자산을 매핑하고 공격자가 가장 먼저 도달할 노출된 진입점을 드러냅니다.

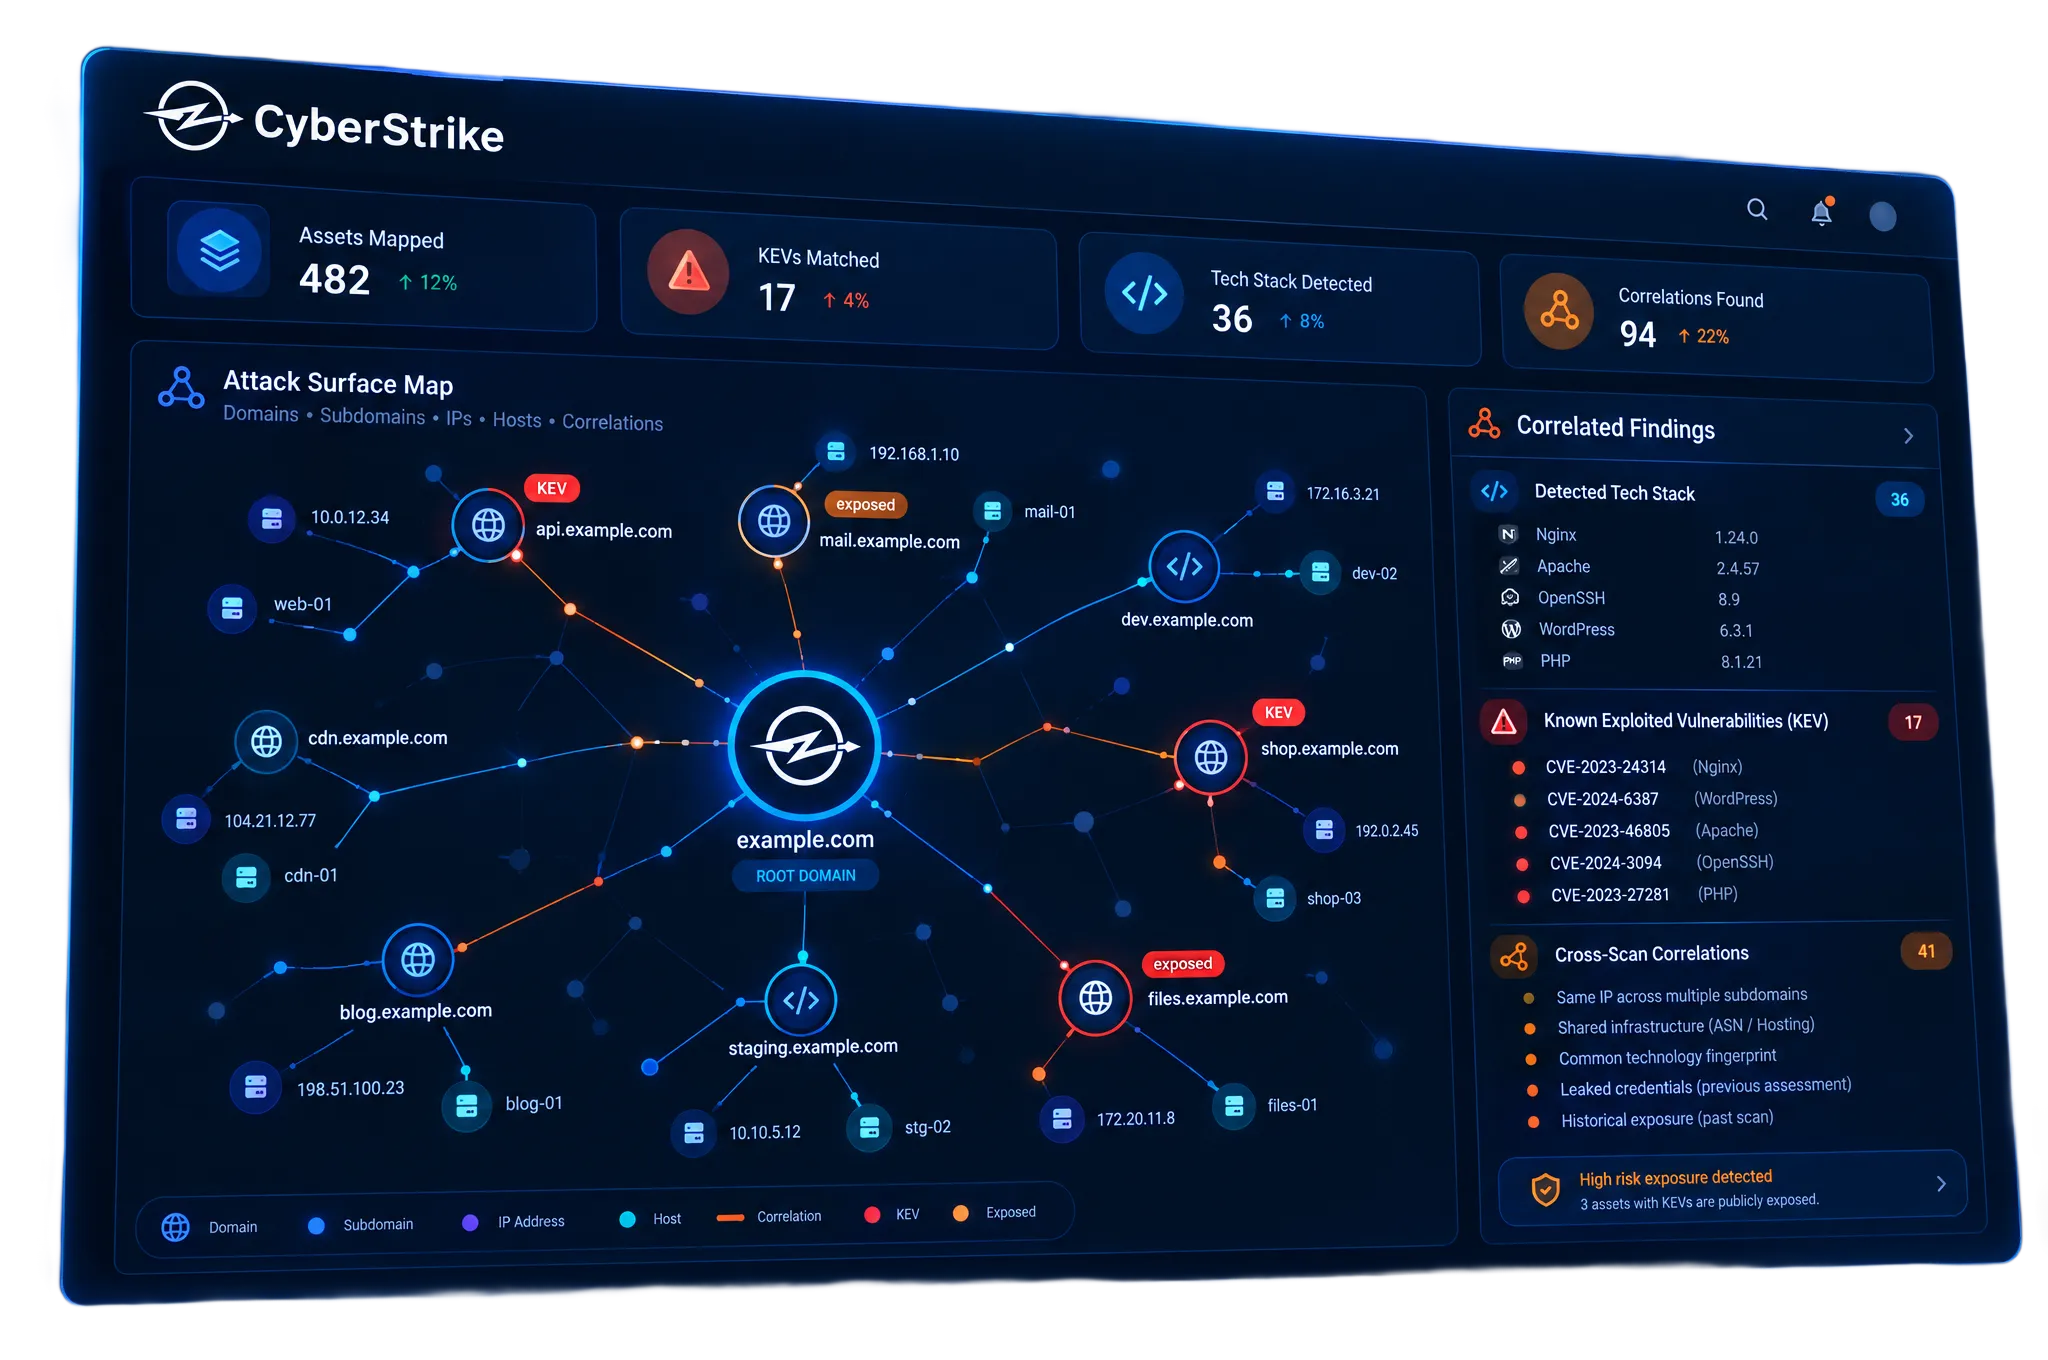
모든 스캔이 다음 스캔을 더 날카롭게
당신의 이력 전반에 걸친 심층 리뷰
CyberStrike의 에이전트는 과거 테스트와 스캔의 발견을 검토하고 자산 전반에서 상관시켜 중요한 실마리를 끌어냅니다. 당신의 스택에 매칭된 알려진 악용 취약점(KEV), 당신이 운영하는 기술과 버전, 공유 인프라, 이전 평가에서 유출된 자격 증명 등.
컴플라이언스
사람이 주도하는 신뢰, 기계의 속도로
모든 작업은 공인 펜테스터가 서명한 감사 대응 보고서로 마무리되며, 감사자가 요구하는 프레임워크를 충족하도록 구축되었습니다.






