
Nehmen Sie den Breach an, kartieren Sie den Wirkradius
CyberStrike arbeitet von einem internen Standbein aus, wie es ein Eindringling täte: Es zählt Active Directory auf, deckt exponierte Dienste und Datenbanken auf und verfolgt, wie weit ein einzelner kompromittierter Host durch Ihr Netzwerk ziehen kann.
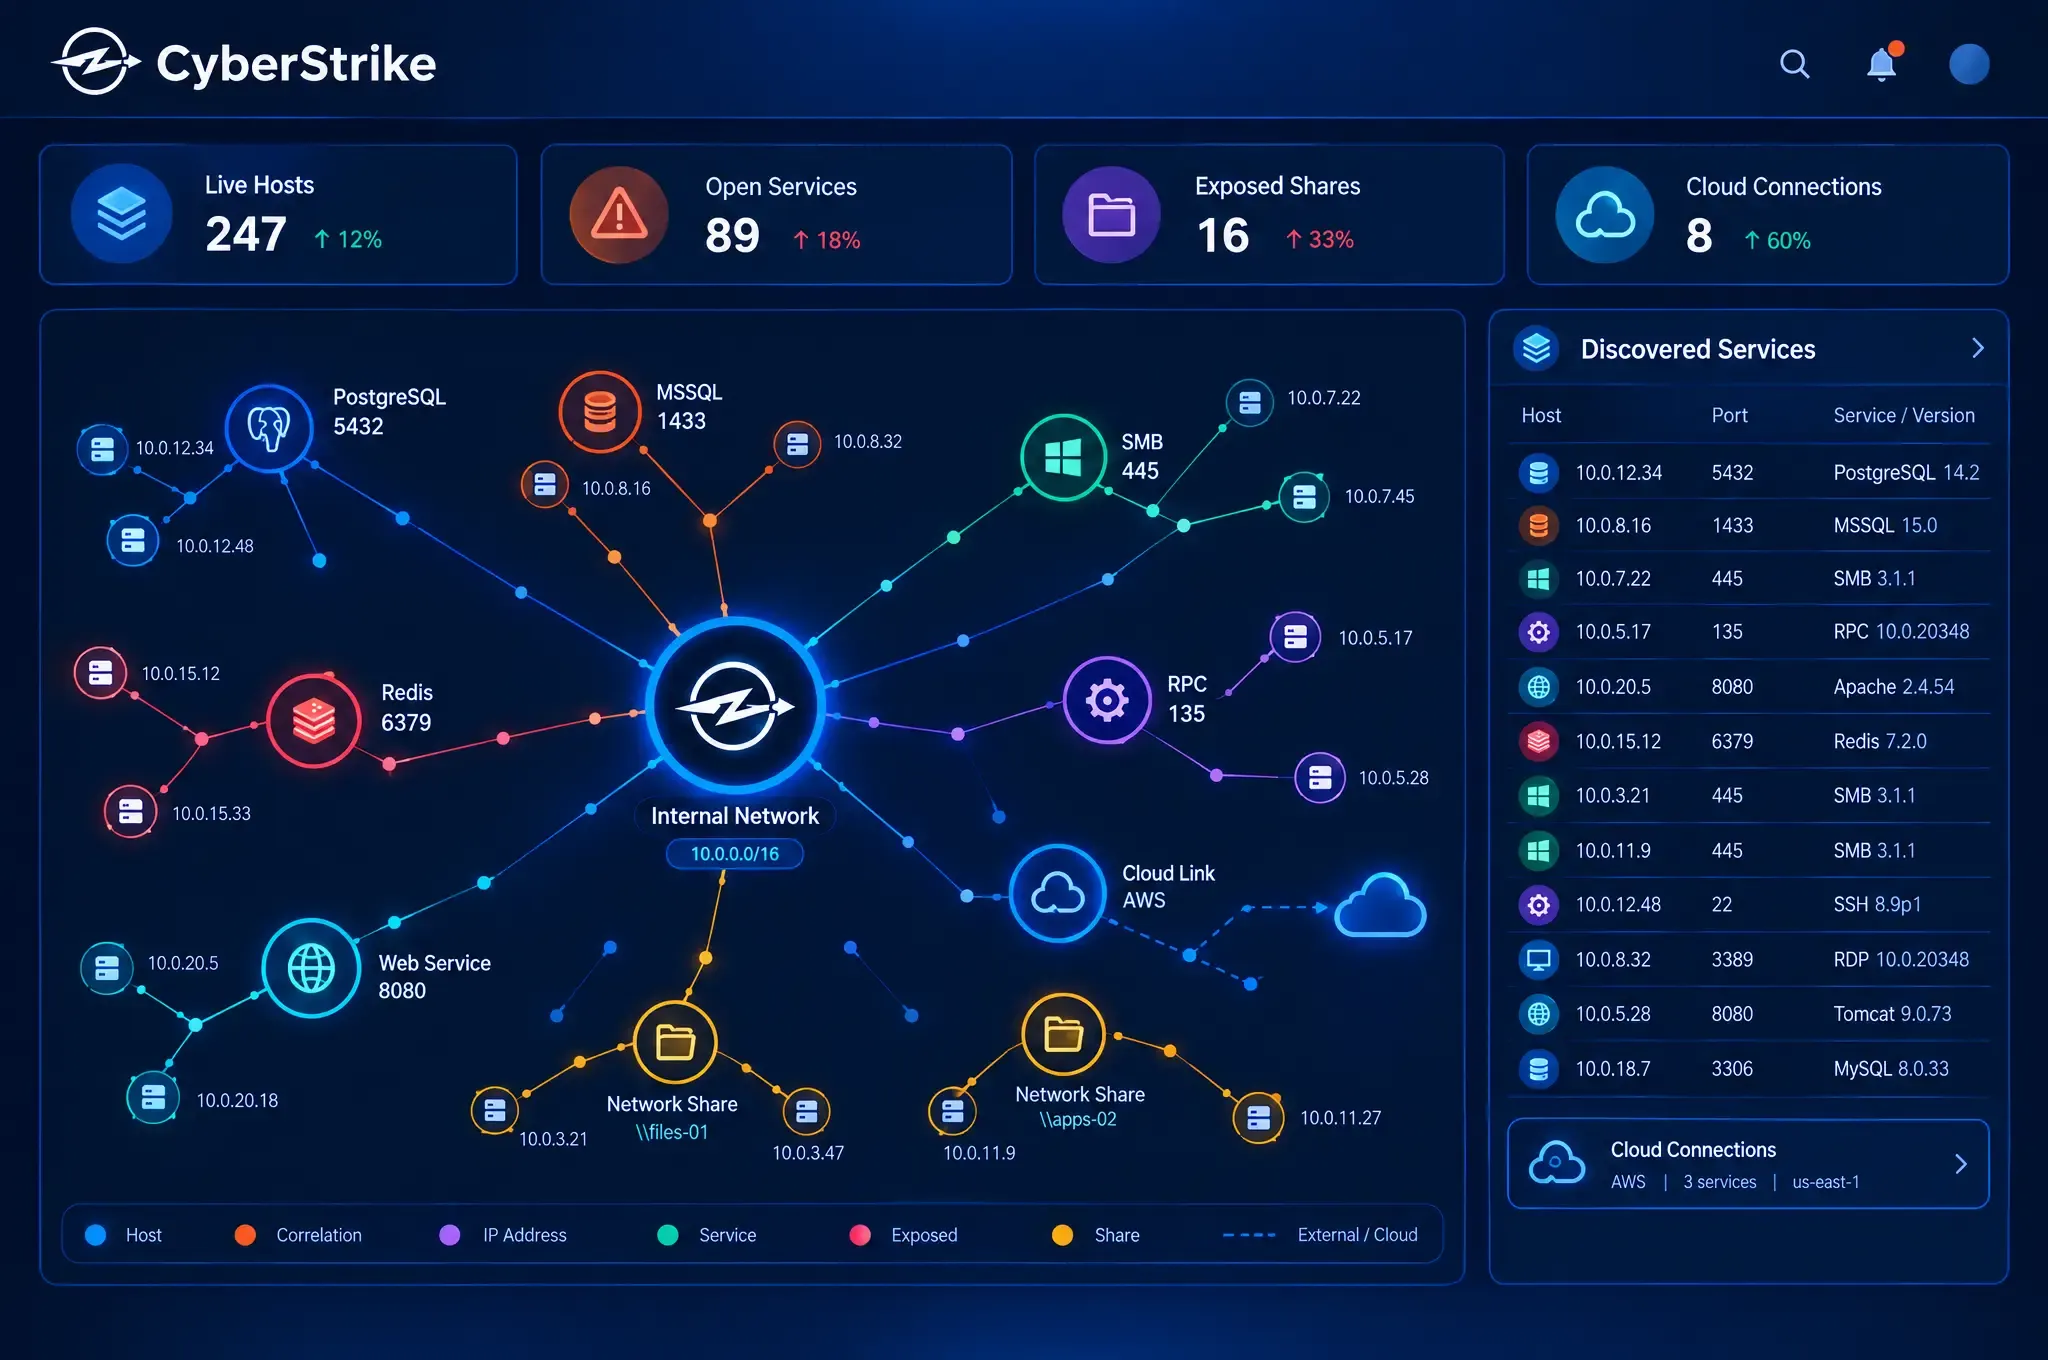
Von einer flachen Domäne zu einem kartierten Angriffsgraphen
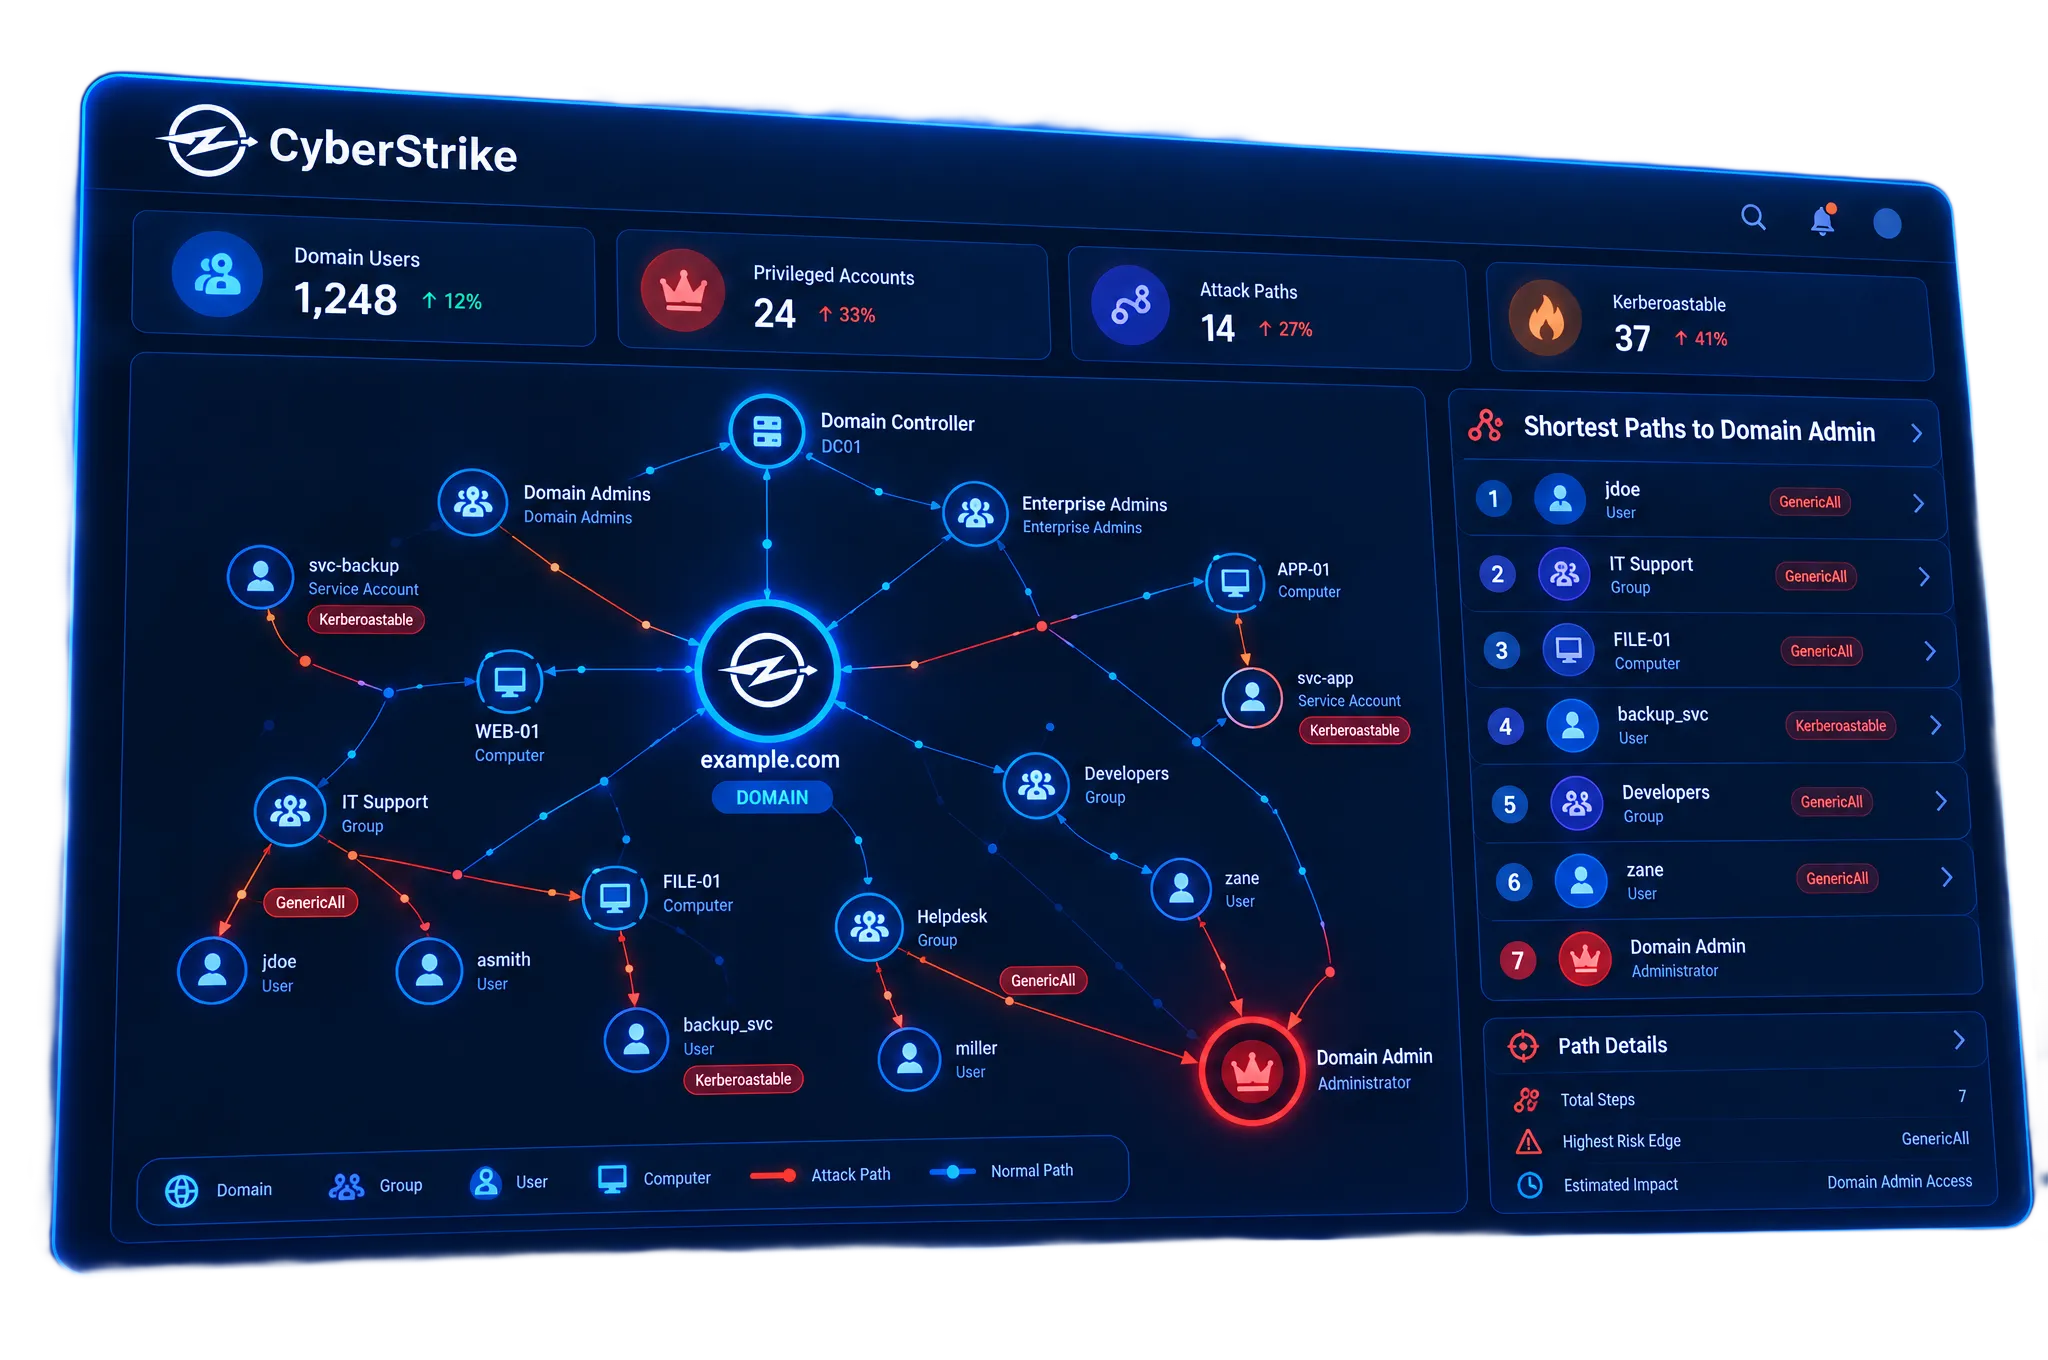
Jeder Pfad zu Domain Admin, aufgedeckt
CyberStrike zählt Benutzer, Gruppen, ACLs und Kerberos-Tickets auf und verkettet dann die Fehlkonfigurationen, die ein Angreifer nutzen würde: Kerberoastable Service-Konten, übermäßige GenericAll-Rechte und vergessene Privilegien. Das Ergebnis ist der kürzeste Pfad von jedem Standbein zu Domain Admin, gerankt nach dem Risiko jedes Schritts.
Innerhalb des Perimeters
Wozu ein Standbein wird
Active Directory
Wie aus einer flachen Domäne ein kartierter Angriffsgraph wurde
Die Story lesenInterne Dienste
Wie ein exponierter Redis-Cache erwischt wurde, bevor er leckte
Die Story lesenSegmentierung
Wie offene SMB-Freigaben über 12 Subnetze verfolgt wurden
Die Story lesen
Compliance
Vom Menschen geführtes Vertrauen, in Maschinengeschwindigkeit
Jedes Engagement endet mit einem prüfbereiten Bericht, signiert von einem zertifizierten Pentester und darauf ausgelegt, die Frameworks zu erfüllen, an denen Ihre Prüfer Sie messen.






