
假定已被突破, 测绘爆炸半径
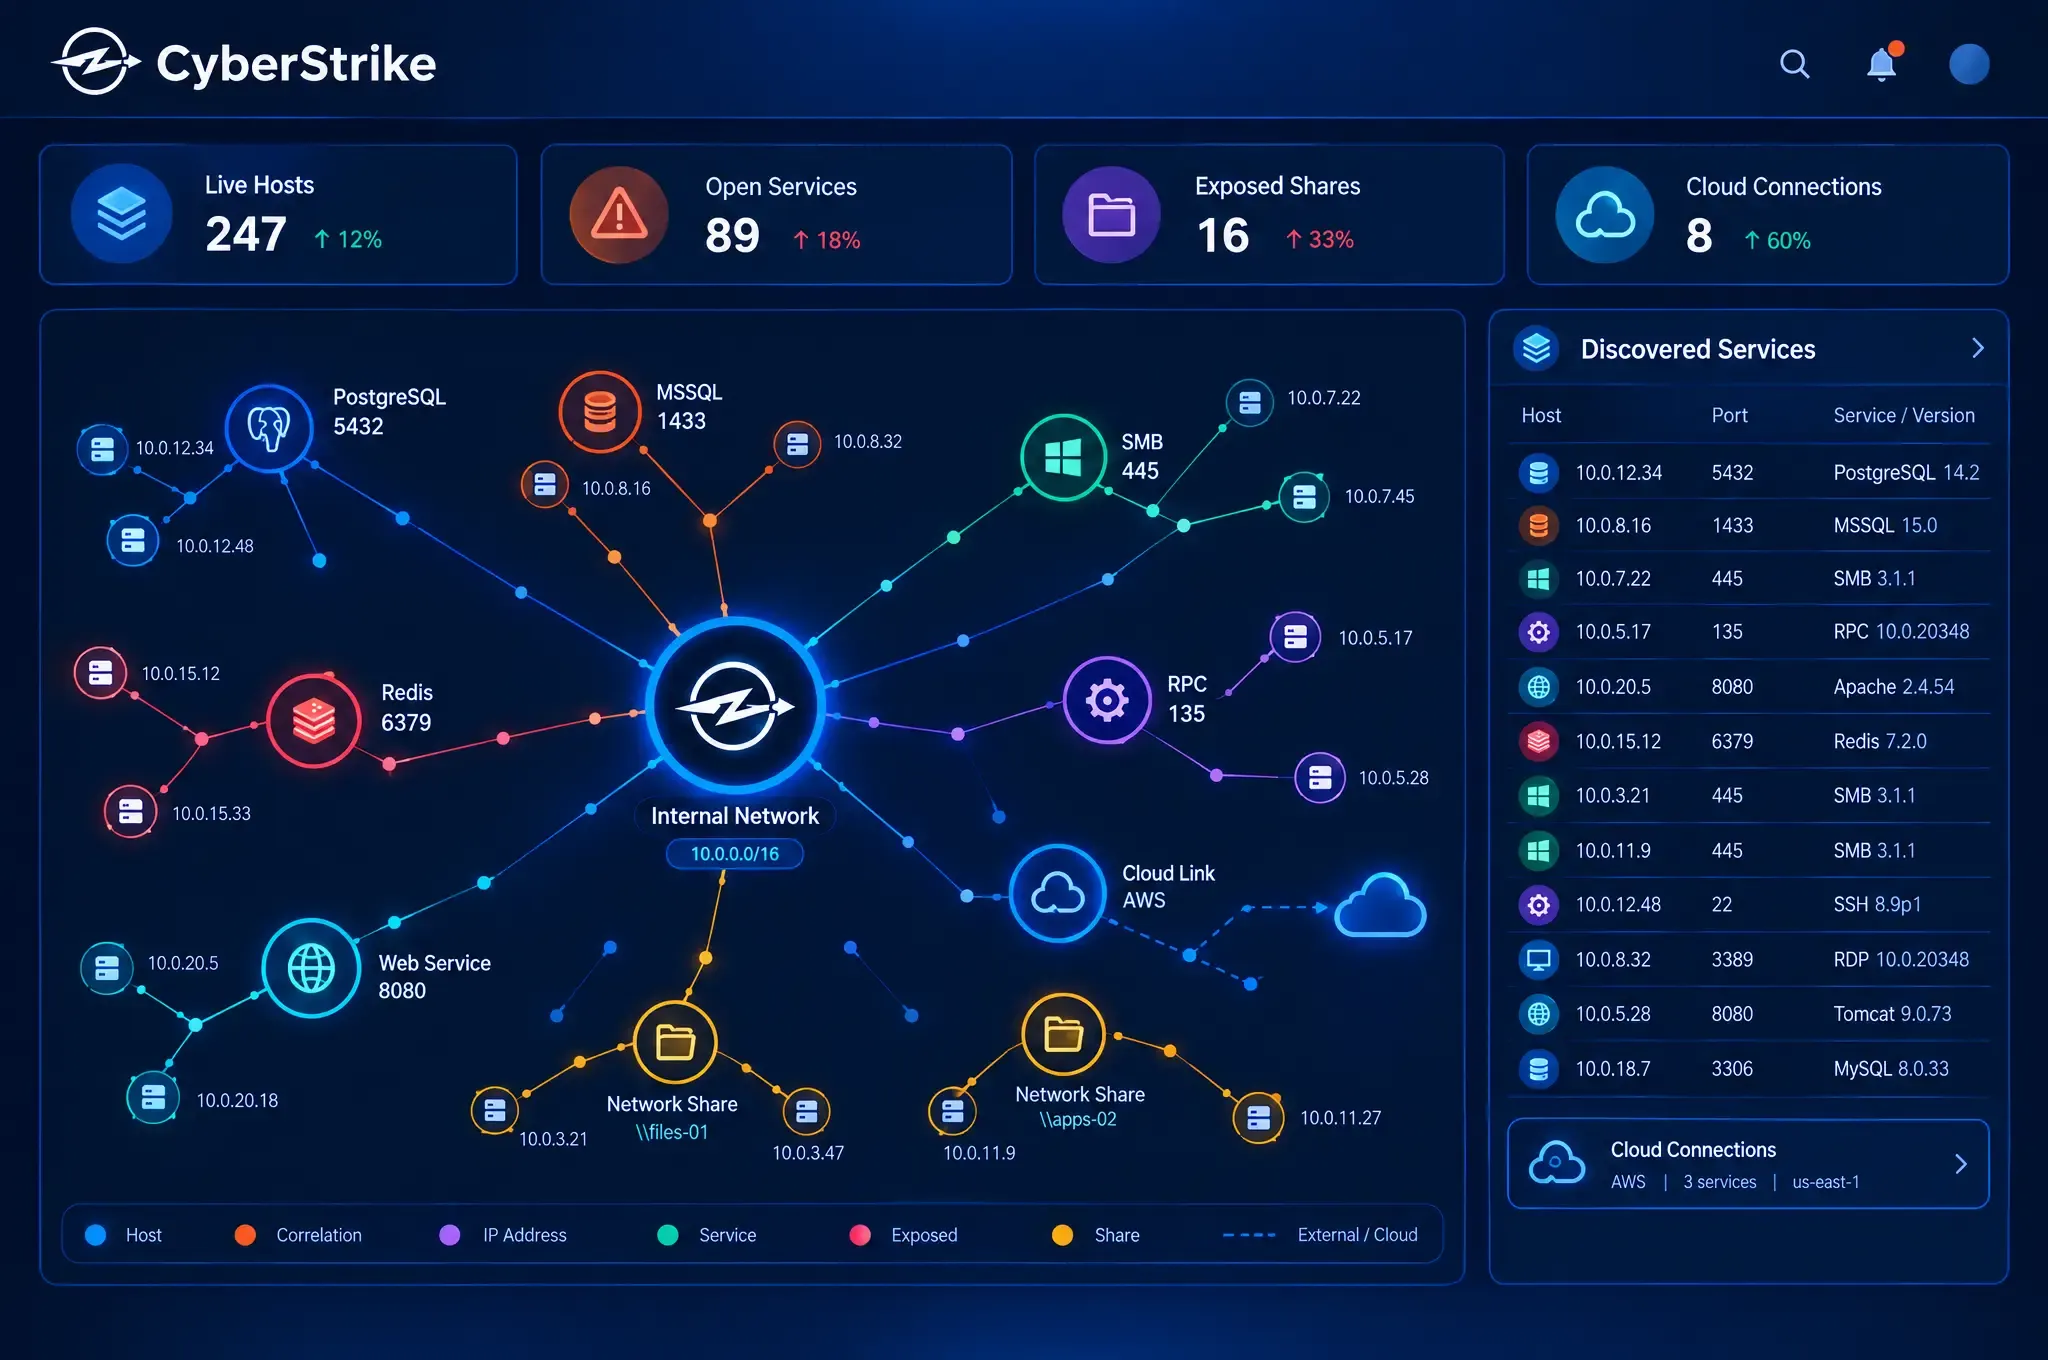
CyberStrike 像入侵者那样从一个内部立足点出发:枚举 Active Directory,浮现暴露的服务和数据库,并追踪单个被攻陷主机能在你的网络中移动多远。
从一个扁平域到 一张已测绘的攻击图
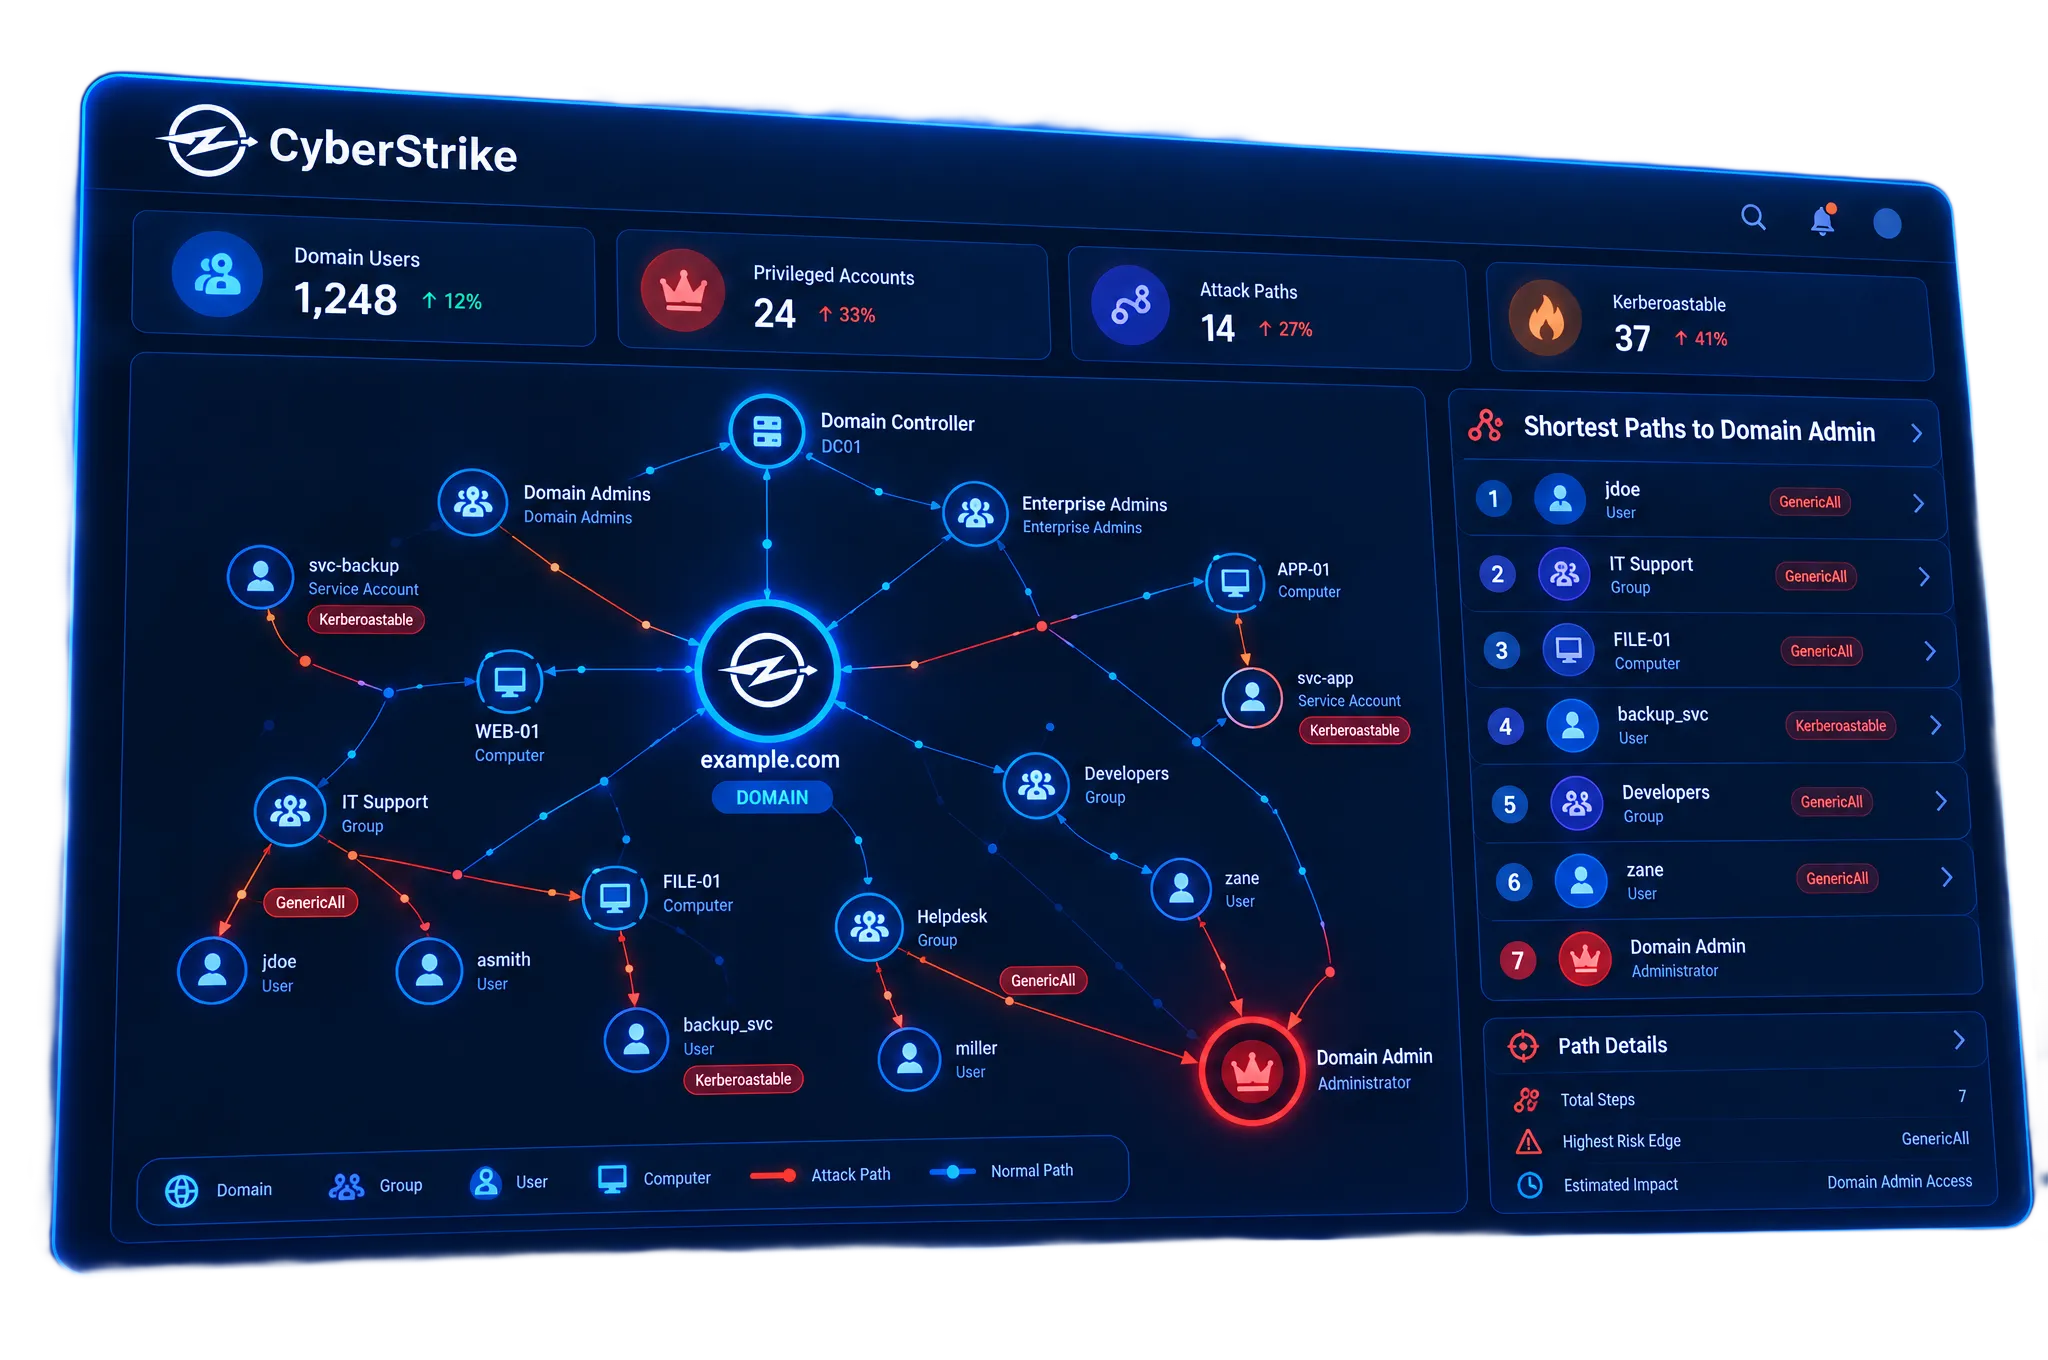
通往 Domain Admin 的每条路径,尽数浮现
CyberStrike 枚举用户、组、ACL 和 Kerberos 票据,然后串联攻击者会利用的错误配置:可 Kerberoast 的服务账户、过度的 GenericAll 权限和被遗忘的特权。结果是从任何立足点到 Domain Admin 的最短路径,按每一步的风险排序。
边界之内
一个立足点 会变成什么
Active Directory
一个扁平域如何变成一张已测绘的攻击图
阅读故事内部服务
一个暴露的 Redis 缓存如何在泄露前被捕获
阅读故事网段隔离
开放的 SMB 共享如何被跨 12 个子网追踪
阅读故事
合规
人类主导的信任, 机器般的速度
每次测试都以一份可供审计的报告结束,由持证渗透测试者签署,并为满足审计方要求的各类框架而构建。






