
침해를 가정하고, 폭발 반경을 매핑하세요
CyberStrike는 침입자처럼 내부 발판에서 작동합니다. Active Directory를 열거하고, 노출된 서비스와 데이터베이스를 드러내며, 하나의 침해된 호스트가 네트워크에서 얼마나 멀리 움직일 수 있는지 추적합니다.
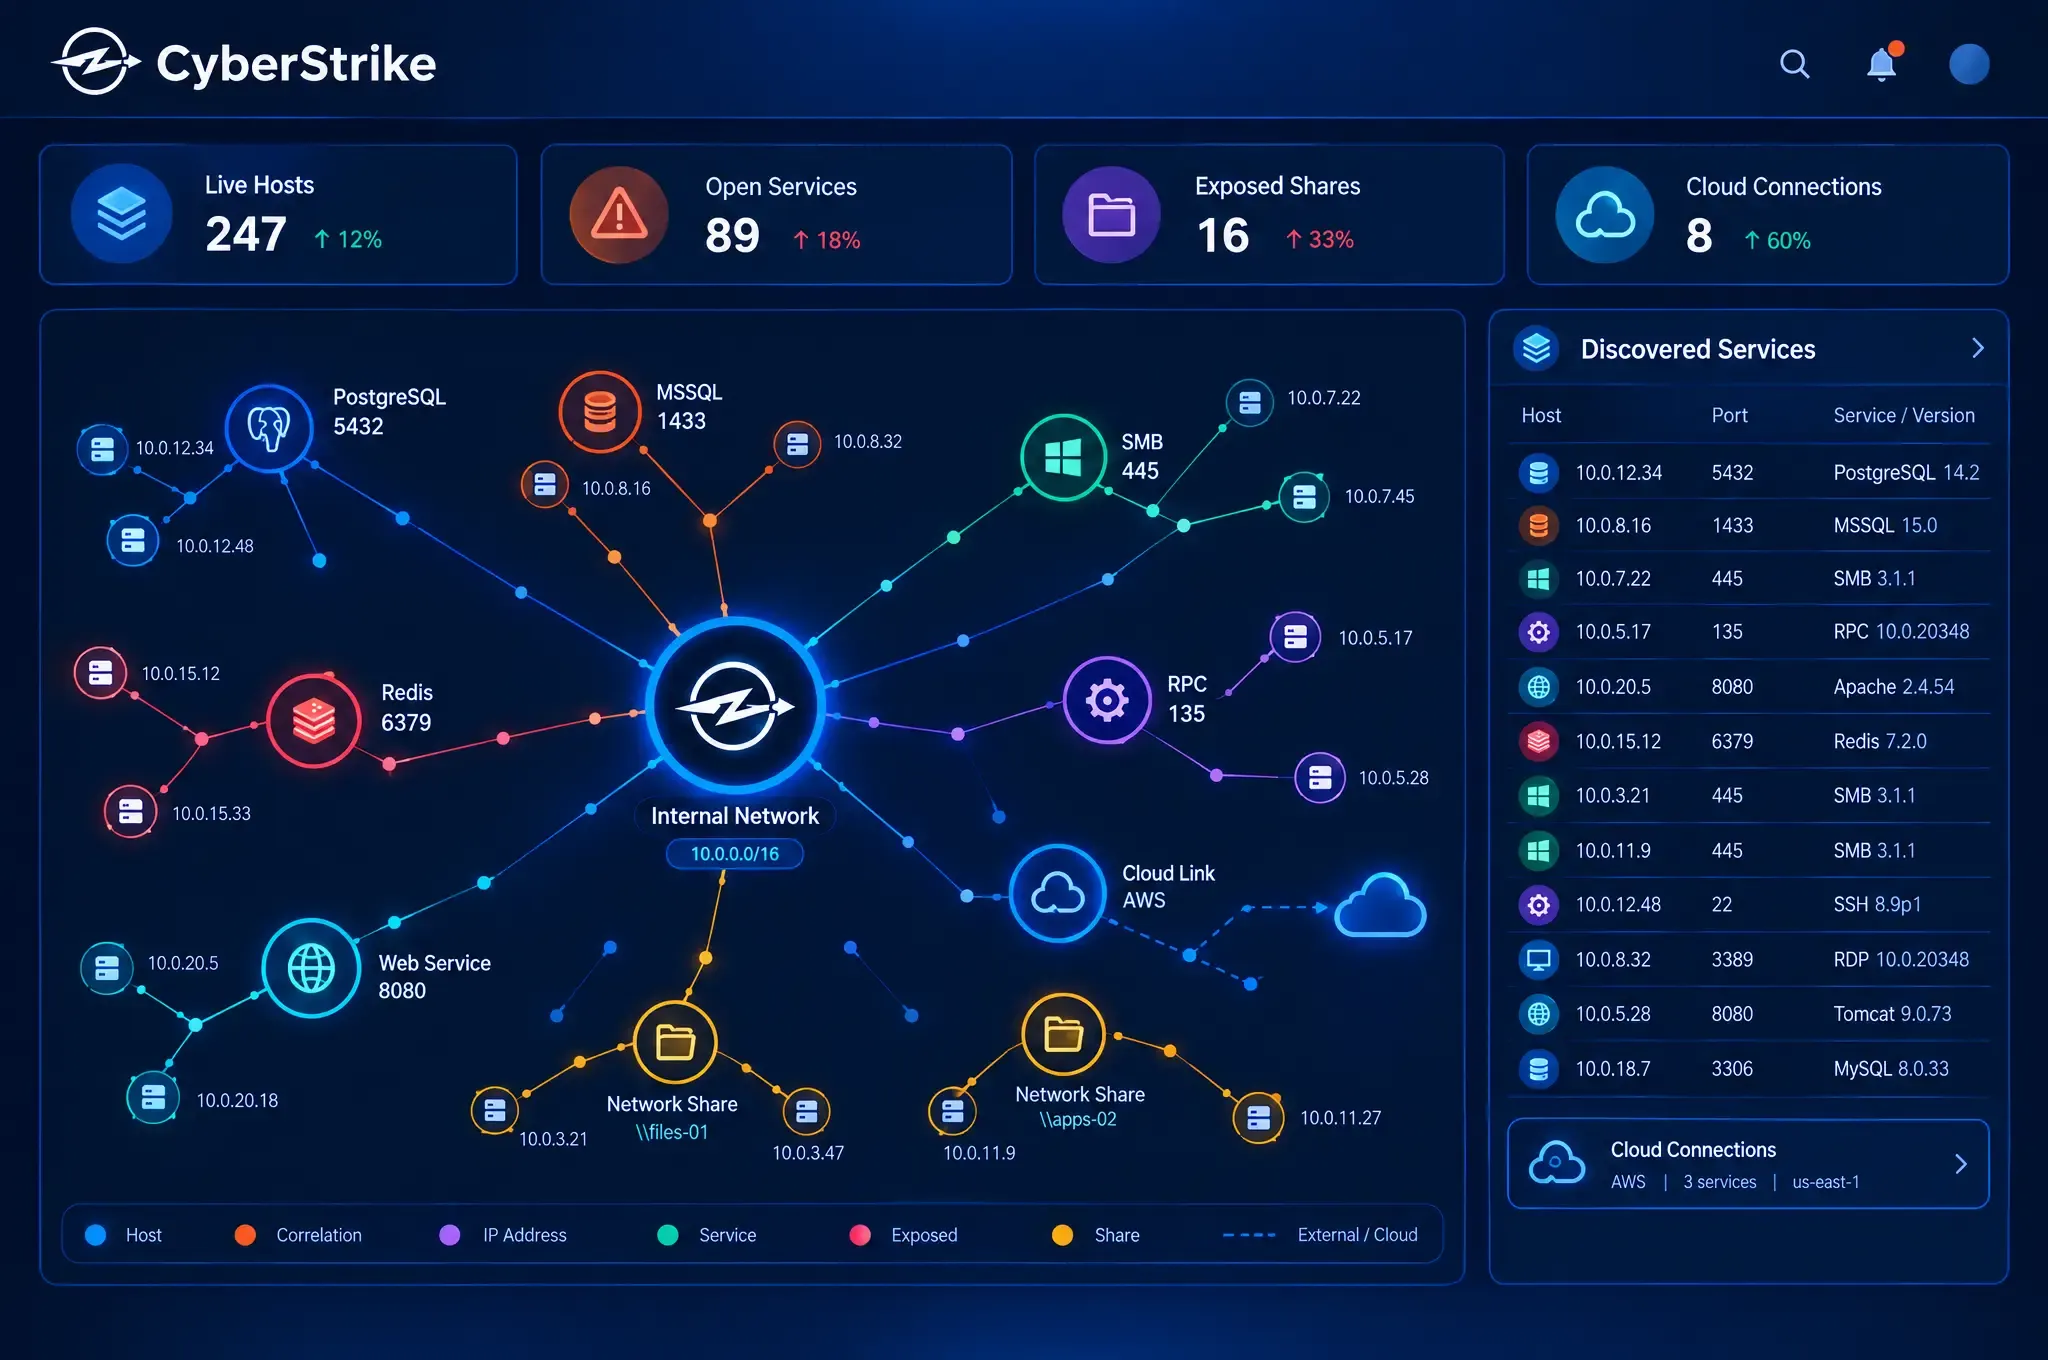
평평한 도메인에서 매핑된 공격 그래프로
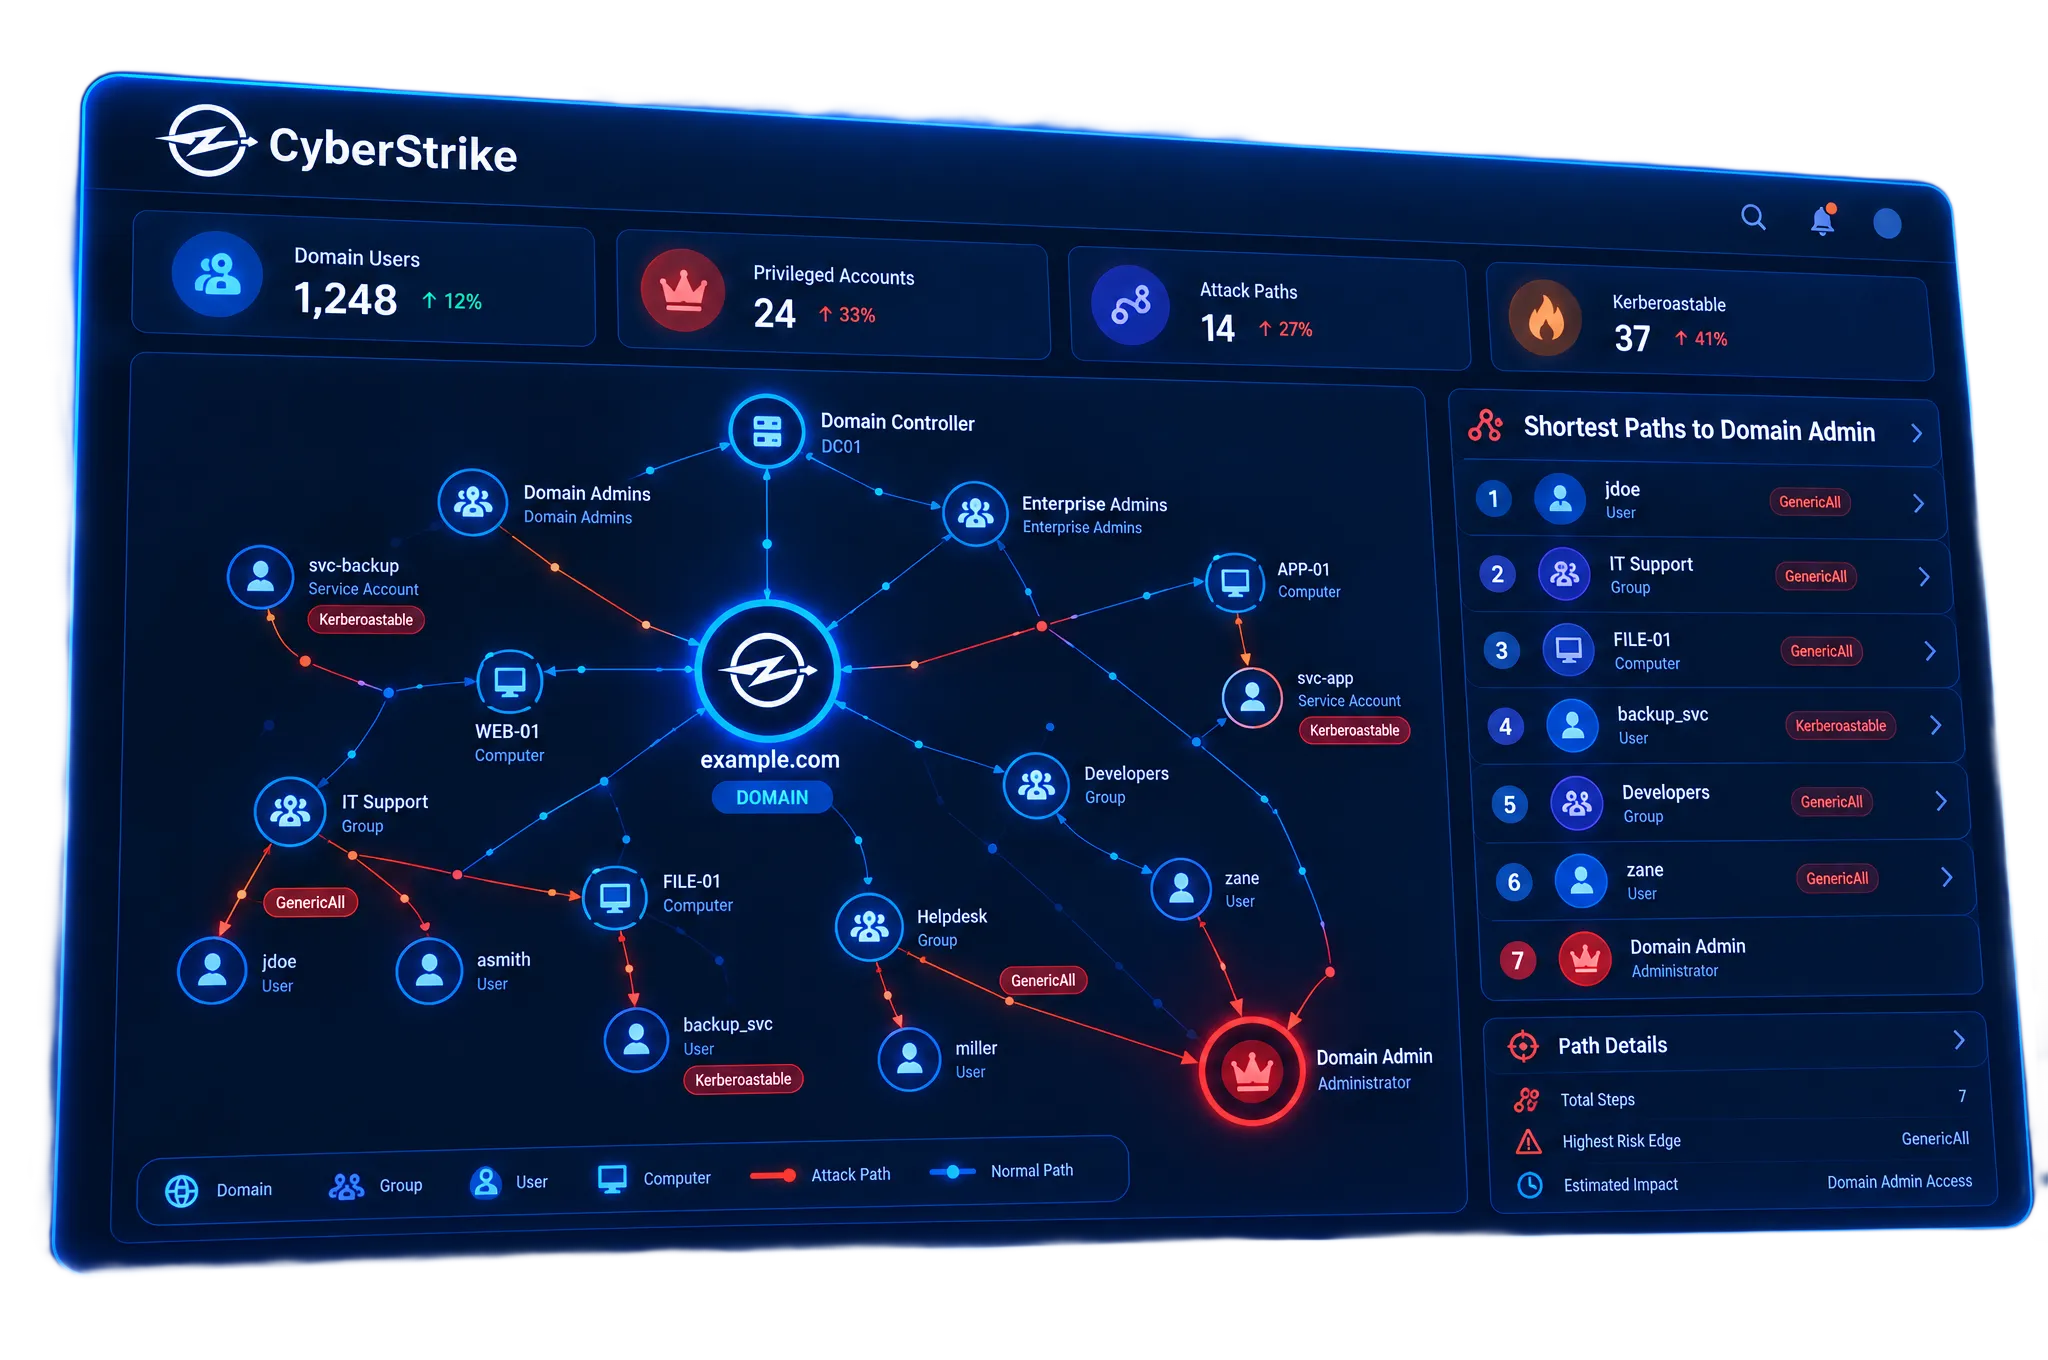
Domain Admin으로 가는 모든 경로, 드러냄
CyberStrike는 사용자, 그룹, ACL, Kerberos 티켓을 열거한 뒤, 공격자가 노릴 설정 오류를 엮습니다. Kerberoast 가능한 서비스 계정, 과도한 GenericAll 권한, 잊힌 특권 등. 결과는 어떤 발판에서든 Domain Admin으로 가는 최단 경로이며, 각 단계의 위험으로 순위가 매겨집니다.
경계 안쪽
하나의 발판이 무엇이 되는가
Active Directory
평평한 도메인이 매핑된 공격 그래프가 된 과정
이야기 읽기내부 서비스
노출된 Redis 캐시가 유출 전에 잡힌 과정
이야기 읽기세그멘테이션
열린 SMB 공유가 12개 서브넷에서 추적된 과정
이야기 읽기
컴플라이언스
사람이 주도하는 신뢰, 기계의 속도로
모든 작업은 공인 펜테스터가 서명한 감사 대응 보고서로 마무리되며, 감사자가 요구하는 프레임워크를 충족하도록 구축되었습니다.






