
Assuma o comprometimento, mapeie o raio de impacto
O CyberStrike trabalha a partir de um ponto de apoio interno como um invasor faria: enumerando o Active Directory, revelando serviços e bancos de dados expostos, e traçando o quão longe um único host comprometido pode se mover pela sua rede.
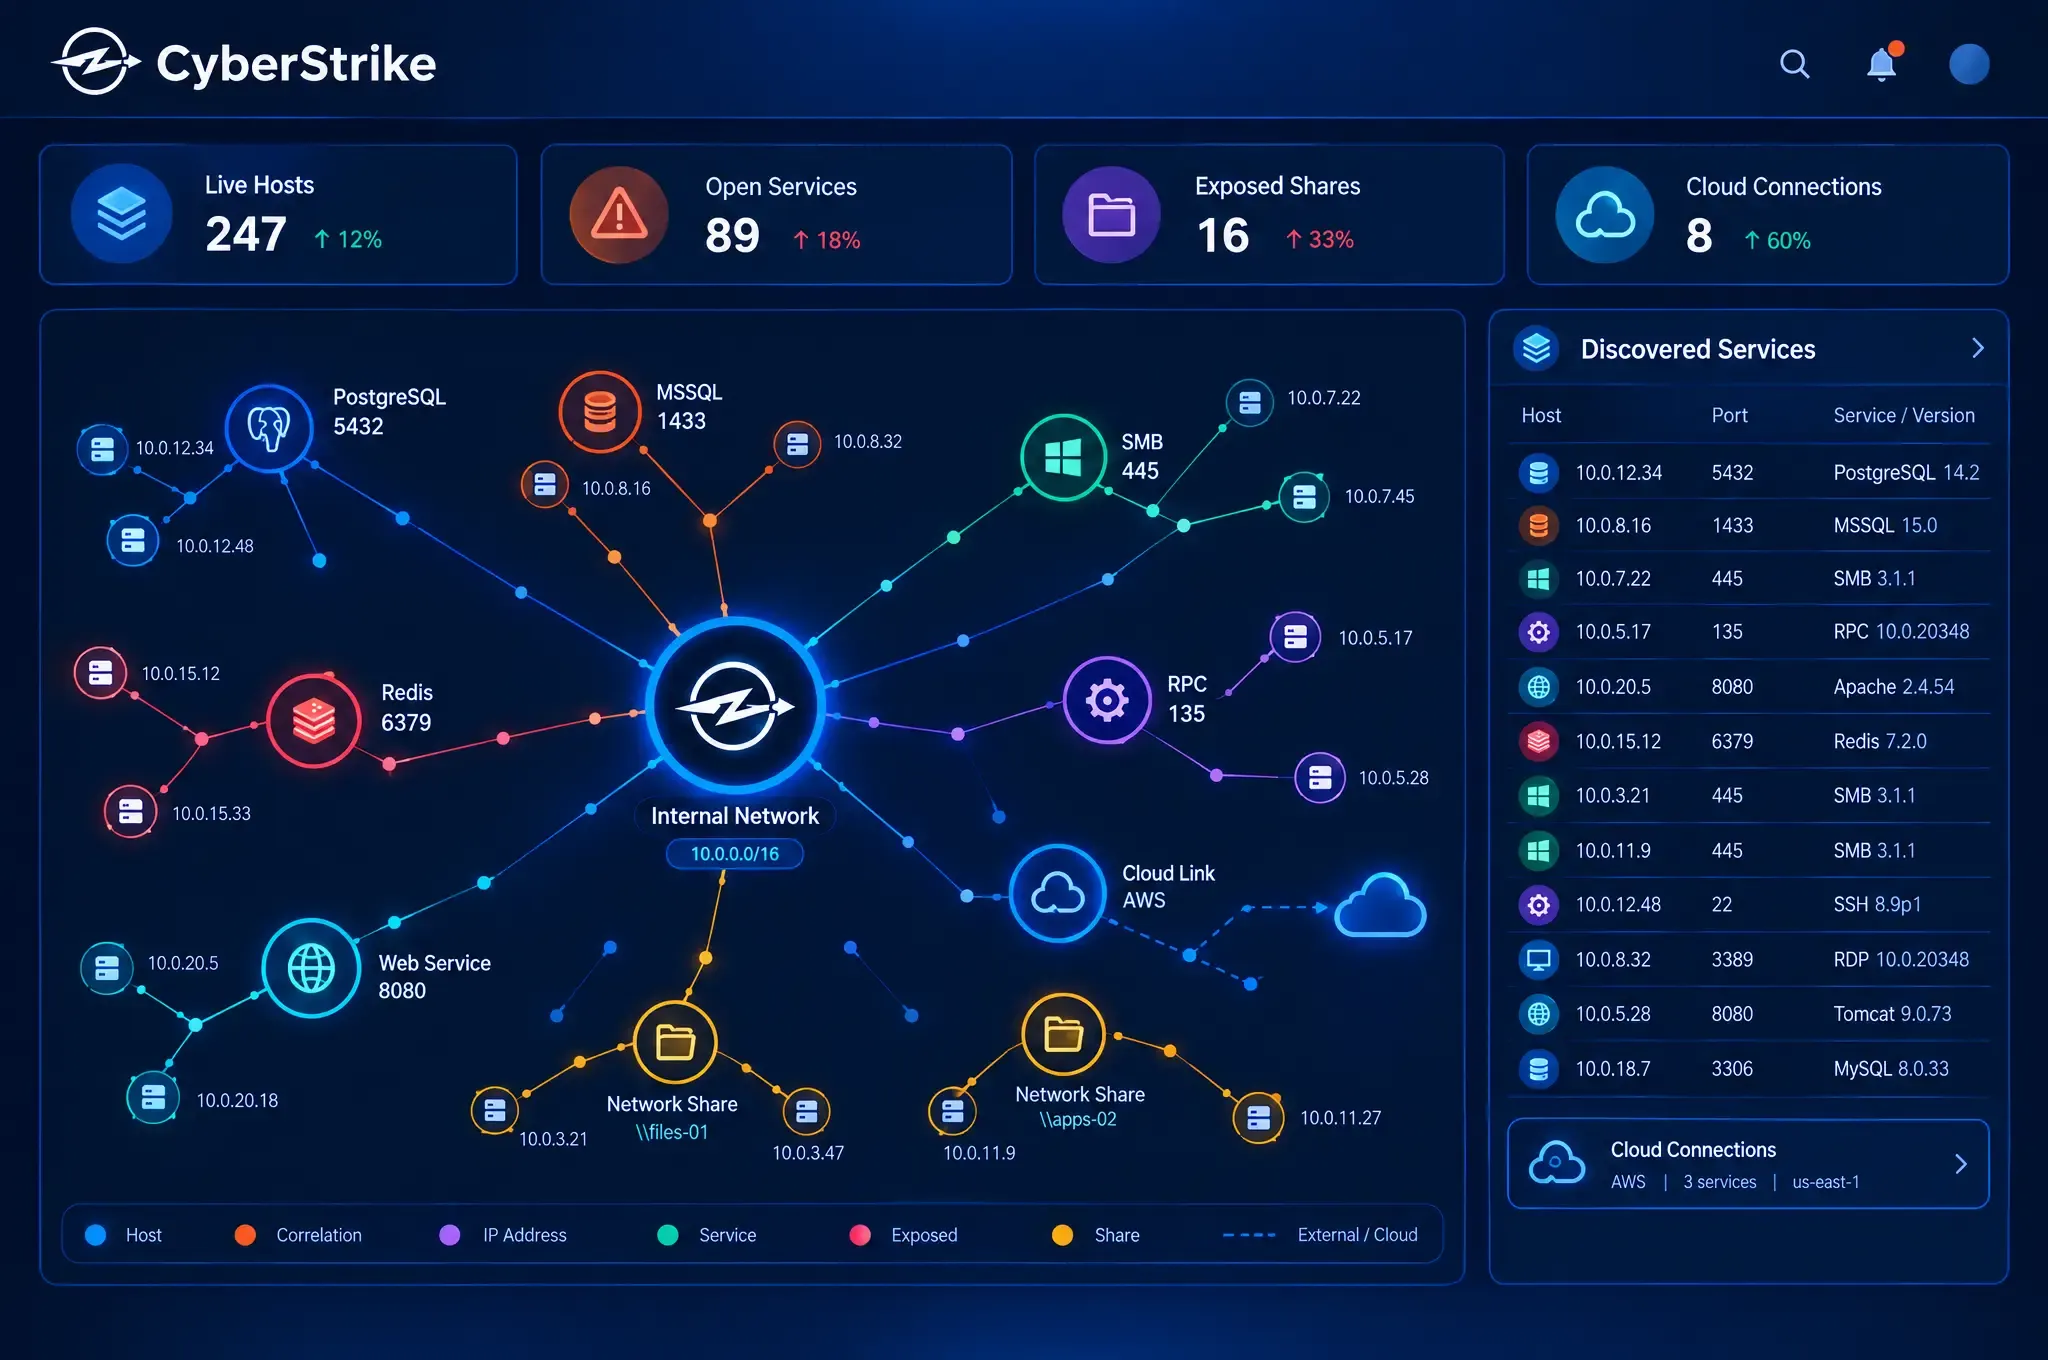
De um domínio plano a um grafo de ataque mapeado
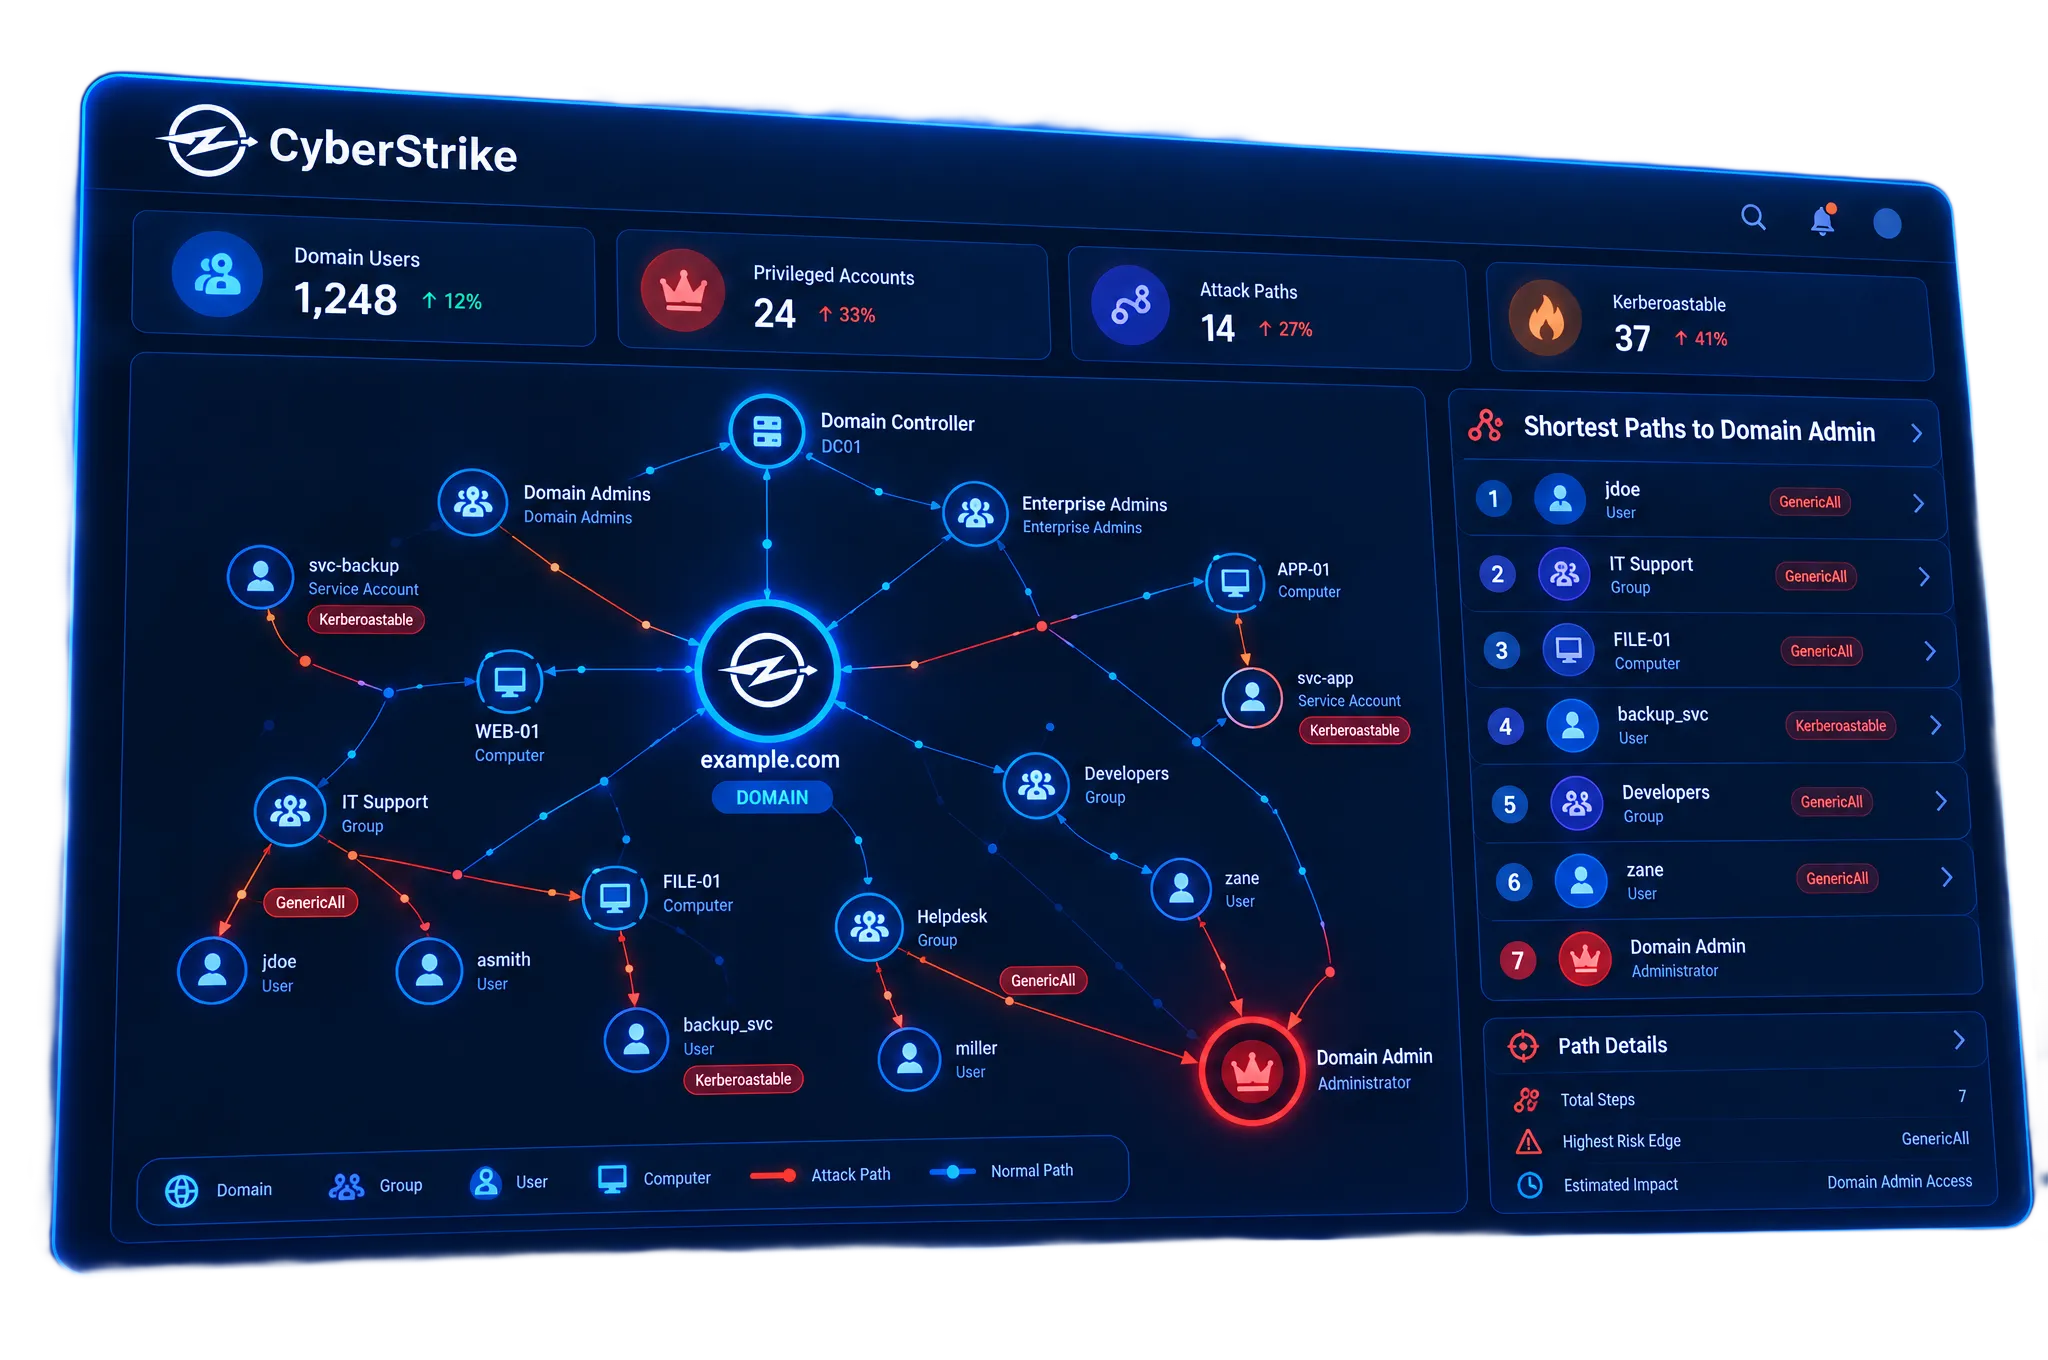
Todo caminho até Domain Admin, revelado
O CyberStrike enumera usuários, grupos, ACLs e tickets Kerberos, depois encadeia as configurações incorretas que um atacante usaria: contas de serviço Kerberoastable, direitos GenericAll excessivos e privilégios esquecidos. O resultado é o caminho mais curto de qualquer ponto de apoio até Domain Admin, classificado pelo risco de cada passo.
Dentro do perímetro
No que um ponto de apoio se transforma
Active Directory
Como um domínio plano virou um grafo de ataque mapeado
Ler a históriaServiços internos
Como um cache Redis exposto foi pego antes de vazar
Ler a históriaSegmentação
Como compartilhamentos SMB abertos foram rastreados por 12 sub-redes
Ler a história
Conformidade
Confiança conduzida por humanos, na velocidade da máquina
Cada engajamento termina em um relatório pronto para auditoria, assinado por um pentester certificado e construído para atender aos frameworks pelos quais seus auditores o cobram.






