
Supposez la compromission, cartographiez le rayon d'impact
CyberStrike part d'un point d'ancrage interne comme le ferait un intrus : il énumère Active Directory, révèle les services et bases de données exposés, et retrace jusqu'où un seul hôte compromis peut se déplacer dans votre réseau.
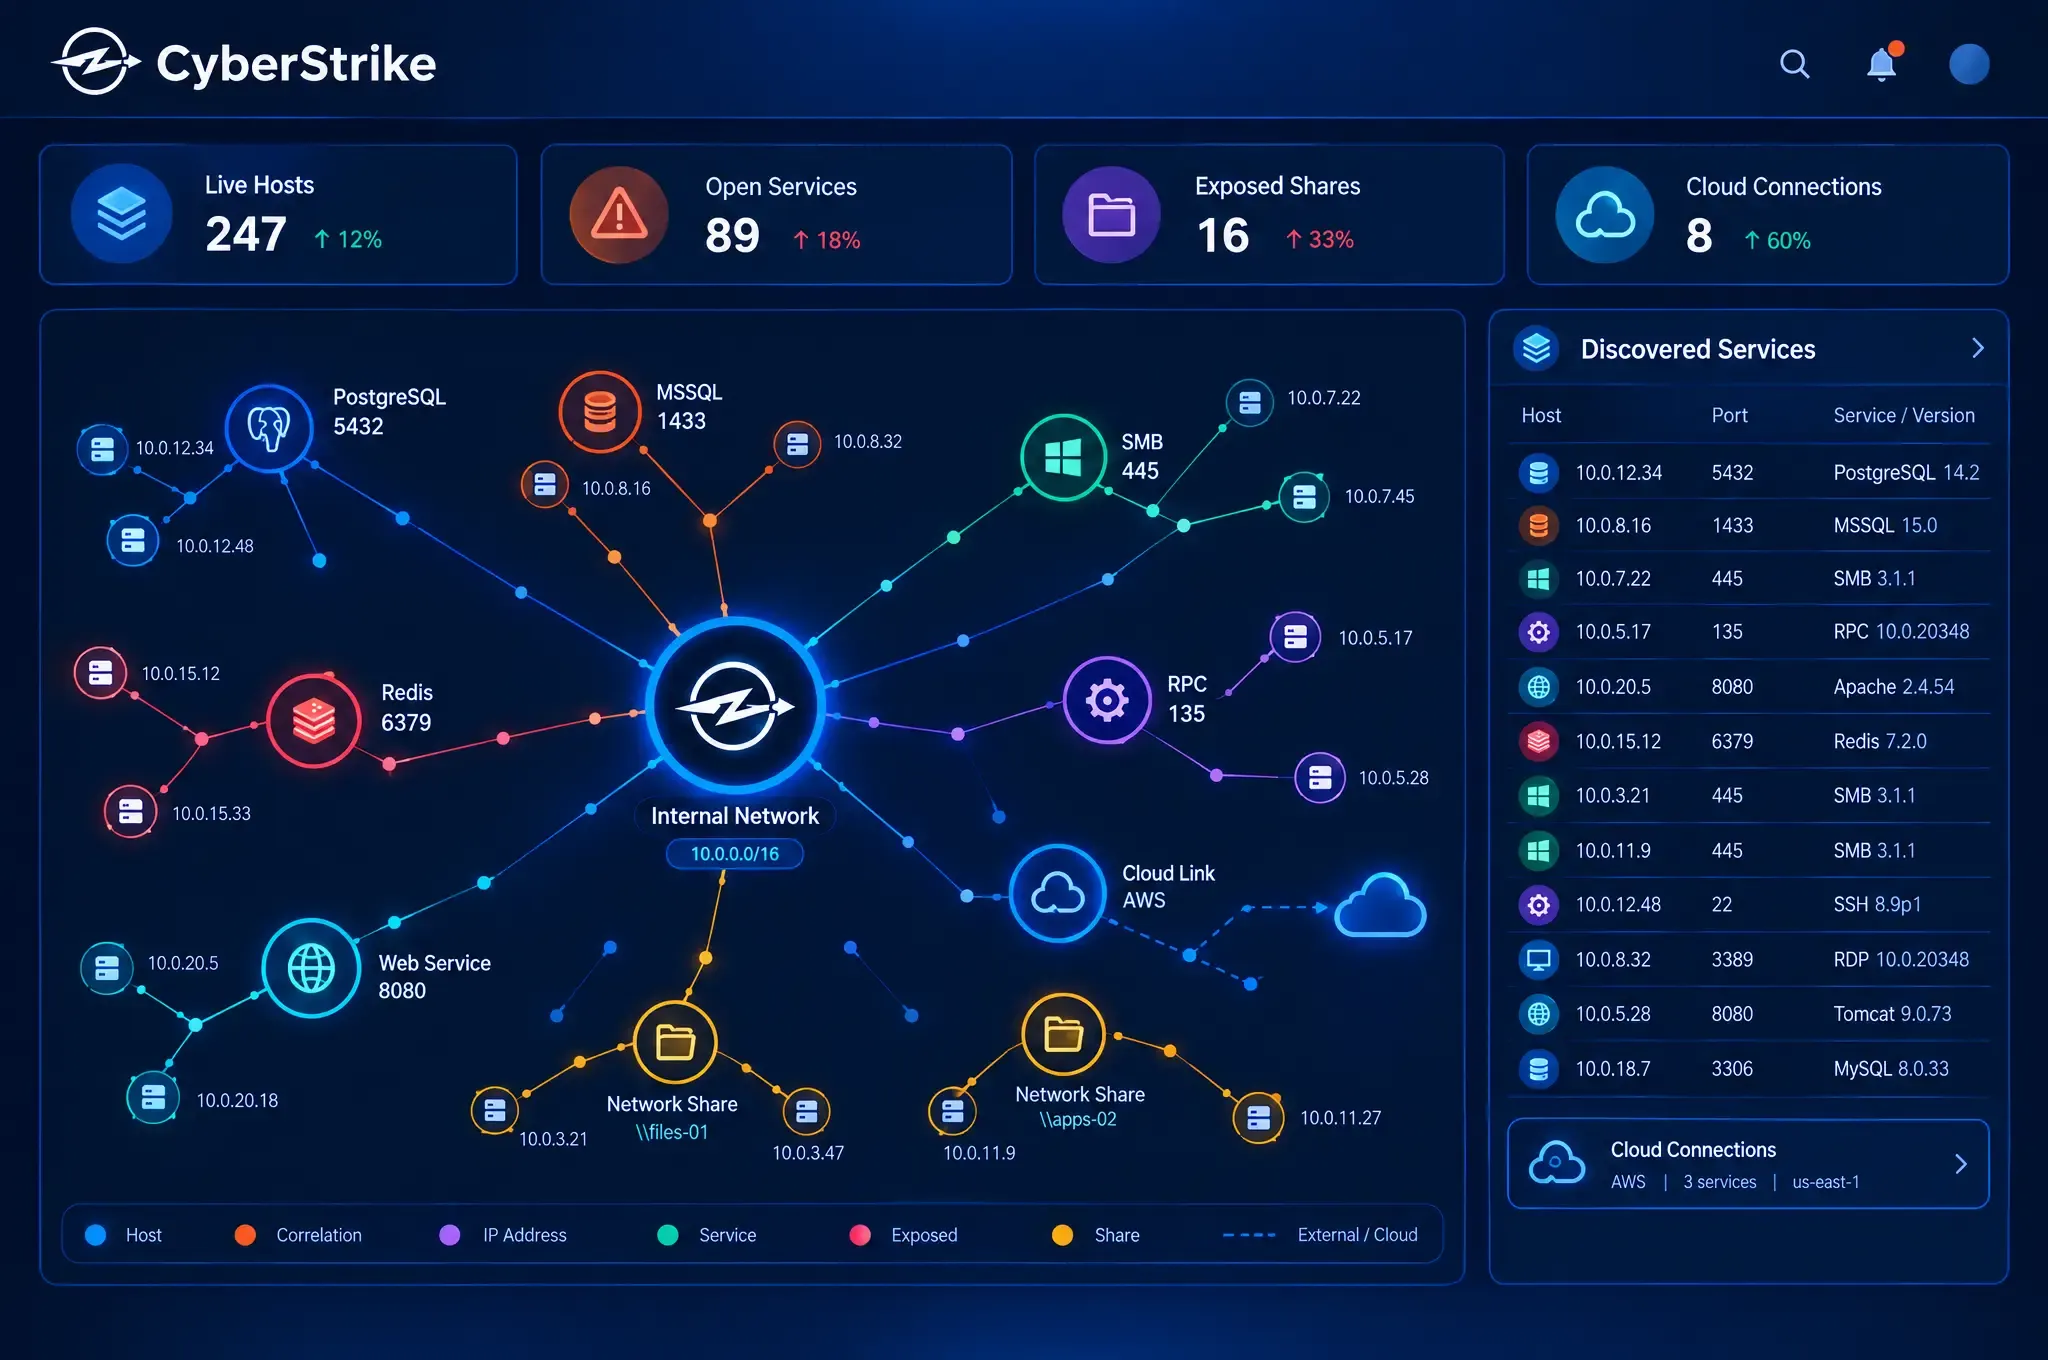
D'un domaine plat à un graphe d'attaque cartographié
Chaque chemin vers Domain Admin, révélé
CyberStrike énumère les utilisateurs, groupes, ACL et tickets Kerberos, puis enchaîne les erreurs de configuration qu'un attaquant exploiterait : comptes de service Kerberoastable, droits GenericAll excessifs et privilèges oubliés. Le résultat est le chemin le plus court de n'importe quel point d'ancrage vers Domain Admin, classé par le risque de chaque étape.
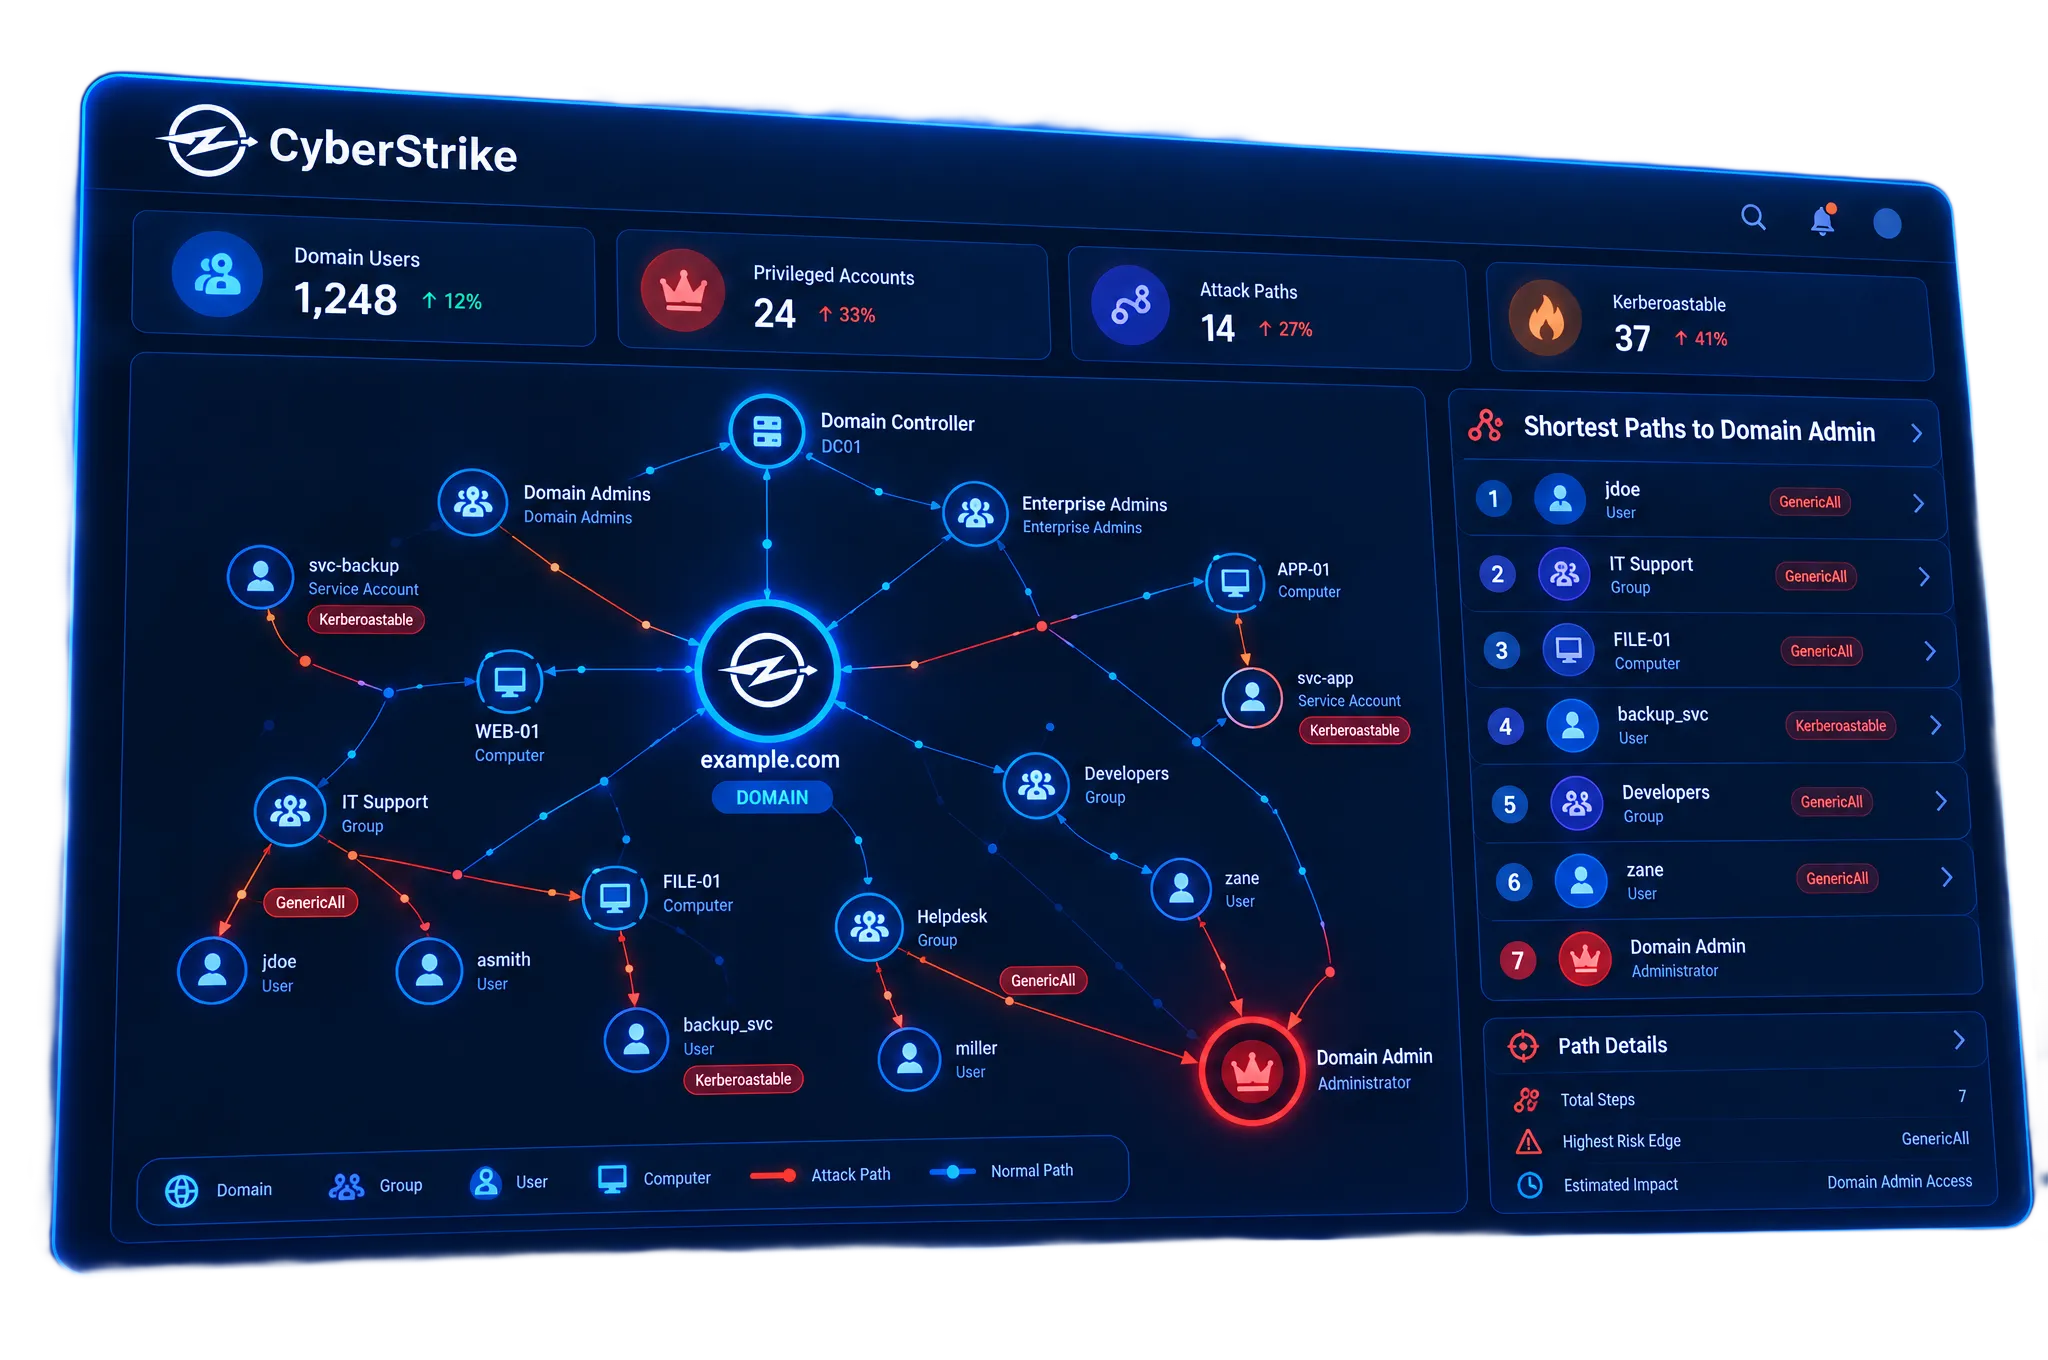
À l'intérieur du périmètre
Ce qu'un seul point d'ancrage devient
Active Directory
Comment un domaine plat est devenu un graphe d'attaque cartographié
Lire l'histoireServices internes
Comment un cache Redis exposé a été attrapé avant la fuite
Lire l'histoireSegmentation
Comment des partages SMB ouverts ont été retracés sur 12 sous-réseaux
Lire l'histoire
Conformité
Confiance pilotée par l'humain, à la vitesse de la machine
Chaque mission se termine par un rapport prêt pour l'audit, signé par un pentester certifié, et conçu pour répondre aux référentiels auxquels vos auditeurs vous soumettent.






