
ब्रीच मान लें, ब्लास्ट रेडियस मैप करें
CyberStrike एक आंतरिक पकड़ से वैसे ही काम करता है जैसे एक घुसपैठिया: Active Directory की गणना करते हुए, उजागर सेवाओं और डेटाबेस को सामने लाते हुए, और यह ट्रेस करते हुए कि एक समझौता किया गया होस्ट आपके नेटवर्क में कितनी दूर जा सकता है।
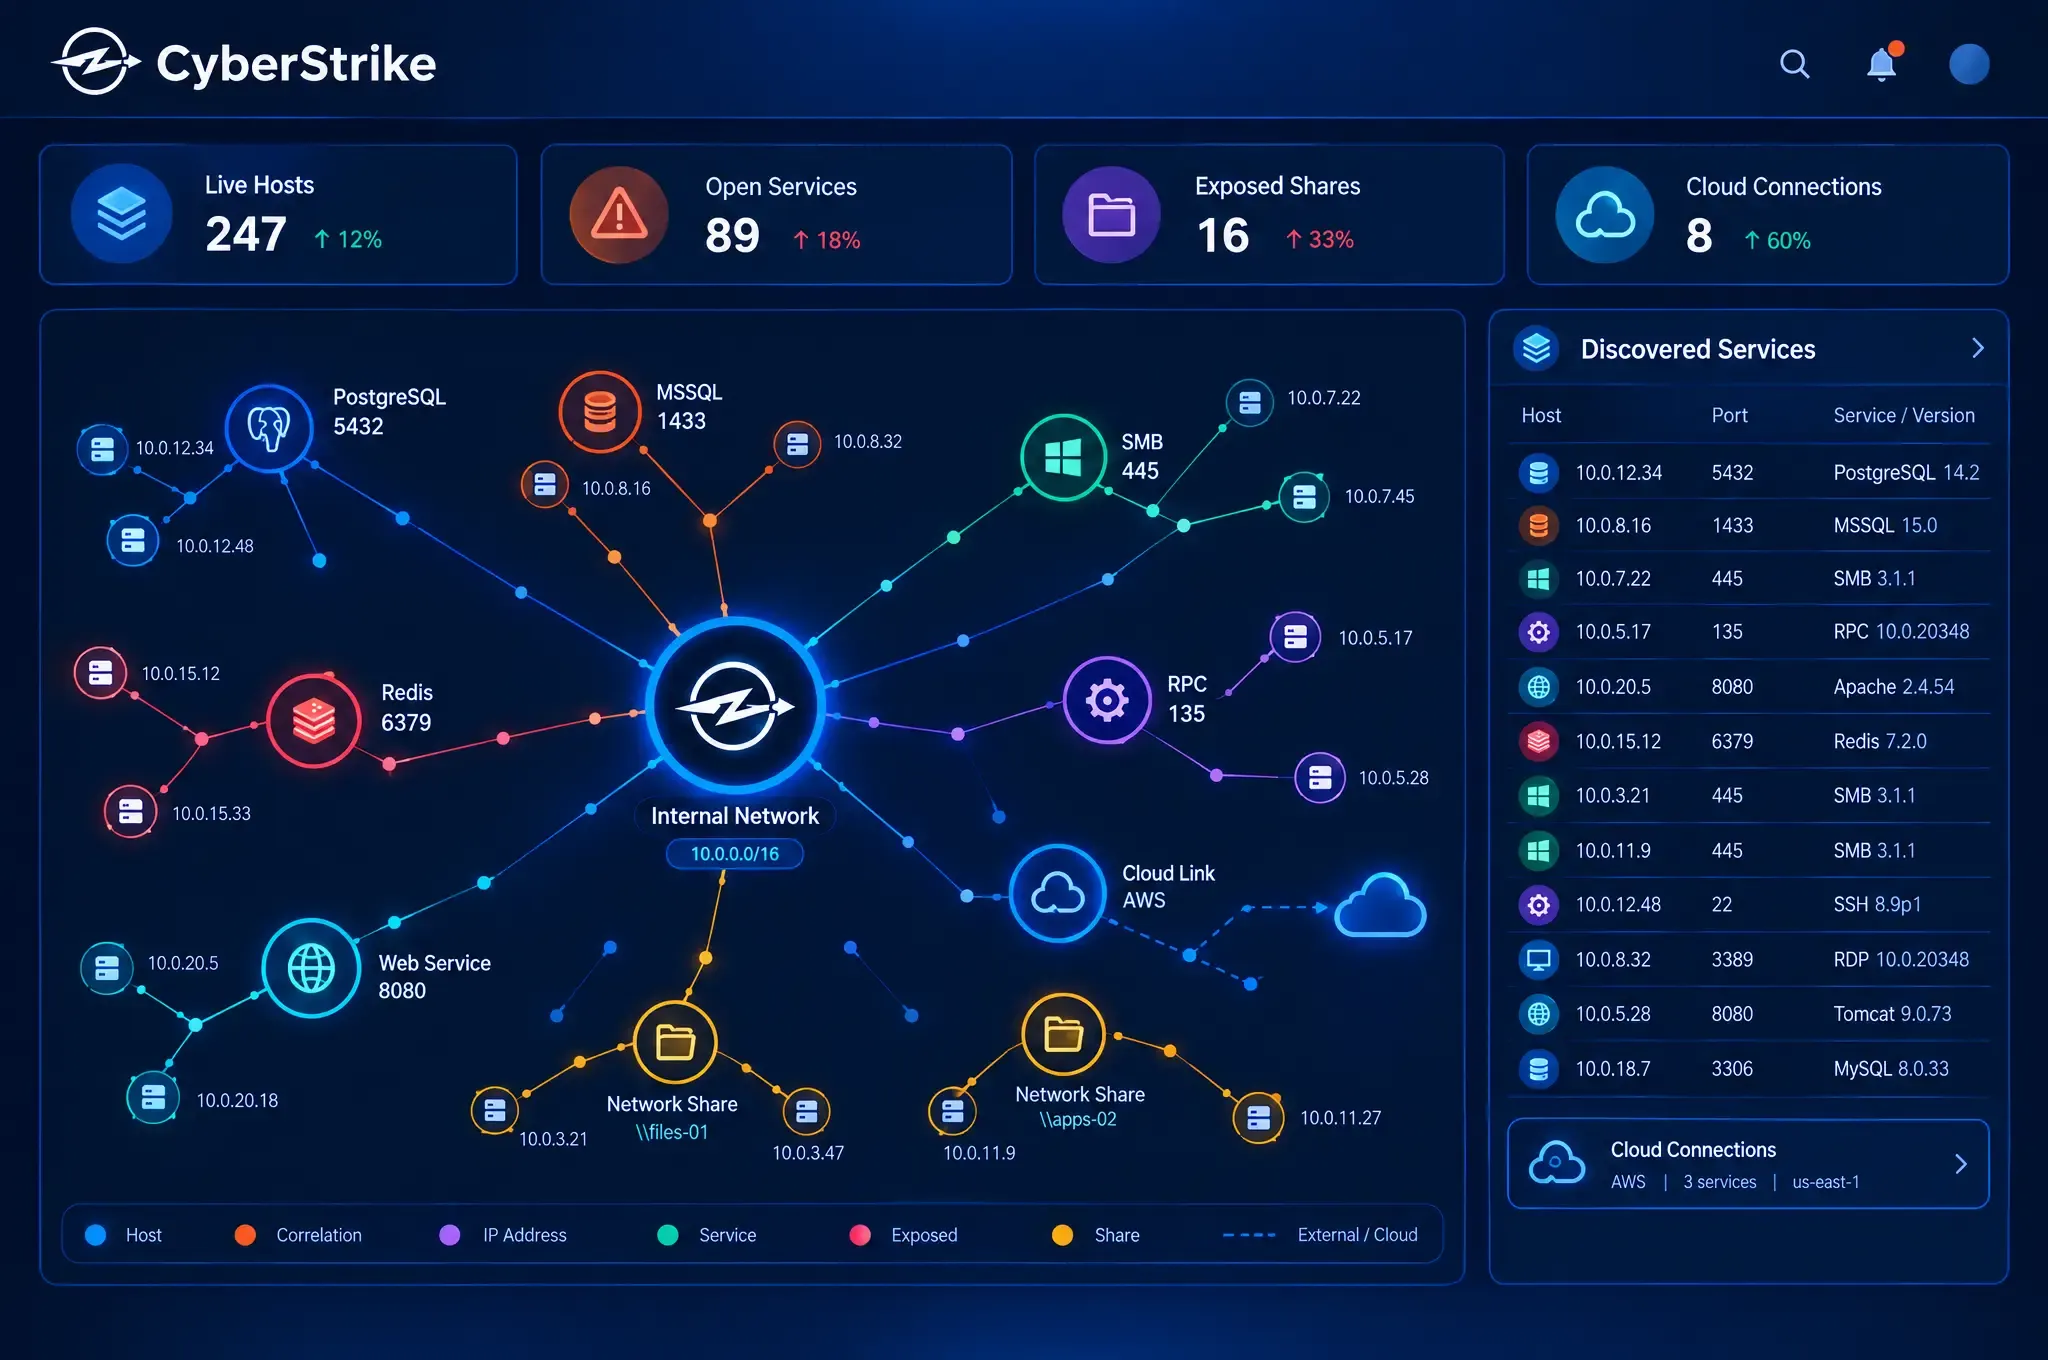
एक फ्लैट डोमेन से एक मैप किए गए अटैक ग्राफ़ तक
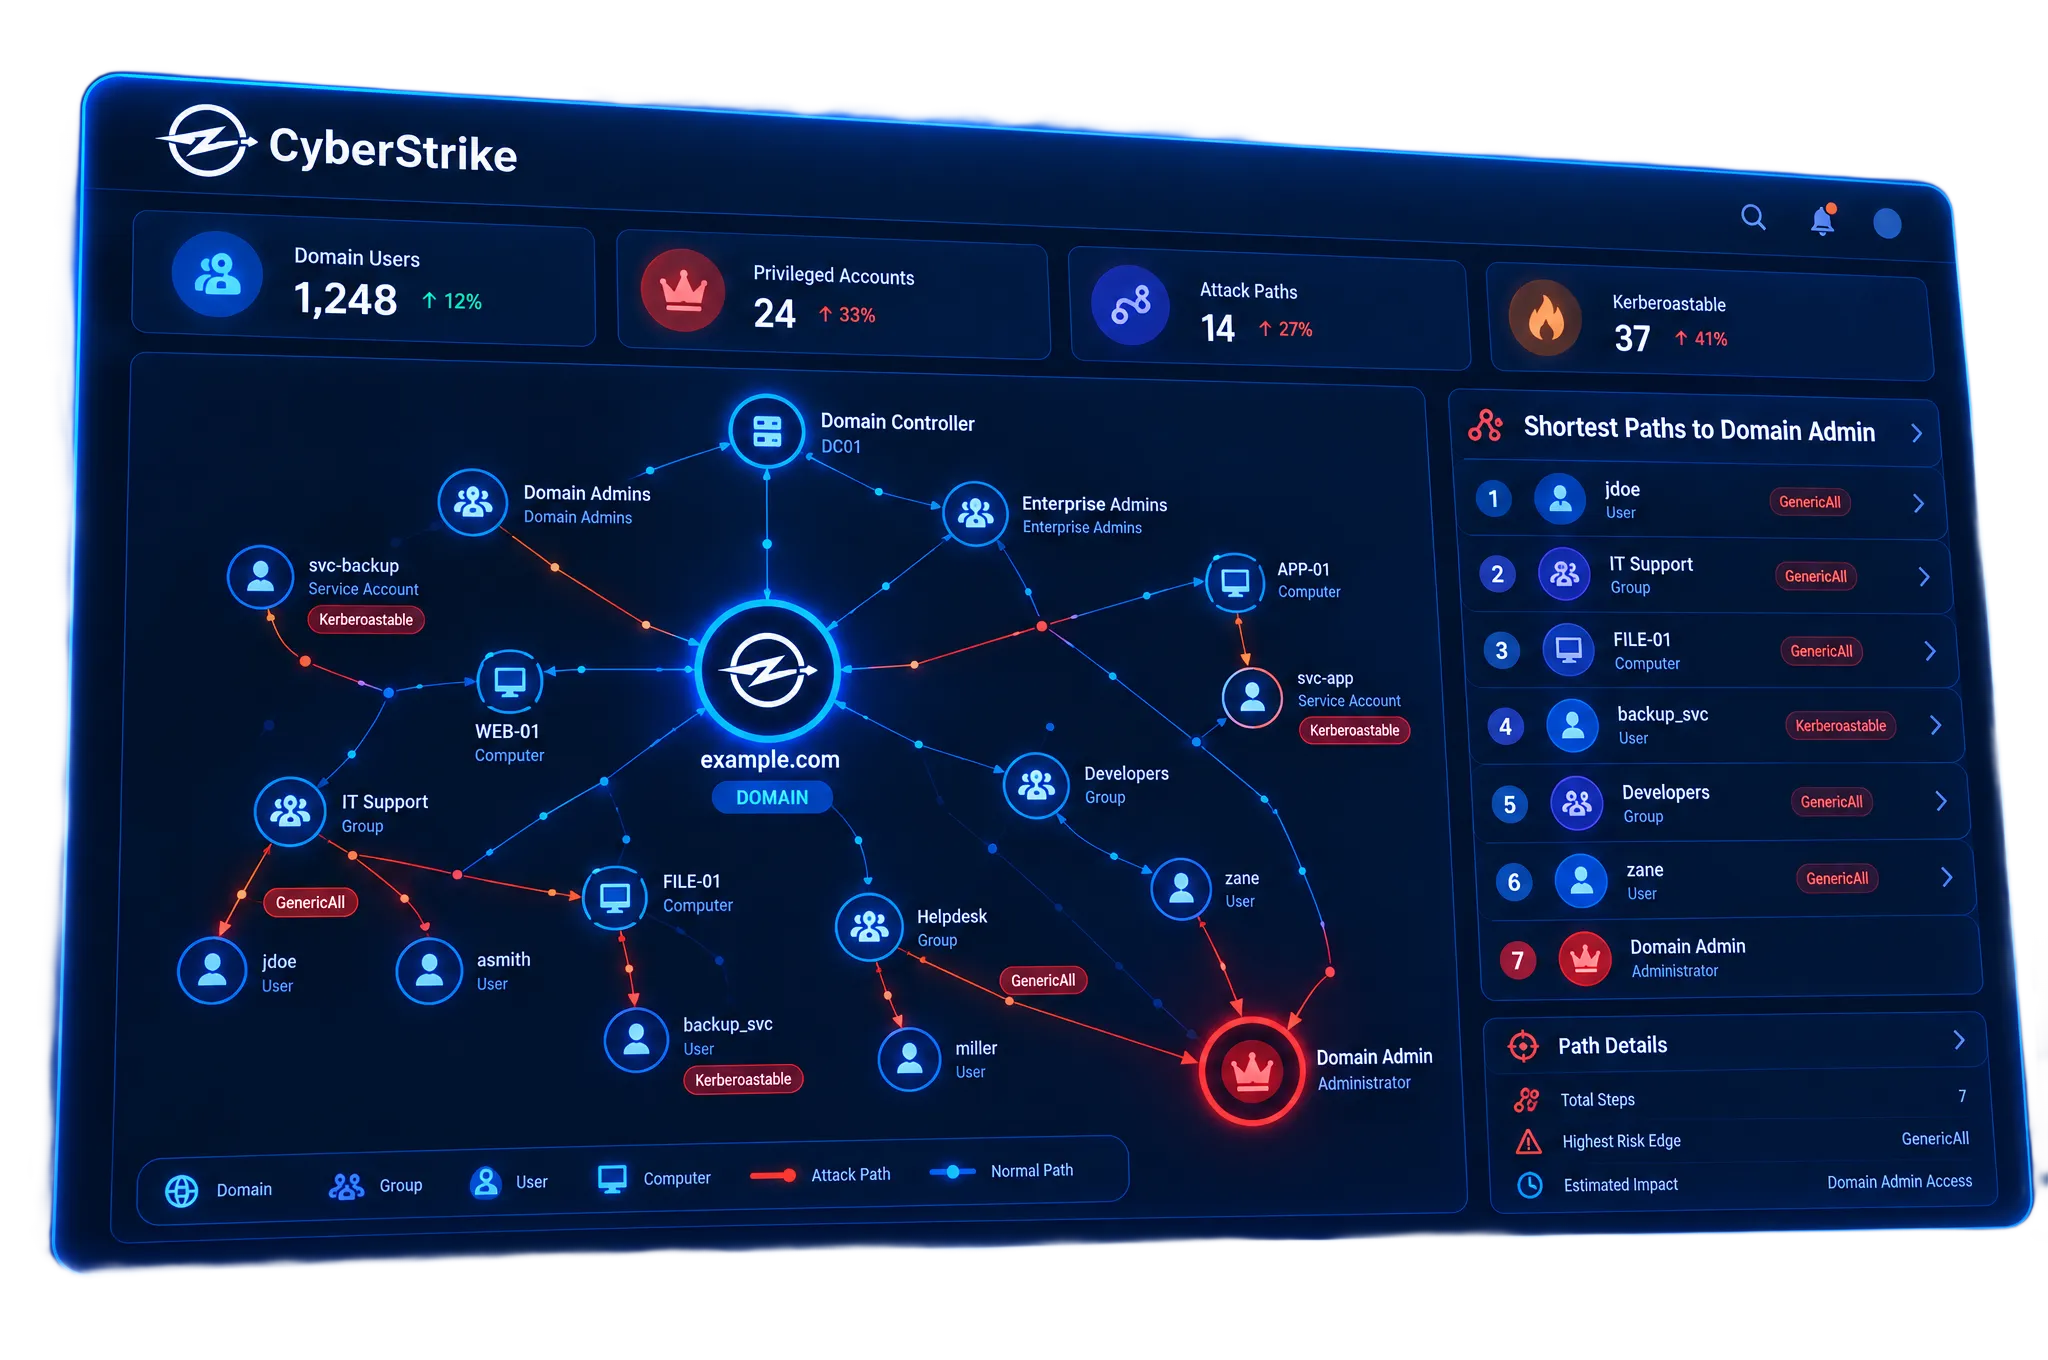
Domain Admin तक का हर रास्ता, सामने
CyberStrike उपयोगकर्ता, समूह, ACL और Kerberos टिकट गिनता है, फिर उन मिसकॉन्फ़िगरेशन को जोड़ता है जिन्हें एक हमलावर उपयोग करता: Kerberoast-योग्य सेवा खाते, अत्यधिक GenericAll अधिकार और भूले हुए विशेषाधिकार। परिणाम किसी भी पकड़ से Domain Admin तक का सबसे छोटा रास्ता है, हर कदम के जोखिम से क्रमबद्ध।
परिधि के भीतर
एक पकड़ किसमें बदल जाती है
Active Directory
कैसे एक फ्लैट डोमेन एक मैप किया गया अटैक ग्राफ़ बना
कहानी पढ़ेंआंतरिक सेवाएँ
कैसे एक उजागर Redis कैश लीक होने से पहले पकड़ा गया
कहानी पढ़ेंसेगमेंटेशन
कैसे खुले SMB शेयर 12 सबनेट भर में ट्रेस किए गए
कहानी पढ़ें
अनुपालन
मानव-नेतृत्व वाला भरोसा, मशीन की गति से
हर एंगेजमेंट एक ऑडिट-तैयार रिपोर्ट के साथ समाप्त होता है, जिस पर एक प्रमाणित पेनटेस्टर हस्ताक्षर करता है, और जो उन फ़्रेमवर्क को पूरा करने के लिए बनाई गई है जिनके लिए आपके ऑडिटर आपको जवाबदेह ठहराते हैं।






