
侵害を前提に、 爆発半径をマッピング
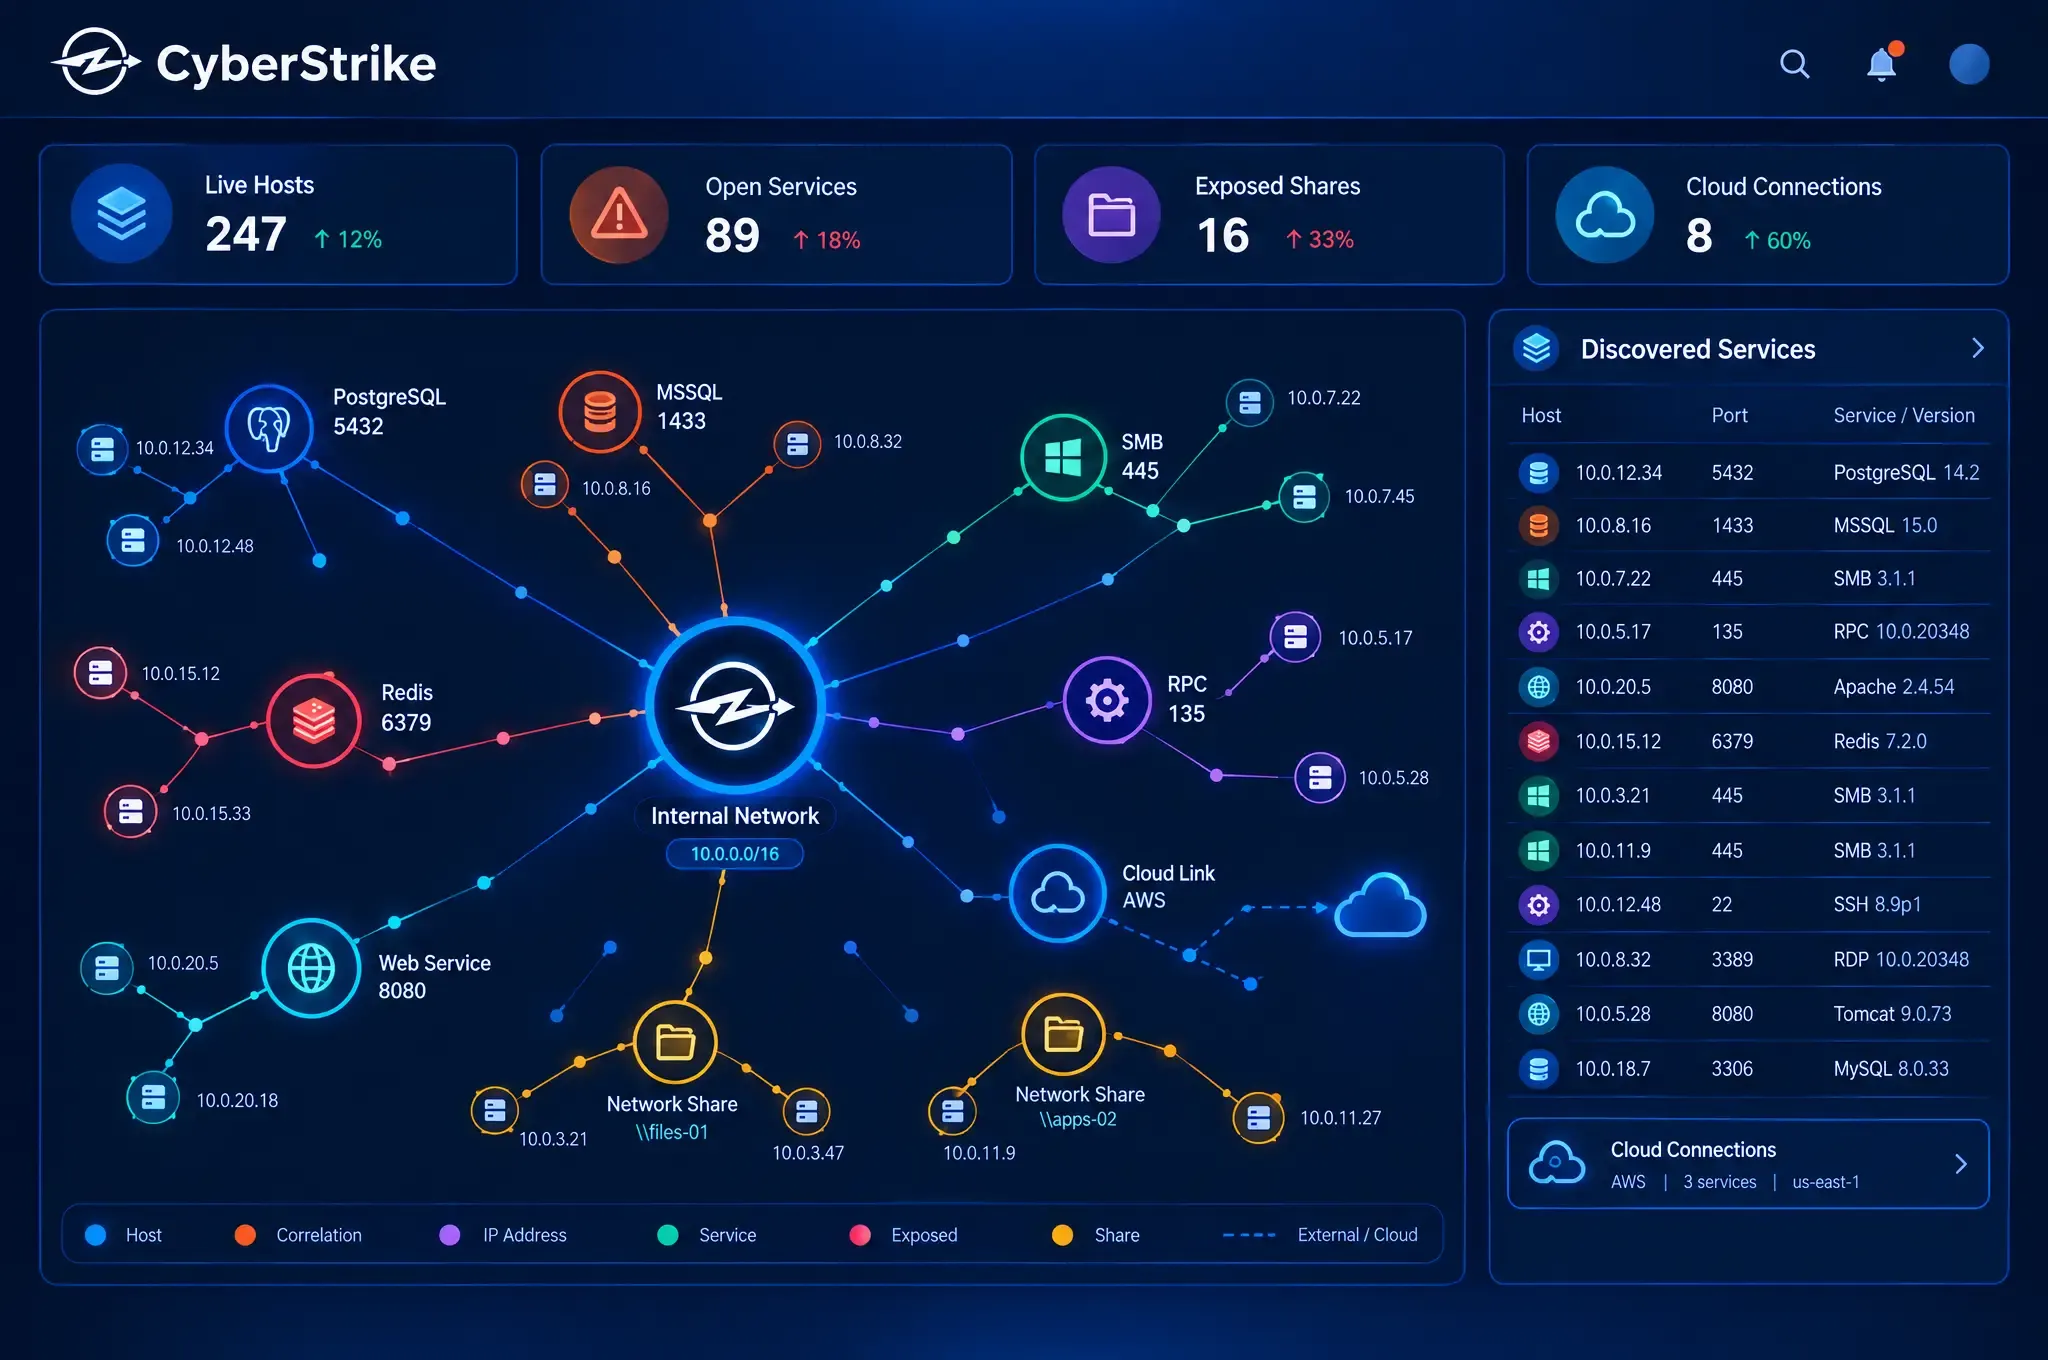
CyberStrike は侵入者のように内部の足がかりから動きます。Active Directory を列挙し、露出したサービスやデータベースを明らかにし、一台の侵害されたホストがネットワーク内をどこまで動けるかを追跡します。
フラットなドメインから マッピングされた攻撃グラフへ
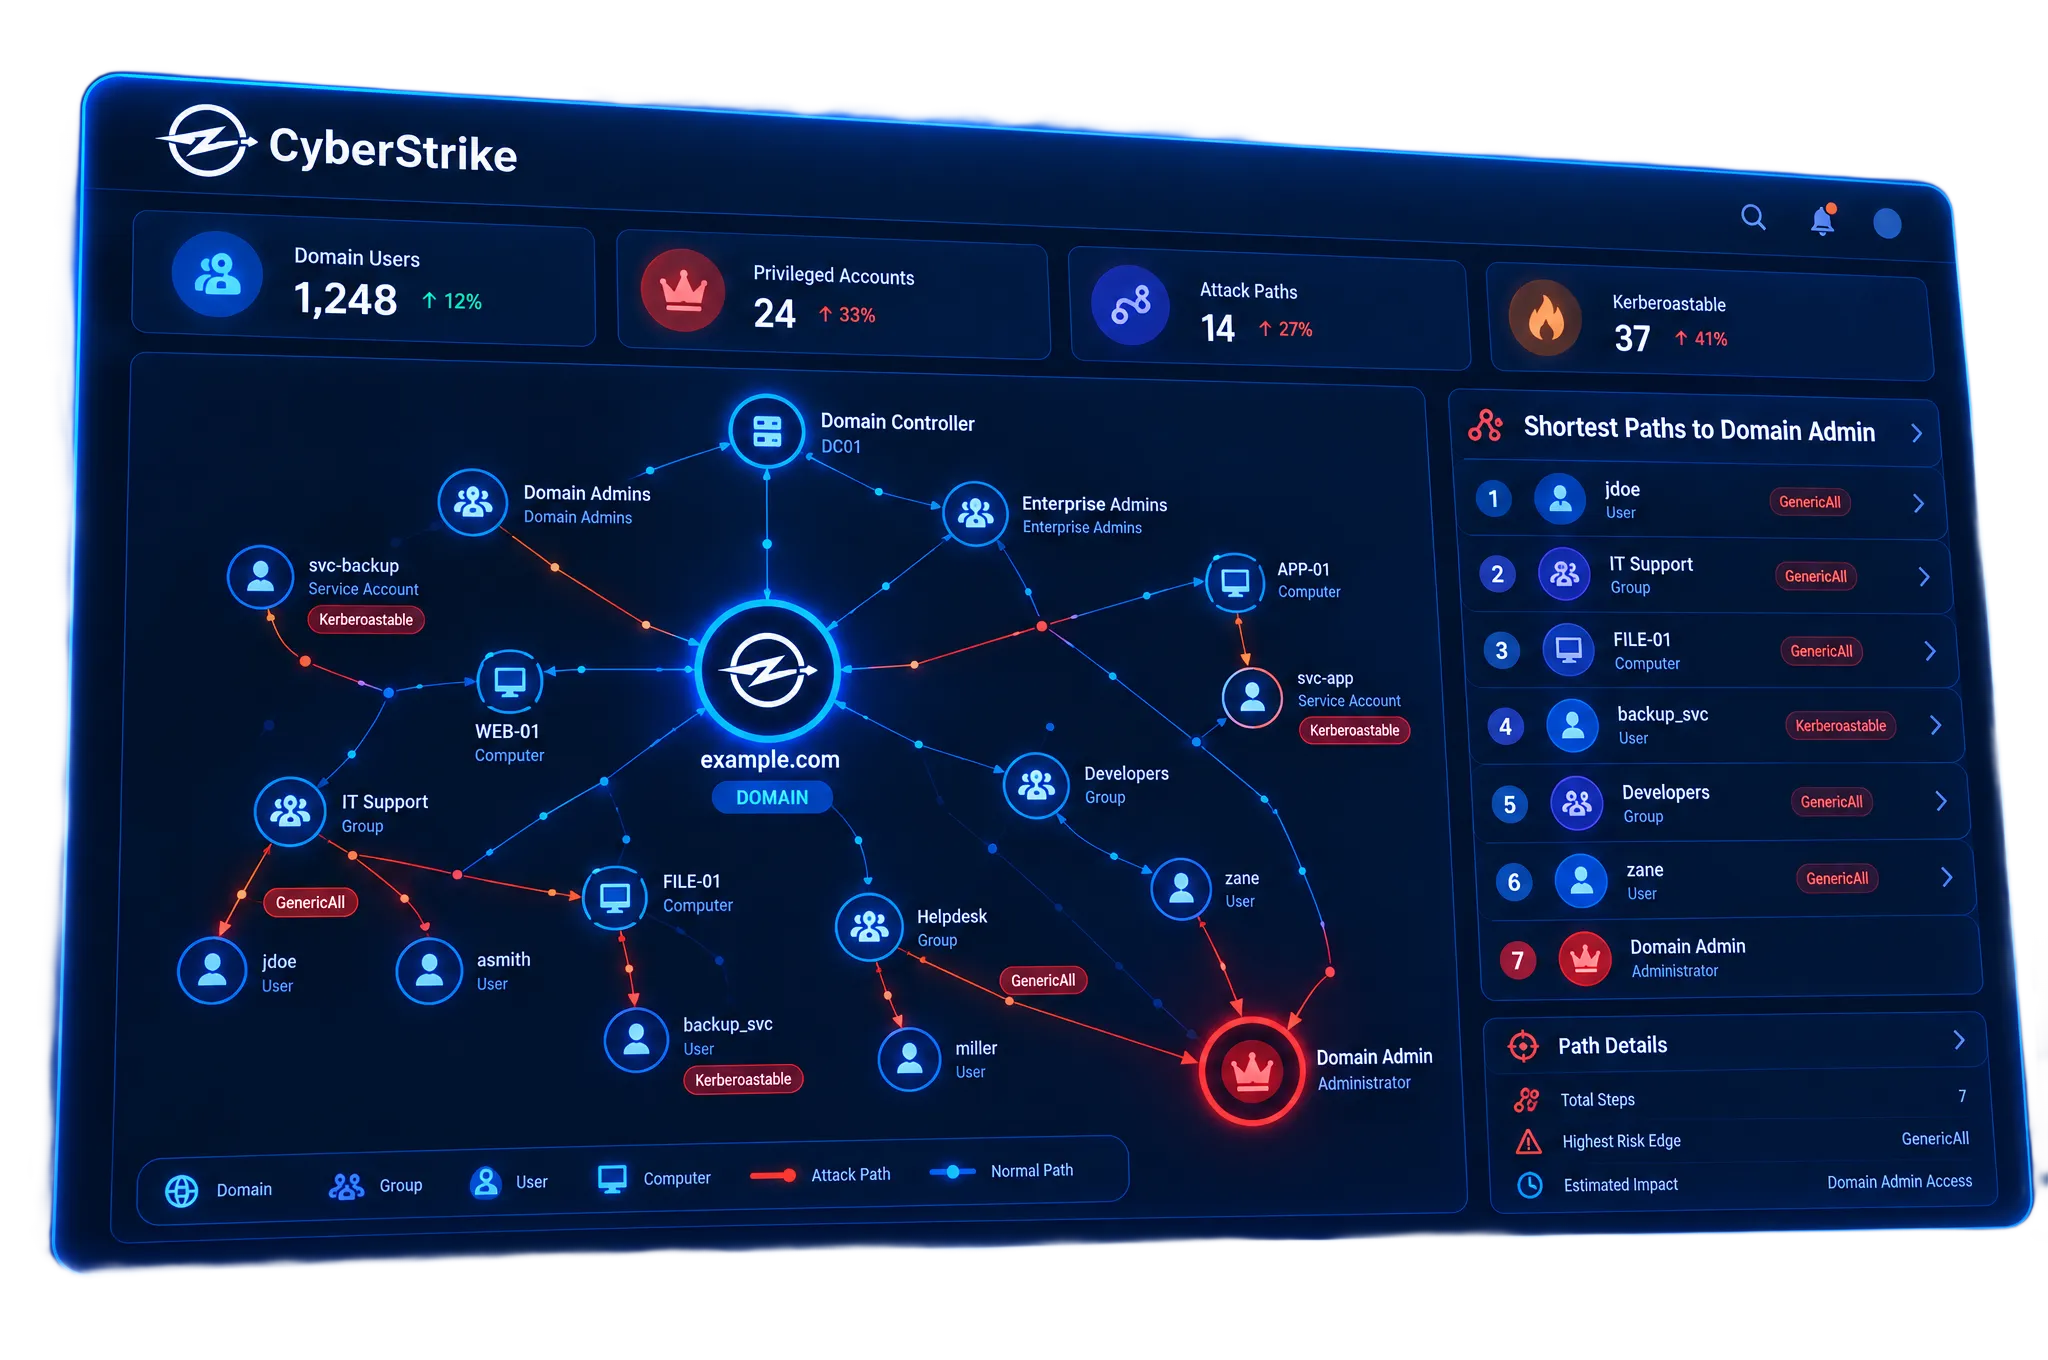
Domain Admin への全経路を明らかに
CyberStrike はユーザー、グループ、ACL、Kerberos チケットを列挙し、攻撃者が狙う設定ミスを連鎖させます。Kerberoast 可能なサービスアカウント、過剰な GenericAll 権限、忘れられた特権など。結果は、どの足がかりからでも Domain Admin への最短経路を、各ステップのリスクで順位付けしたものです。
境界の内側
一つの足がかりが 何になるか
Active Directory
フラットなドメインがマッピングされた攻撃グラフになった経緯
ストーリーを読む内部サービス
露出した Redis キャッシュが漏洩前に捕まった経緯
ストーリーを読むセグメンテーション
オープンな SMB 共有が 12 のサブネットで追跡された経緯
ストーリーを読む
コンプライアンス
人間主導の信頼を、 マシンの速度で
すべての実施は、認定ペンテスターが署名する監査対応レポートで終わり、監査人が求めるフレームワークを満たすよう構築されています。






