
Предположите взлом, картируйте радиус поражения
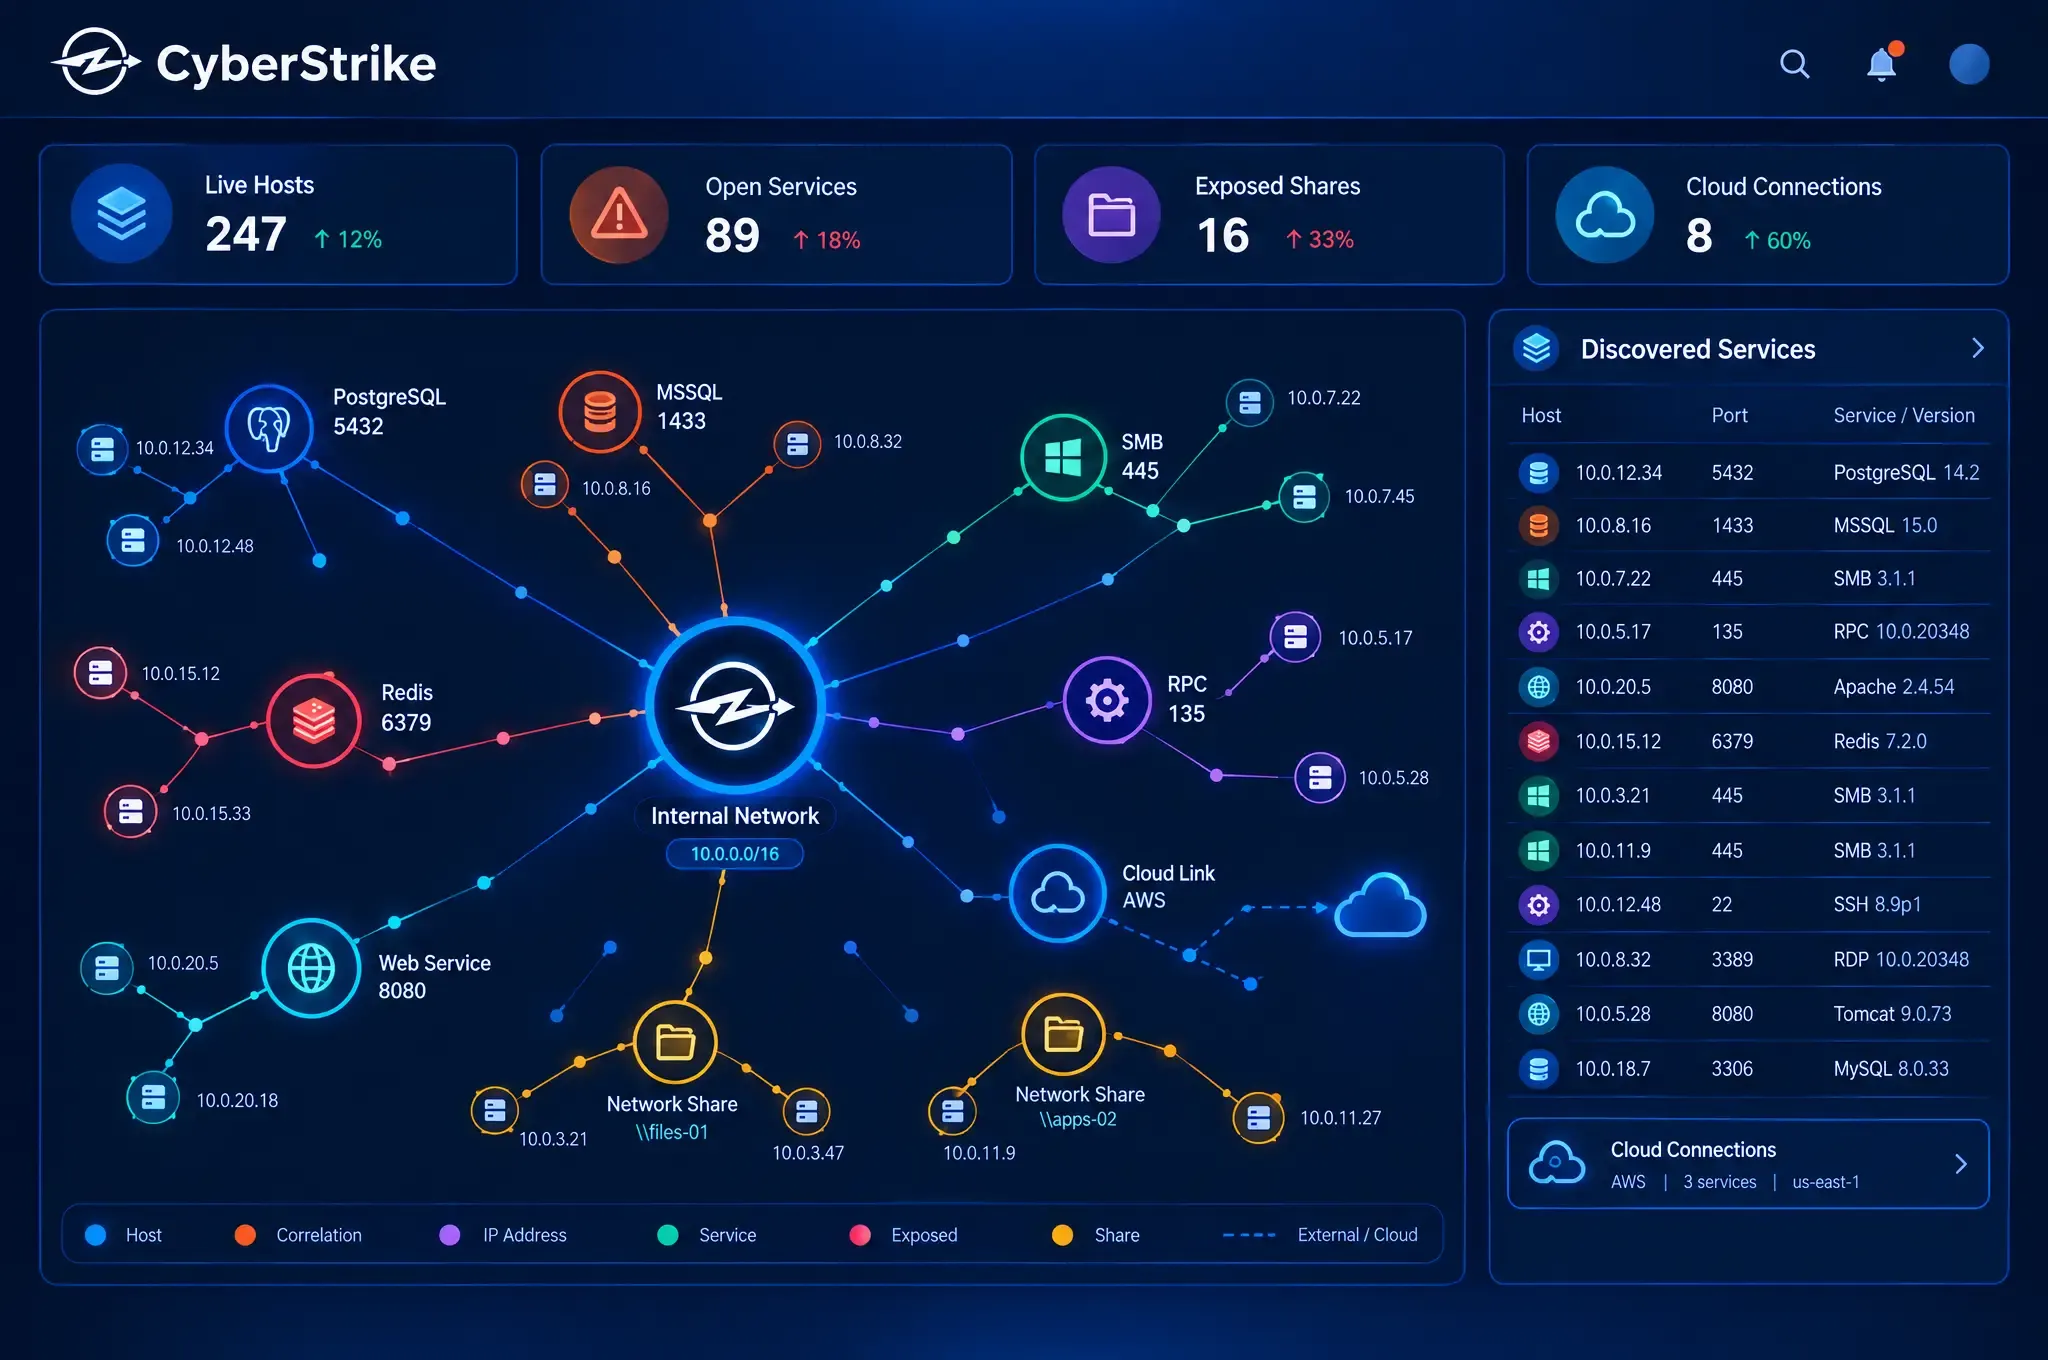
CyberStrike работает с внутреннего плацдарма так, как это сделал бы злоумышленник: перечисляет Active Directory, вскрывает открытые сервисы и базы данных и прослеживает, как далеко один скомпрометированный хост может двигаться по вашей сети.
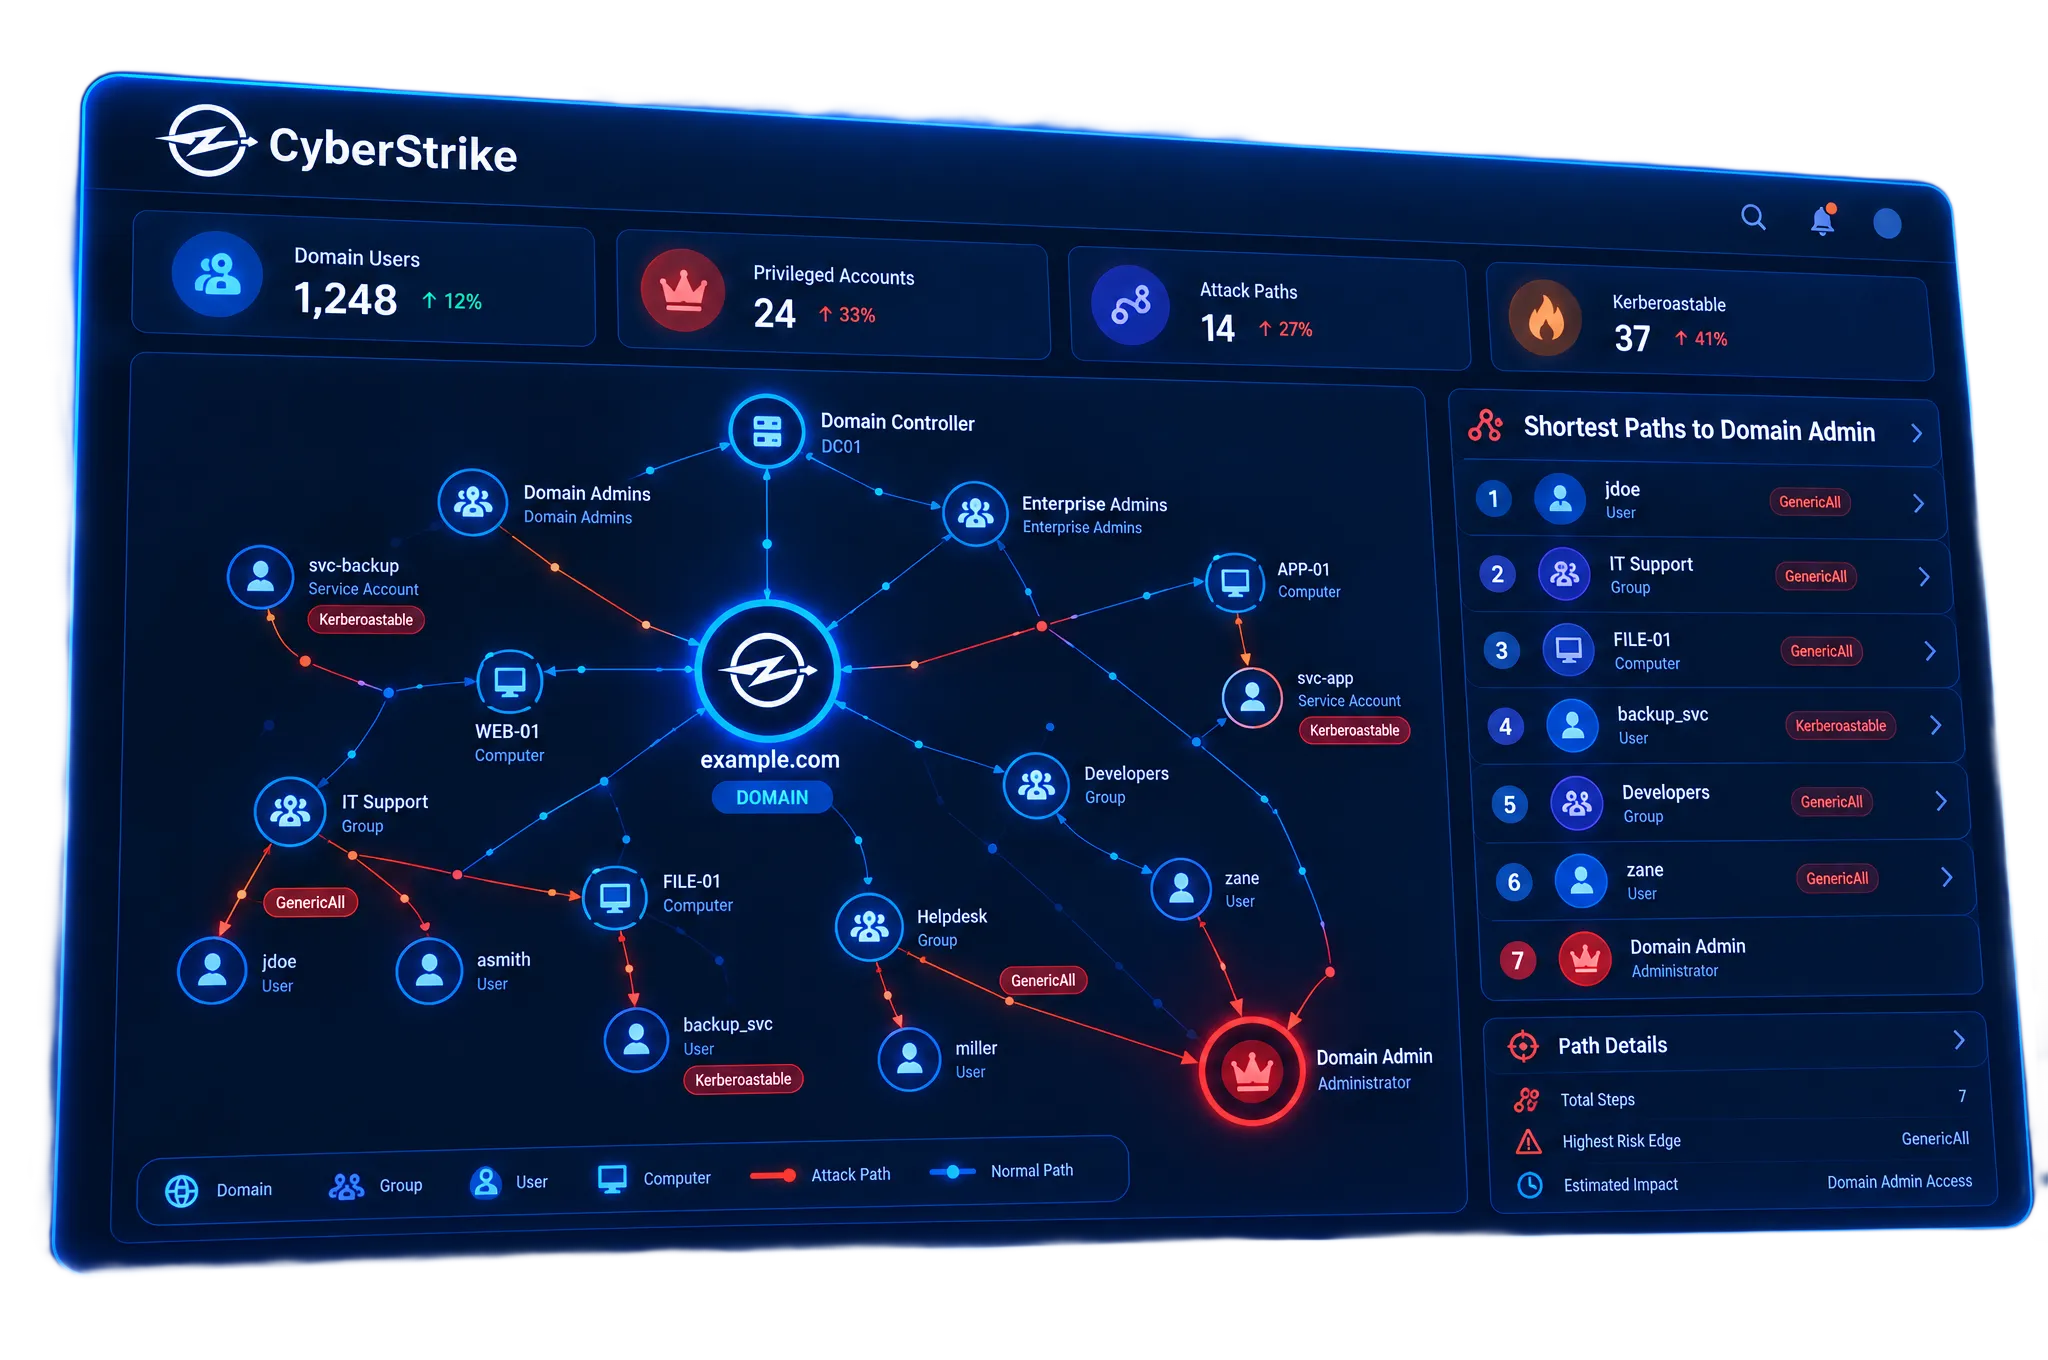
От плоского домена к картированному графу атаки
Каждый путь к Domain Admin — вскрыт
CyberStrike перечисляет пользователей, группы, ACL и билеты Kerberos, затем связывает ошибки конфигурации, которые использовал бы атакующий: Kerberoastable-сервисные учётки, избыточные права GenericAll и забытые привилегии. Результат — кратчайший путь от любого плацдарма к Domain Admin, ранжированный по риску каждого шага.
Внутри периметра
Во что превращается один плацдарм
Active Directory
Как плоский домен стал картированным графом атаки
Читать историюВнутренние сервисы
Как открытый кэш Redis поймали до утечки
Читать историюСегментация
Как открытые SMB-шары отследили в 12 подсетях
Читать историю
Соответствие
Доверие под управлением человека, на скорости машины
Каждая работа завершается готовым к аудиту отчётом, подписанным сертифицированным пентестером и построенным так, чтобы соответствовать требованиям ваших аудиторов.






