
Hinter den Login, in die Geschäftslogik
CyberStrike steuert echte Browser-Sessions durch Ihre Authentifizierungs- und Anwendungsabläufe, führt die vollständige OWASP-WSTG-Methodik aus und beweist jeden Fund als ausnutzbar, sodass Ihr Team auf echtes Risiko in Web- und internen Apps reagiert, nicht auf Scanner-Rauschen.
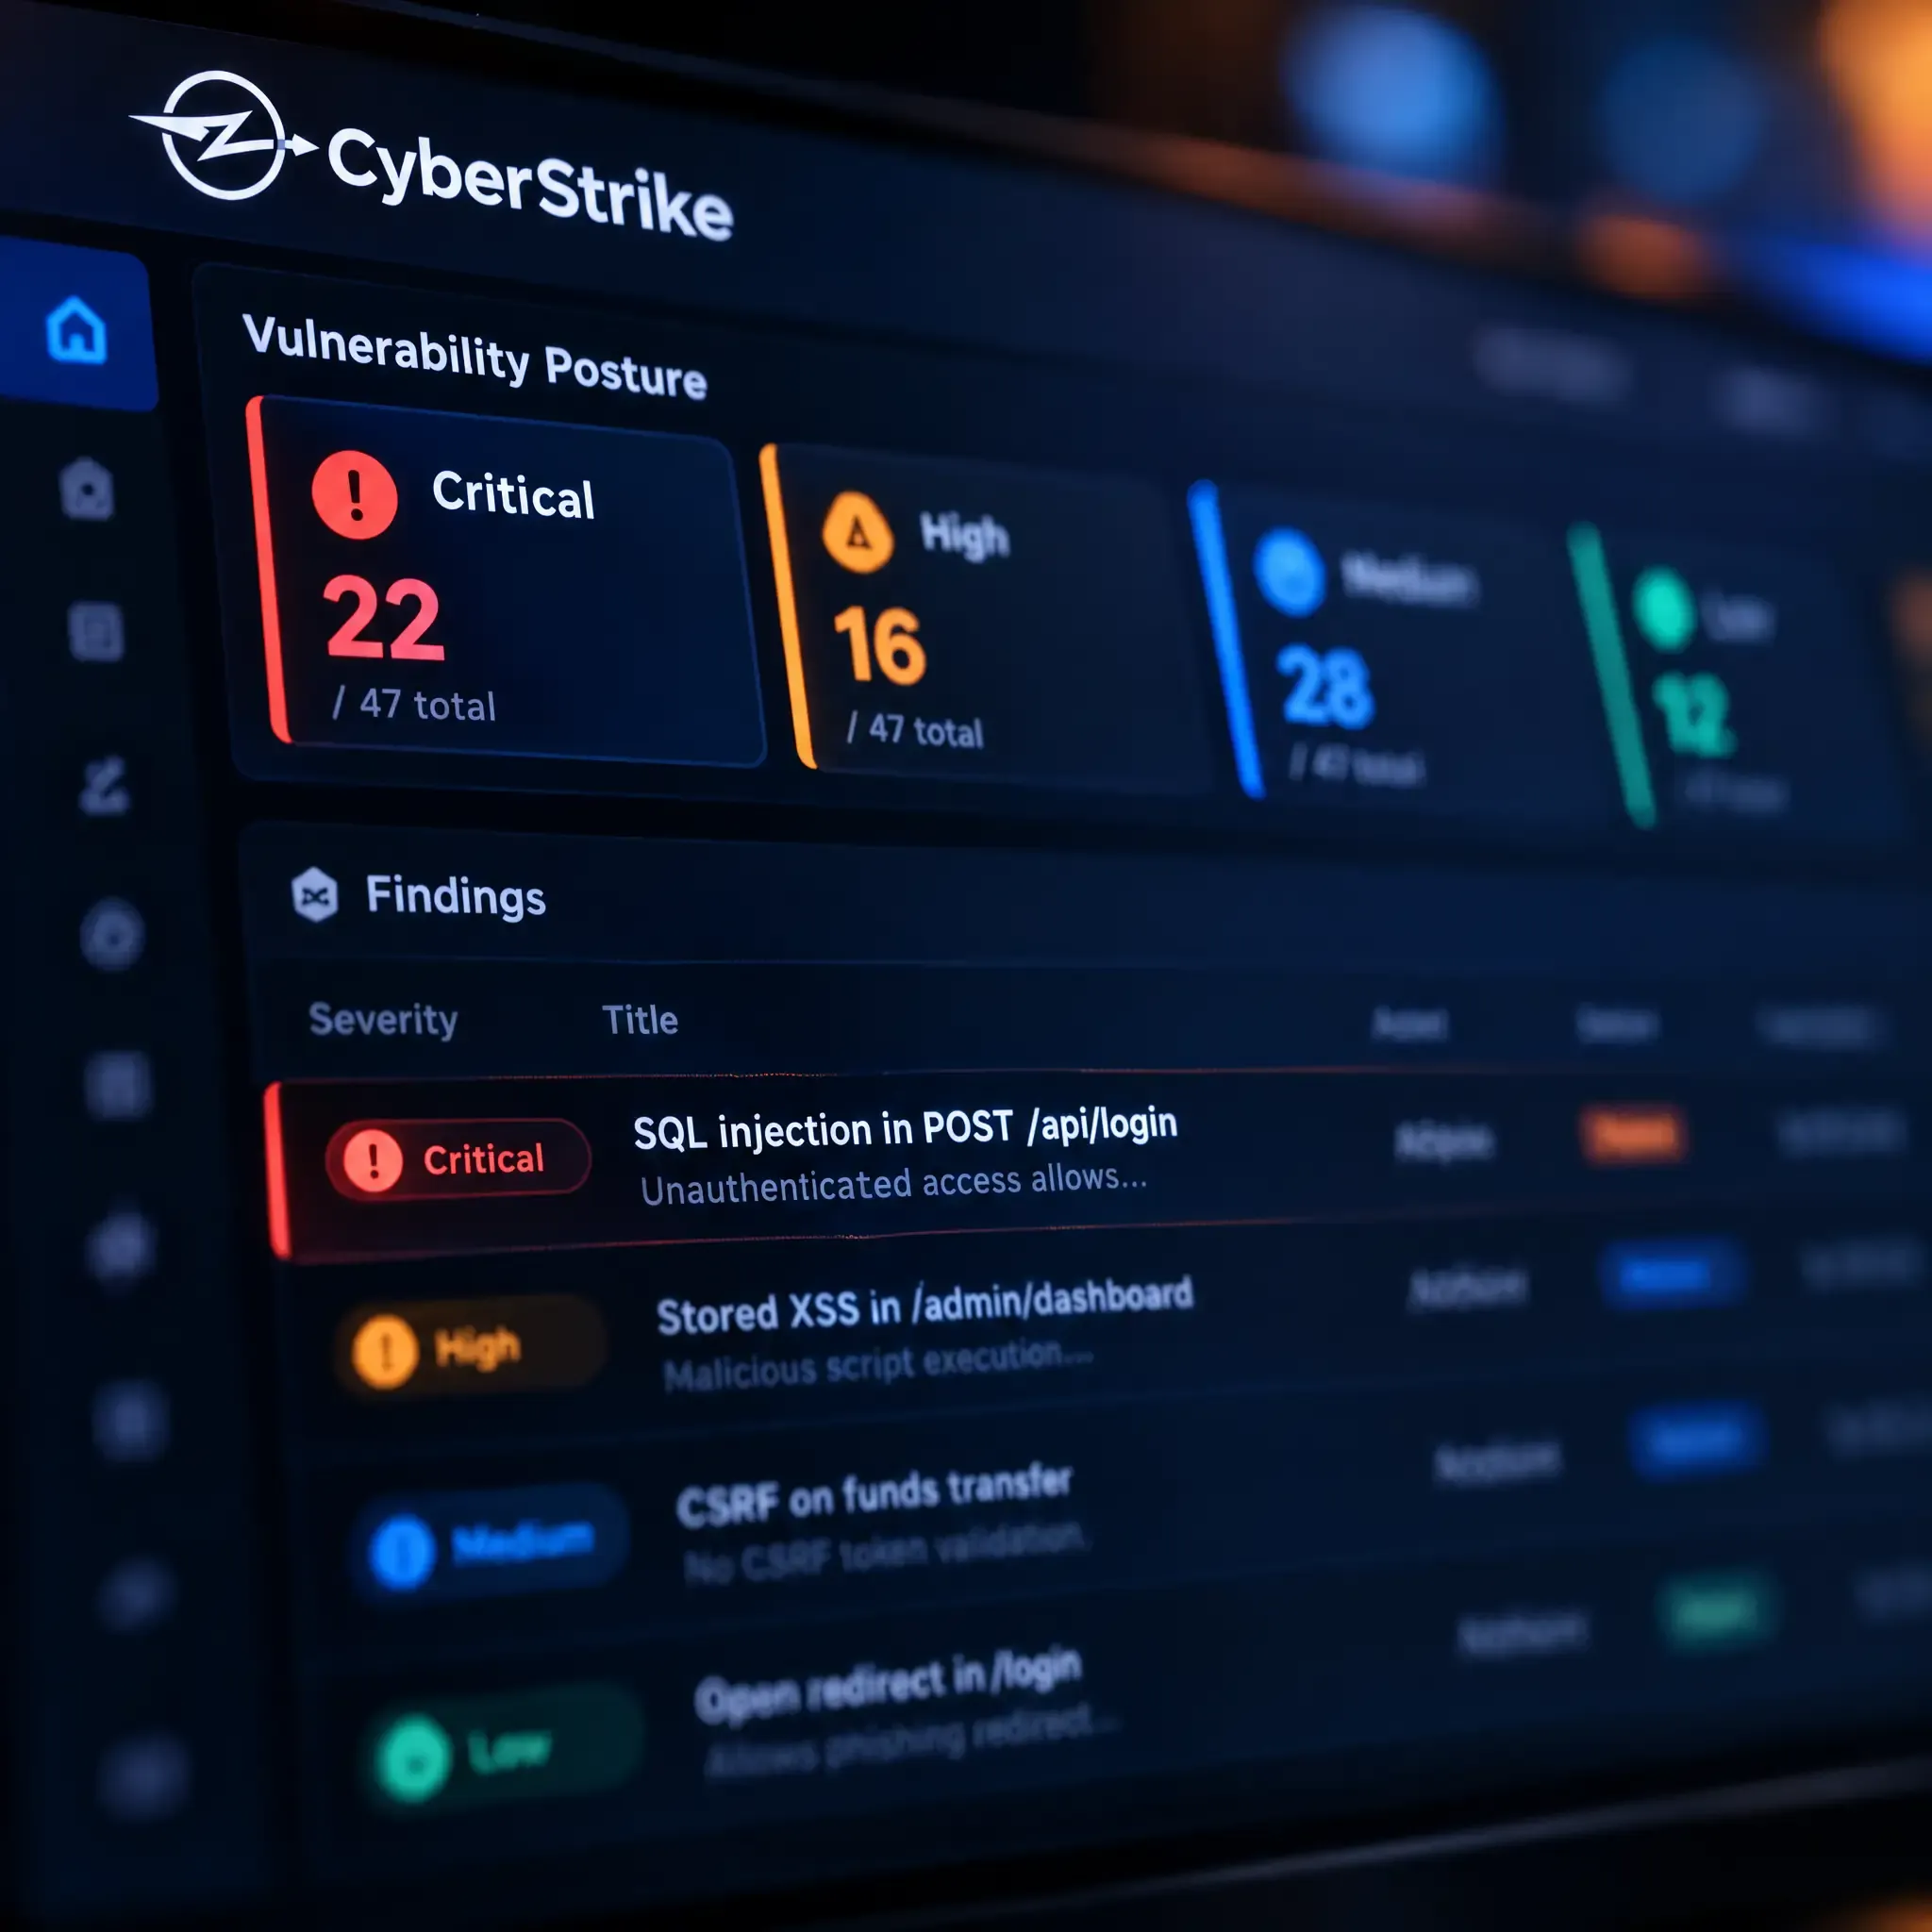
Eine Plattform. Jede Angriffskette, die zählt.
Von einem schwachen Endpunkt zur Kontoübernahme
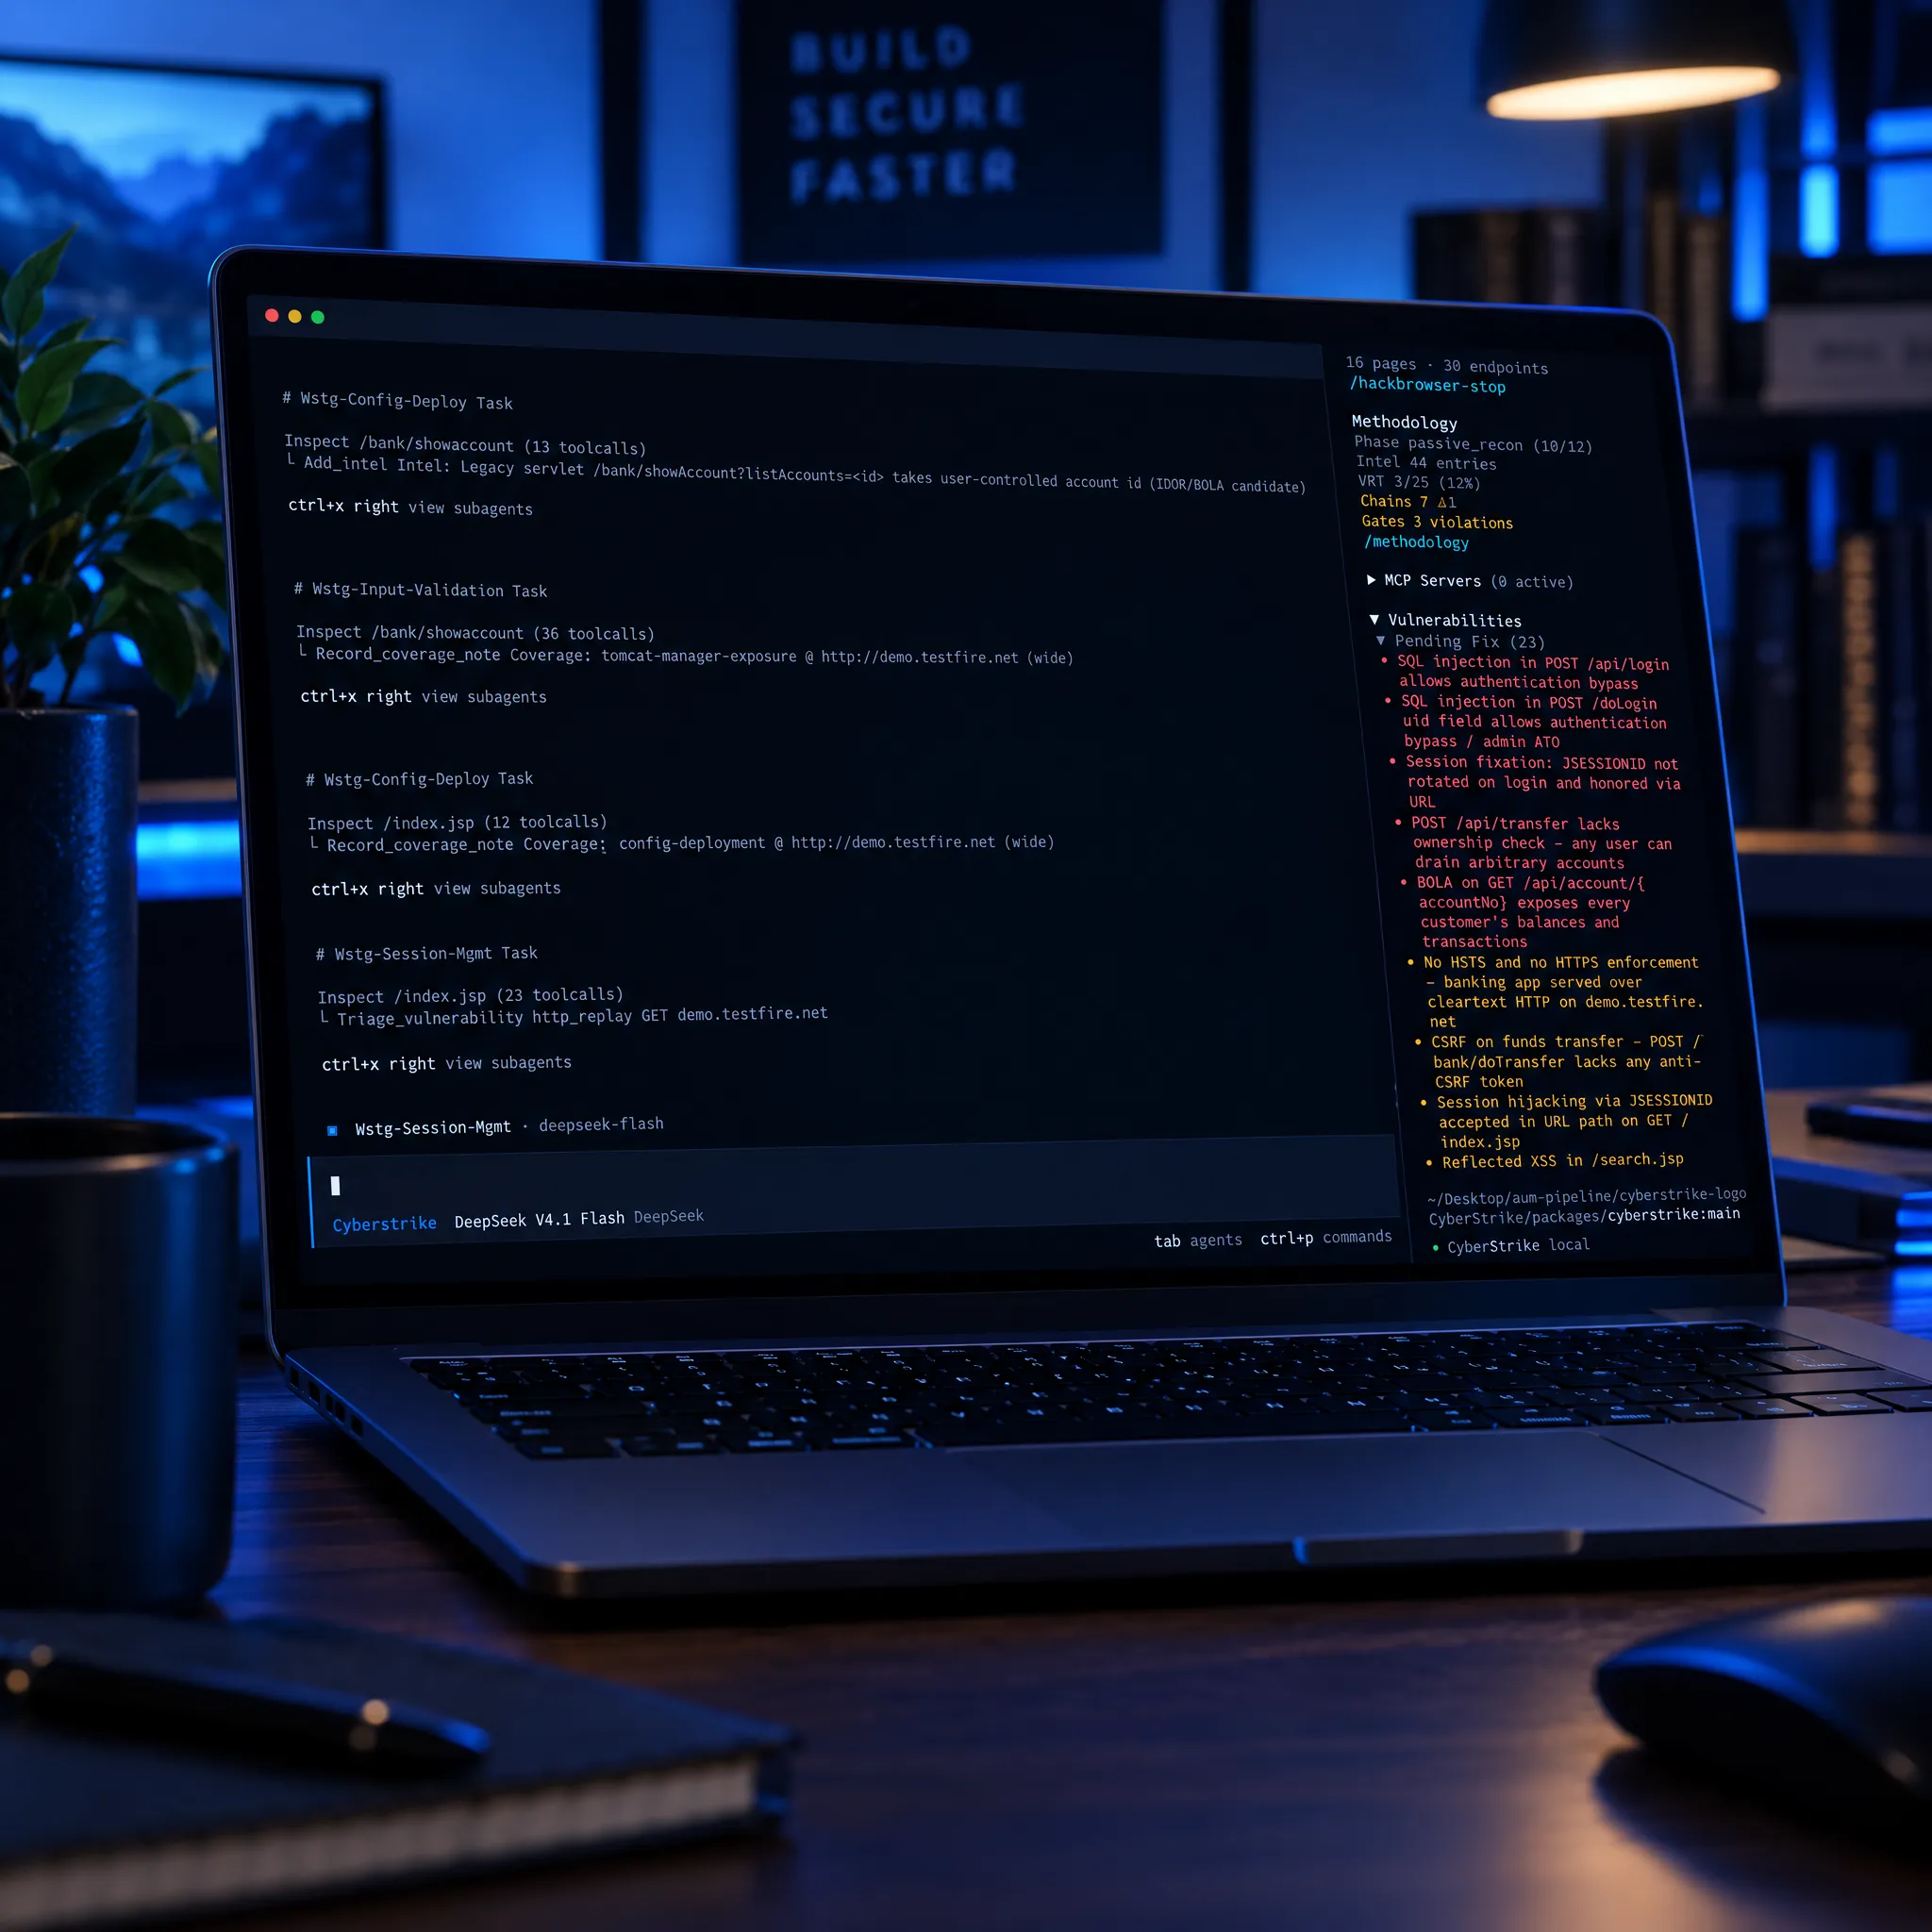
CyberStrike hört nicht bei isolierten Funden auf. Seine Agenten verketten Schwächen so, wie es ein echter Angreifer täte, eskalieren von einem exponierten Endpunkt zu einer vollständigen Kontoübernahme und beweisen jeden Schritt mit einem funktionierenden Proof of Concept.
Wie ein CyberStrike-Lauf funktioniert
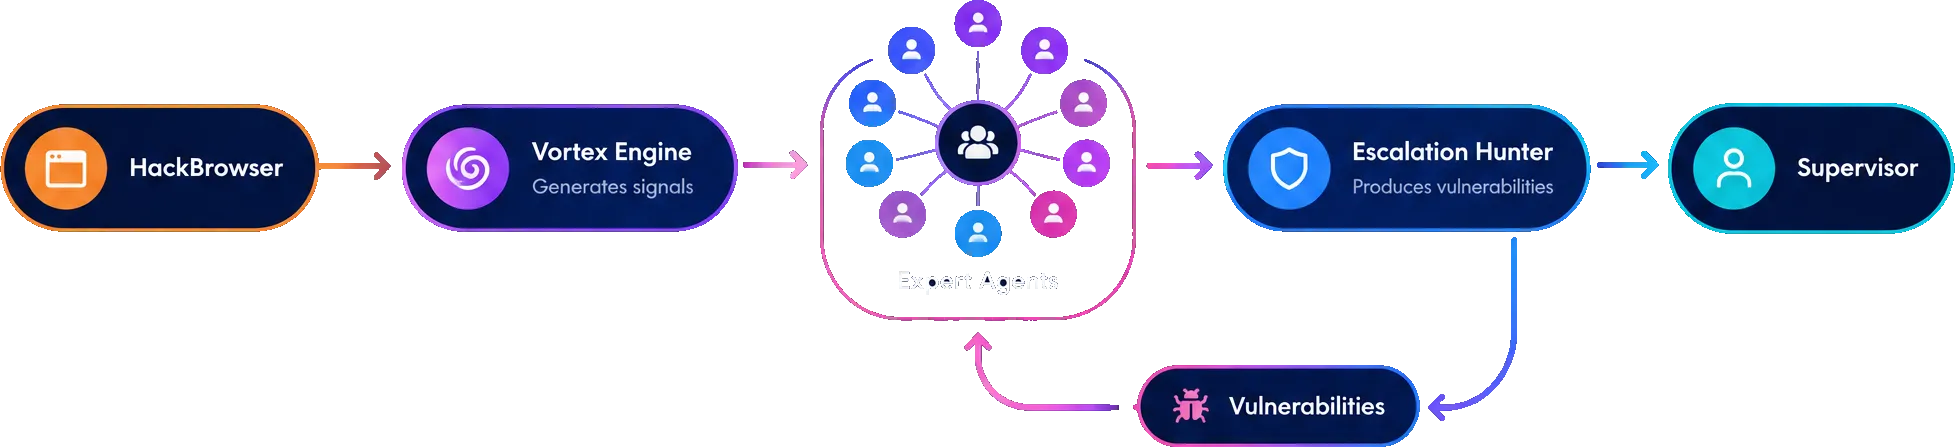
Hack Browser steuert und kartiert das Ziel, die Vortex-Engine macht aus rohem Traffic Signal, und ein Team von Expertenagenten führt die vollständige OWASP-WSTG-Methodik aus. Ein Escalation Hunter verkettet ihre Funde zu echten, ausnutzbaren Schwachstellen und schleift für tieferes Testen zurück, bis ein menschlicher Supervisor abzeichnet.
Compliance
Vom Menschen geführtes Vertrauen, in Maschinengeschwindigkeit
Jedes Engagement endet mit einem prüfbereiten Bericht, signiert von einem zertifizierten Pentester und darauf ausgelegt, die Frameworks zu erfüllen, an denen Ihre Prüfer Sie messen.






