
लॉगिन के पार, बिज़नेस लॉजिक में
CyberStrike असली ब्राउज़र सेशन को आपके प्रमाणन और ऐप्लिकेशन फ़्लो से होकर चलाता है, पूरी OWASP WSTG पद्धति चलाता है, और हर फाइंडिंग को शोषण-योग्य साबित करता है, ताकि आपकी टीम वेब और आंतरिक ऐप्स में असली जोखिम पर काम करे, स्कैनर शोर पर नहीं।
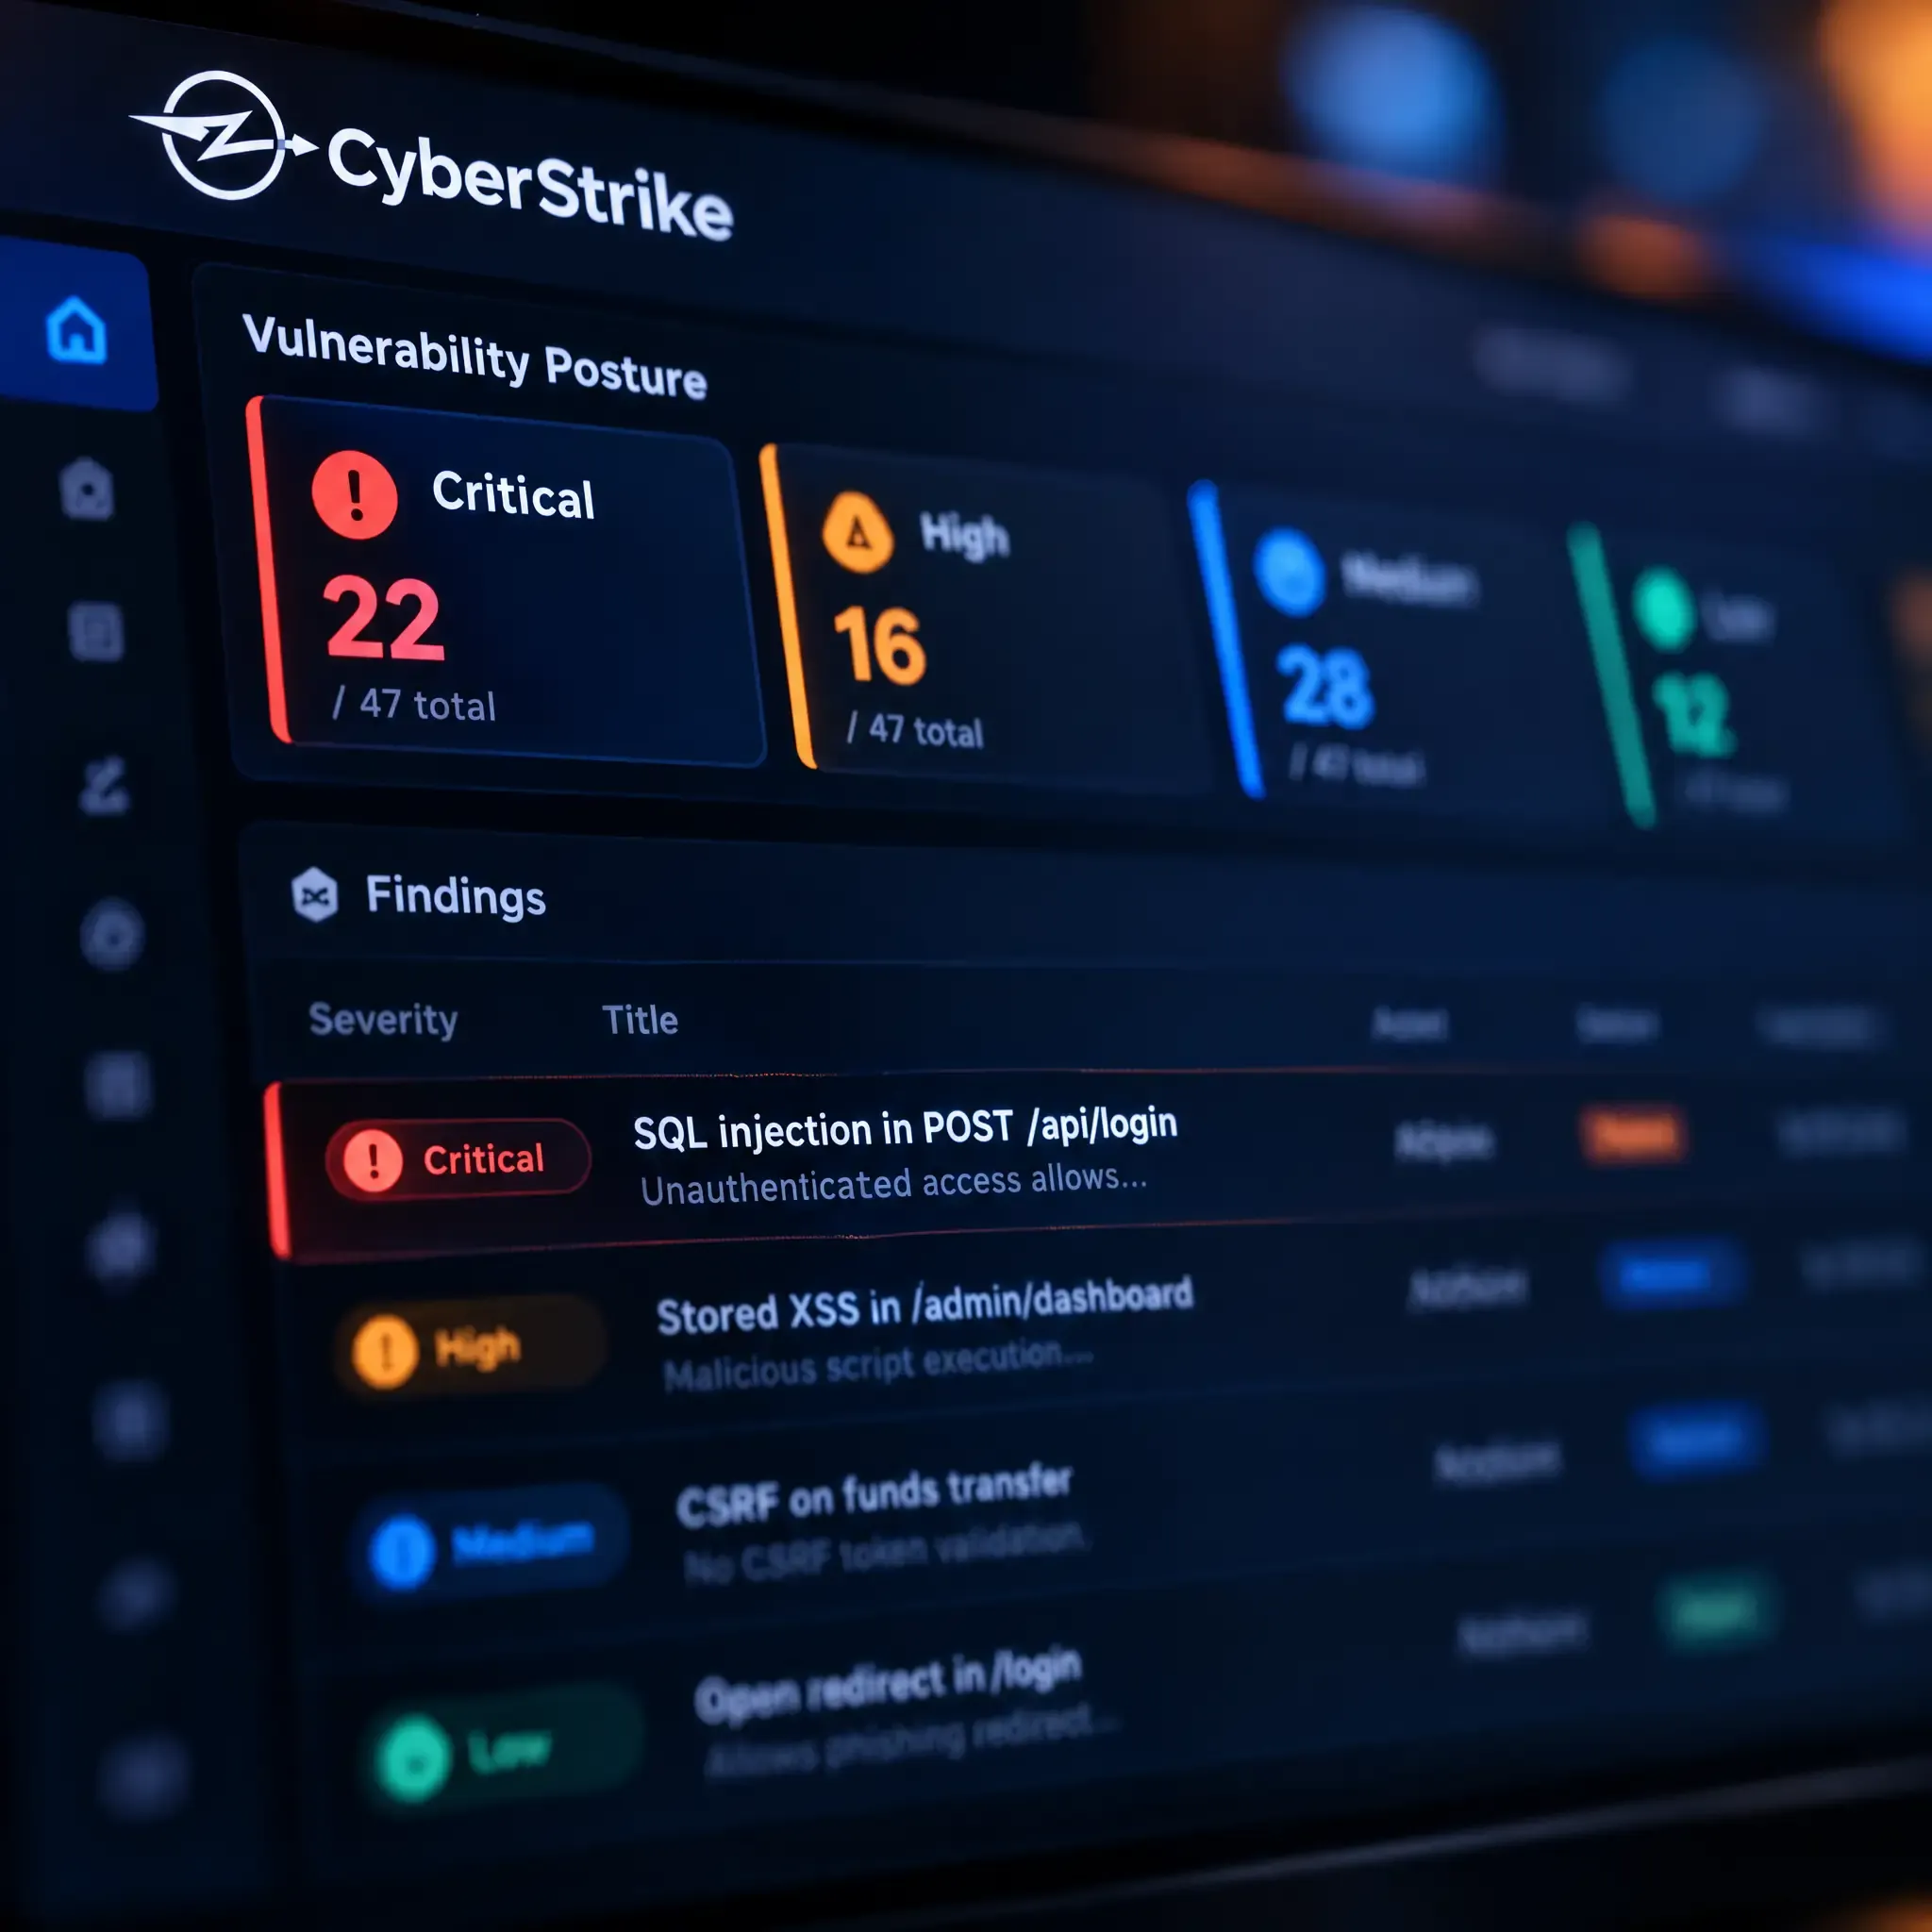
एक प्लेटफ़ॉर्म। हर मायने रखने वाली अटैक चेन।
एक कमज़ोर एंडपॉइंट से अकाउंट टेकओवर तक
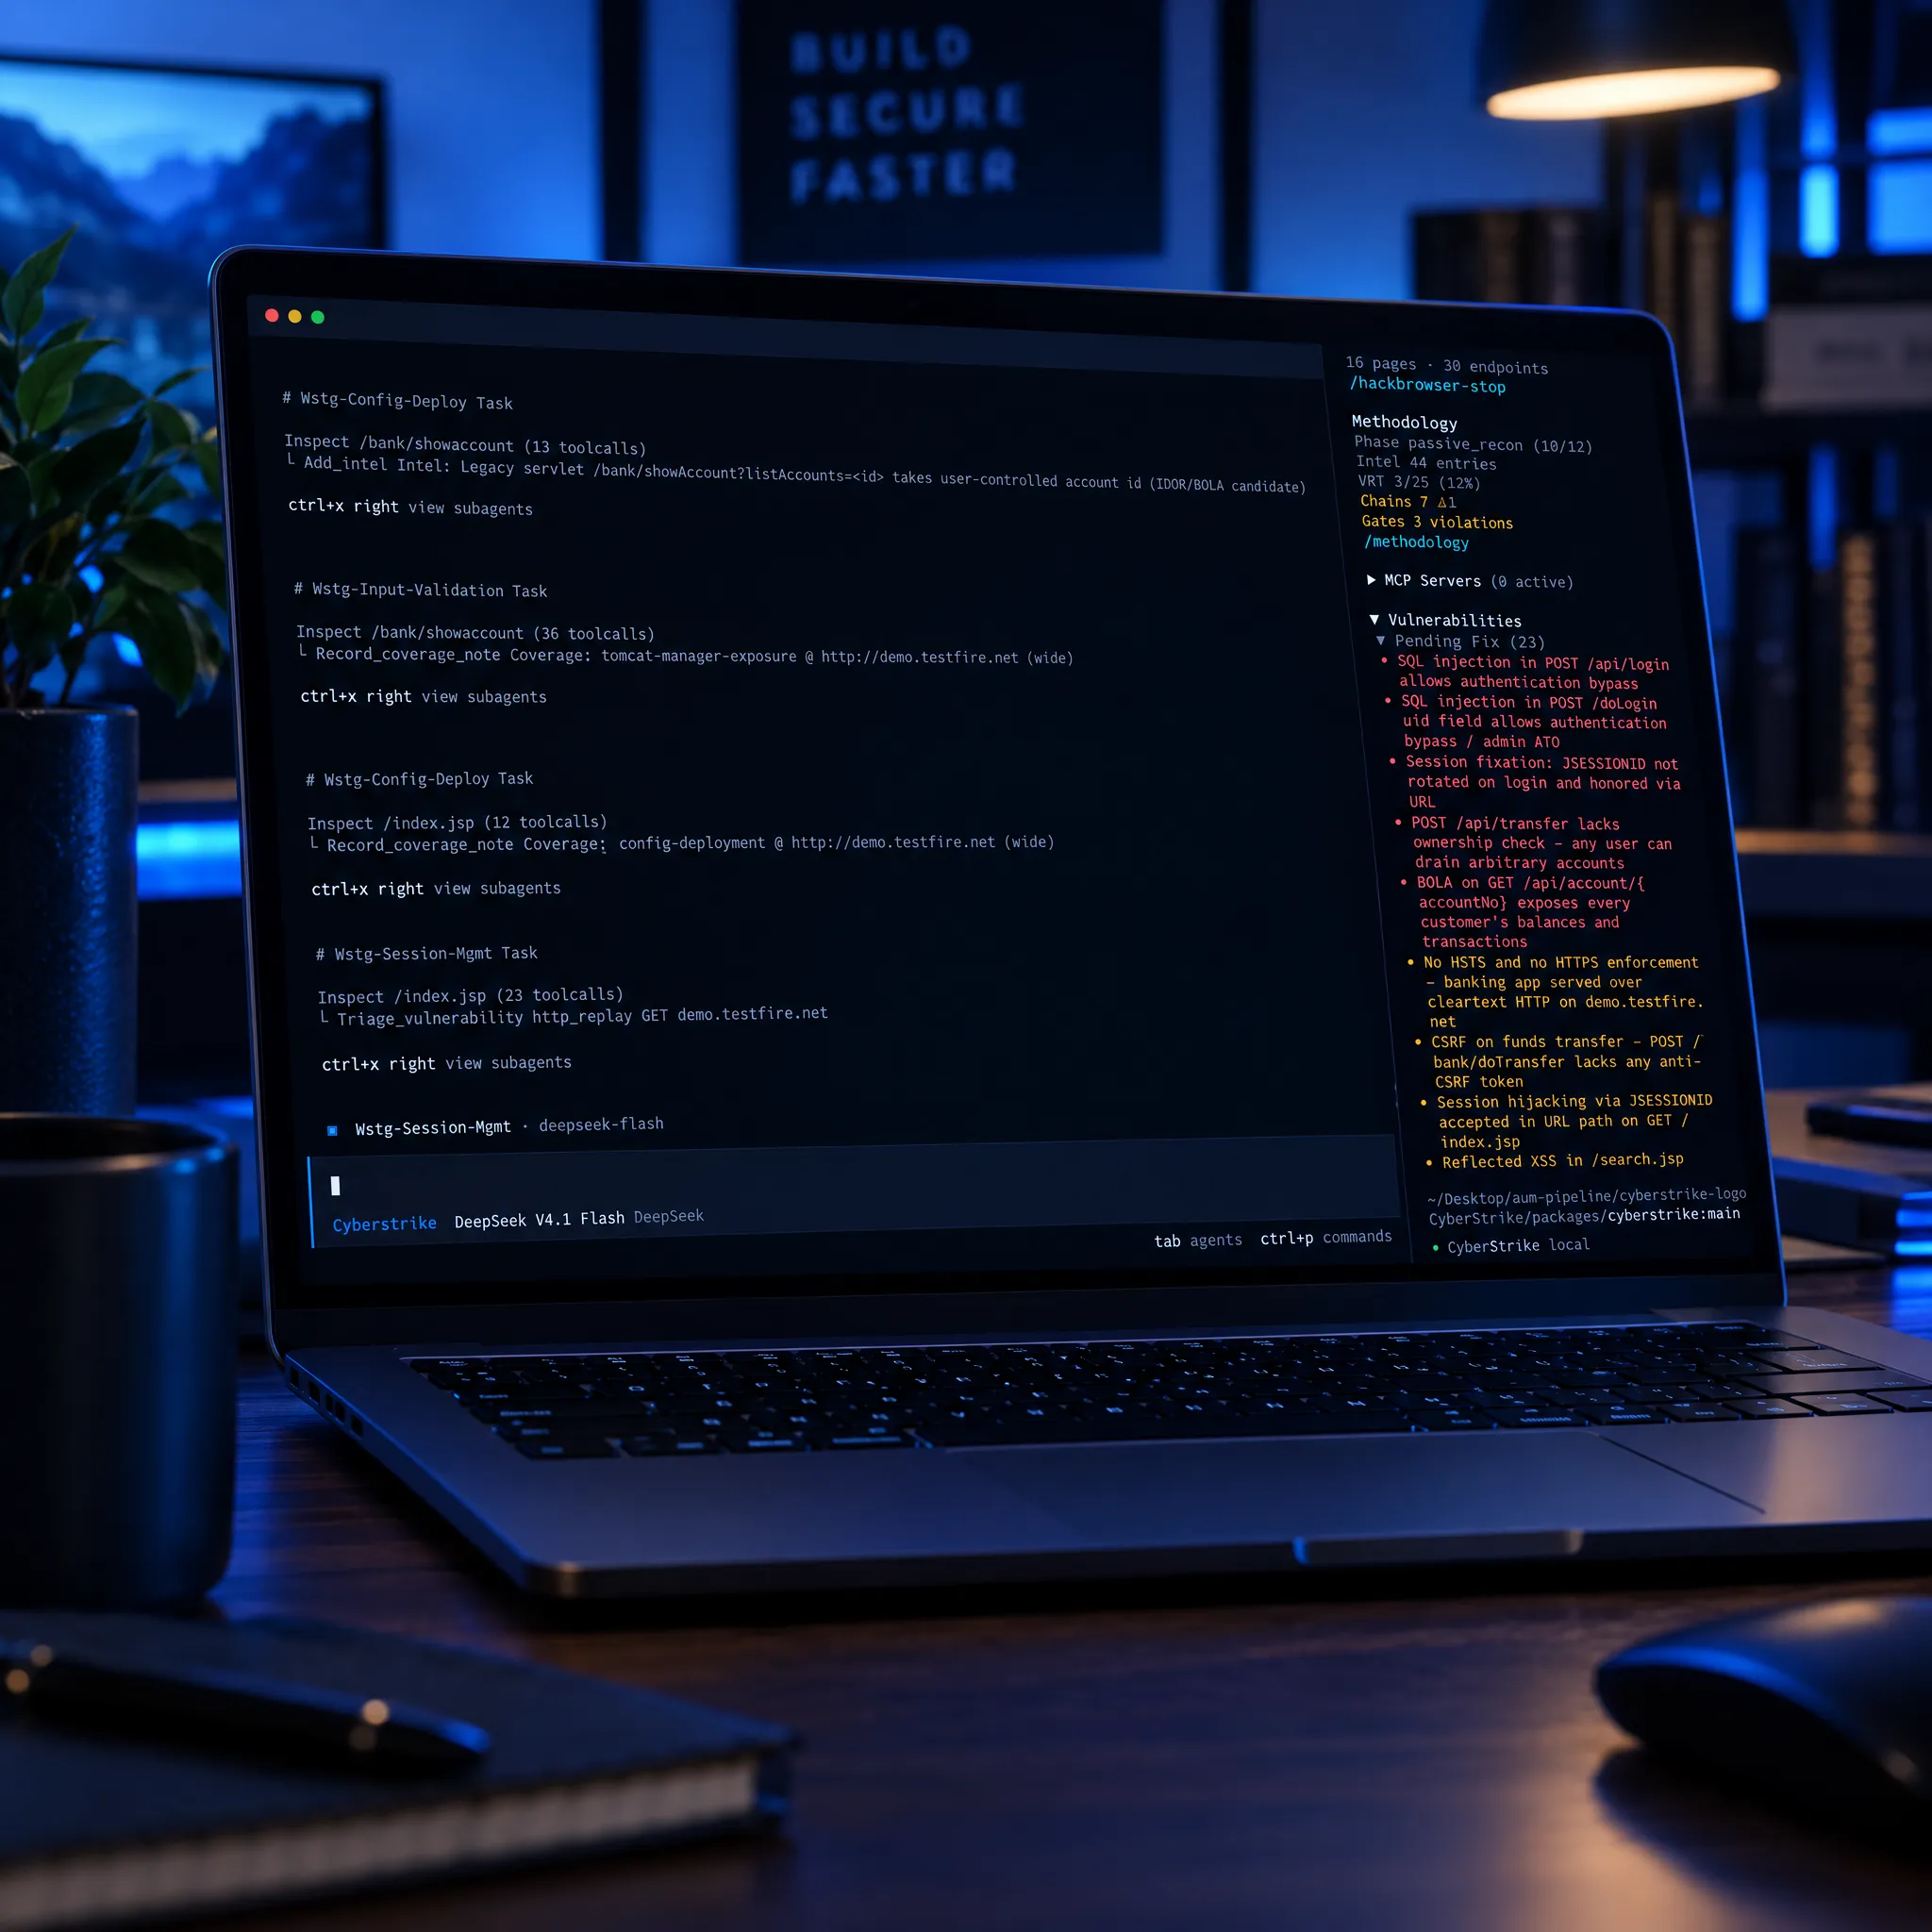
CyberStrike अलग-थलग फाइंडिंग पर नहीं रुकता। इसके एजेंट कमज़ोरियों को वैसे ही जोड़ते हैं जैसे एक असली हमलावर, एक उजागर एंडपॉइंट से पूरे अकाउंट टेकओवर तक बढ़ाते हुए, और हर कदम को एक काम करते प्रूफ ऑफ़ कॉन्सेप्ट से साबित करते हैं।
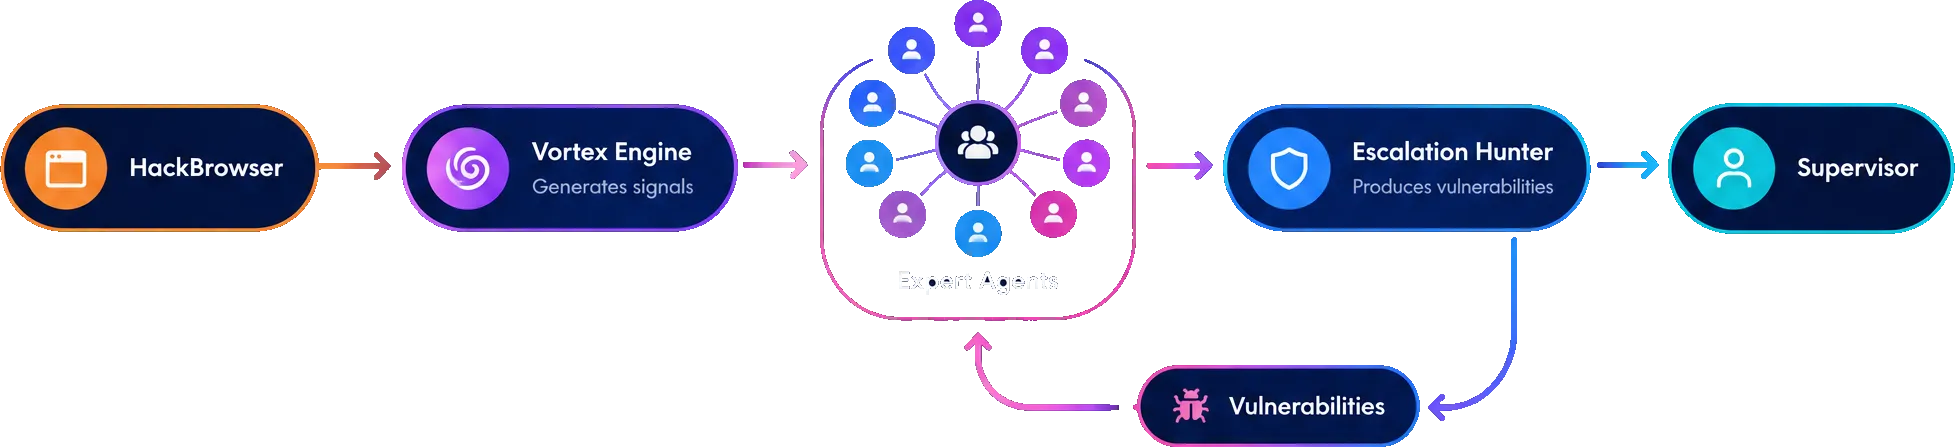
एक CyberStrike रन कैसे काम करता है
Hack Browser लक्ष्य को चलाता और मैप करता है, Vortex इंजन कच्चे ट्रैफ़िक को सिग्नल में बदलता है, और विशेषज्ञ एजेंटों की एक टीम पूरी OWASP WSTG पद्धति चलाती है। एक एस्केलेशन हंटर उनकी फाइंडिंग को असली, शोषण-योग्य वल्नरेबिलिटी में जोड़ता है, गहरी टेस्टिंग के लिए वापस लूप करते हुए जब तक एक मानव सुपरवाइज़र हस्ताक्षर न कर दे।
अनुपालन
मानव-नेतृत्व वाला भरोसा, मशीन की गति से
हर एंगेजमेंट एक ऑडिट-तैयार रिपोर्ट के साथ समाप्त होता है, जिस पर एक प्रमाणित पेनटेस्टर हस्ताक्षर करता है, और जो उन फ़्रेमवर्क को पूरा करने के लिए बनाई गई है जिनके लिए आपके ऑडिटर आपको जवाबदेह ठहराते हैं।






