
ログインの先、 ビジネスロジックへ
CyberStrike は実際のブラウザセッションを認証とアプリフローに通し、完全な OWASP WSTG 手法を実行し、すべての指摘を悪用可能と証明します。チームは Web・内部アプリの本当のリスクに動けます。スキャナーのノイズではなく。
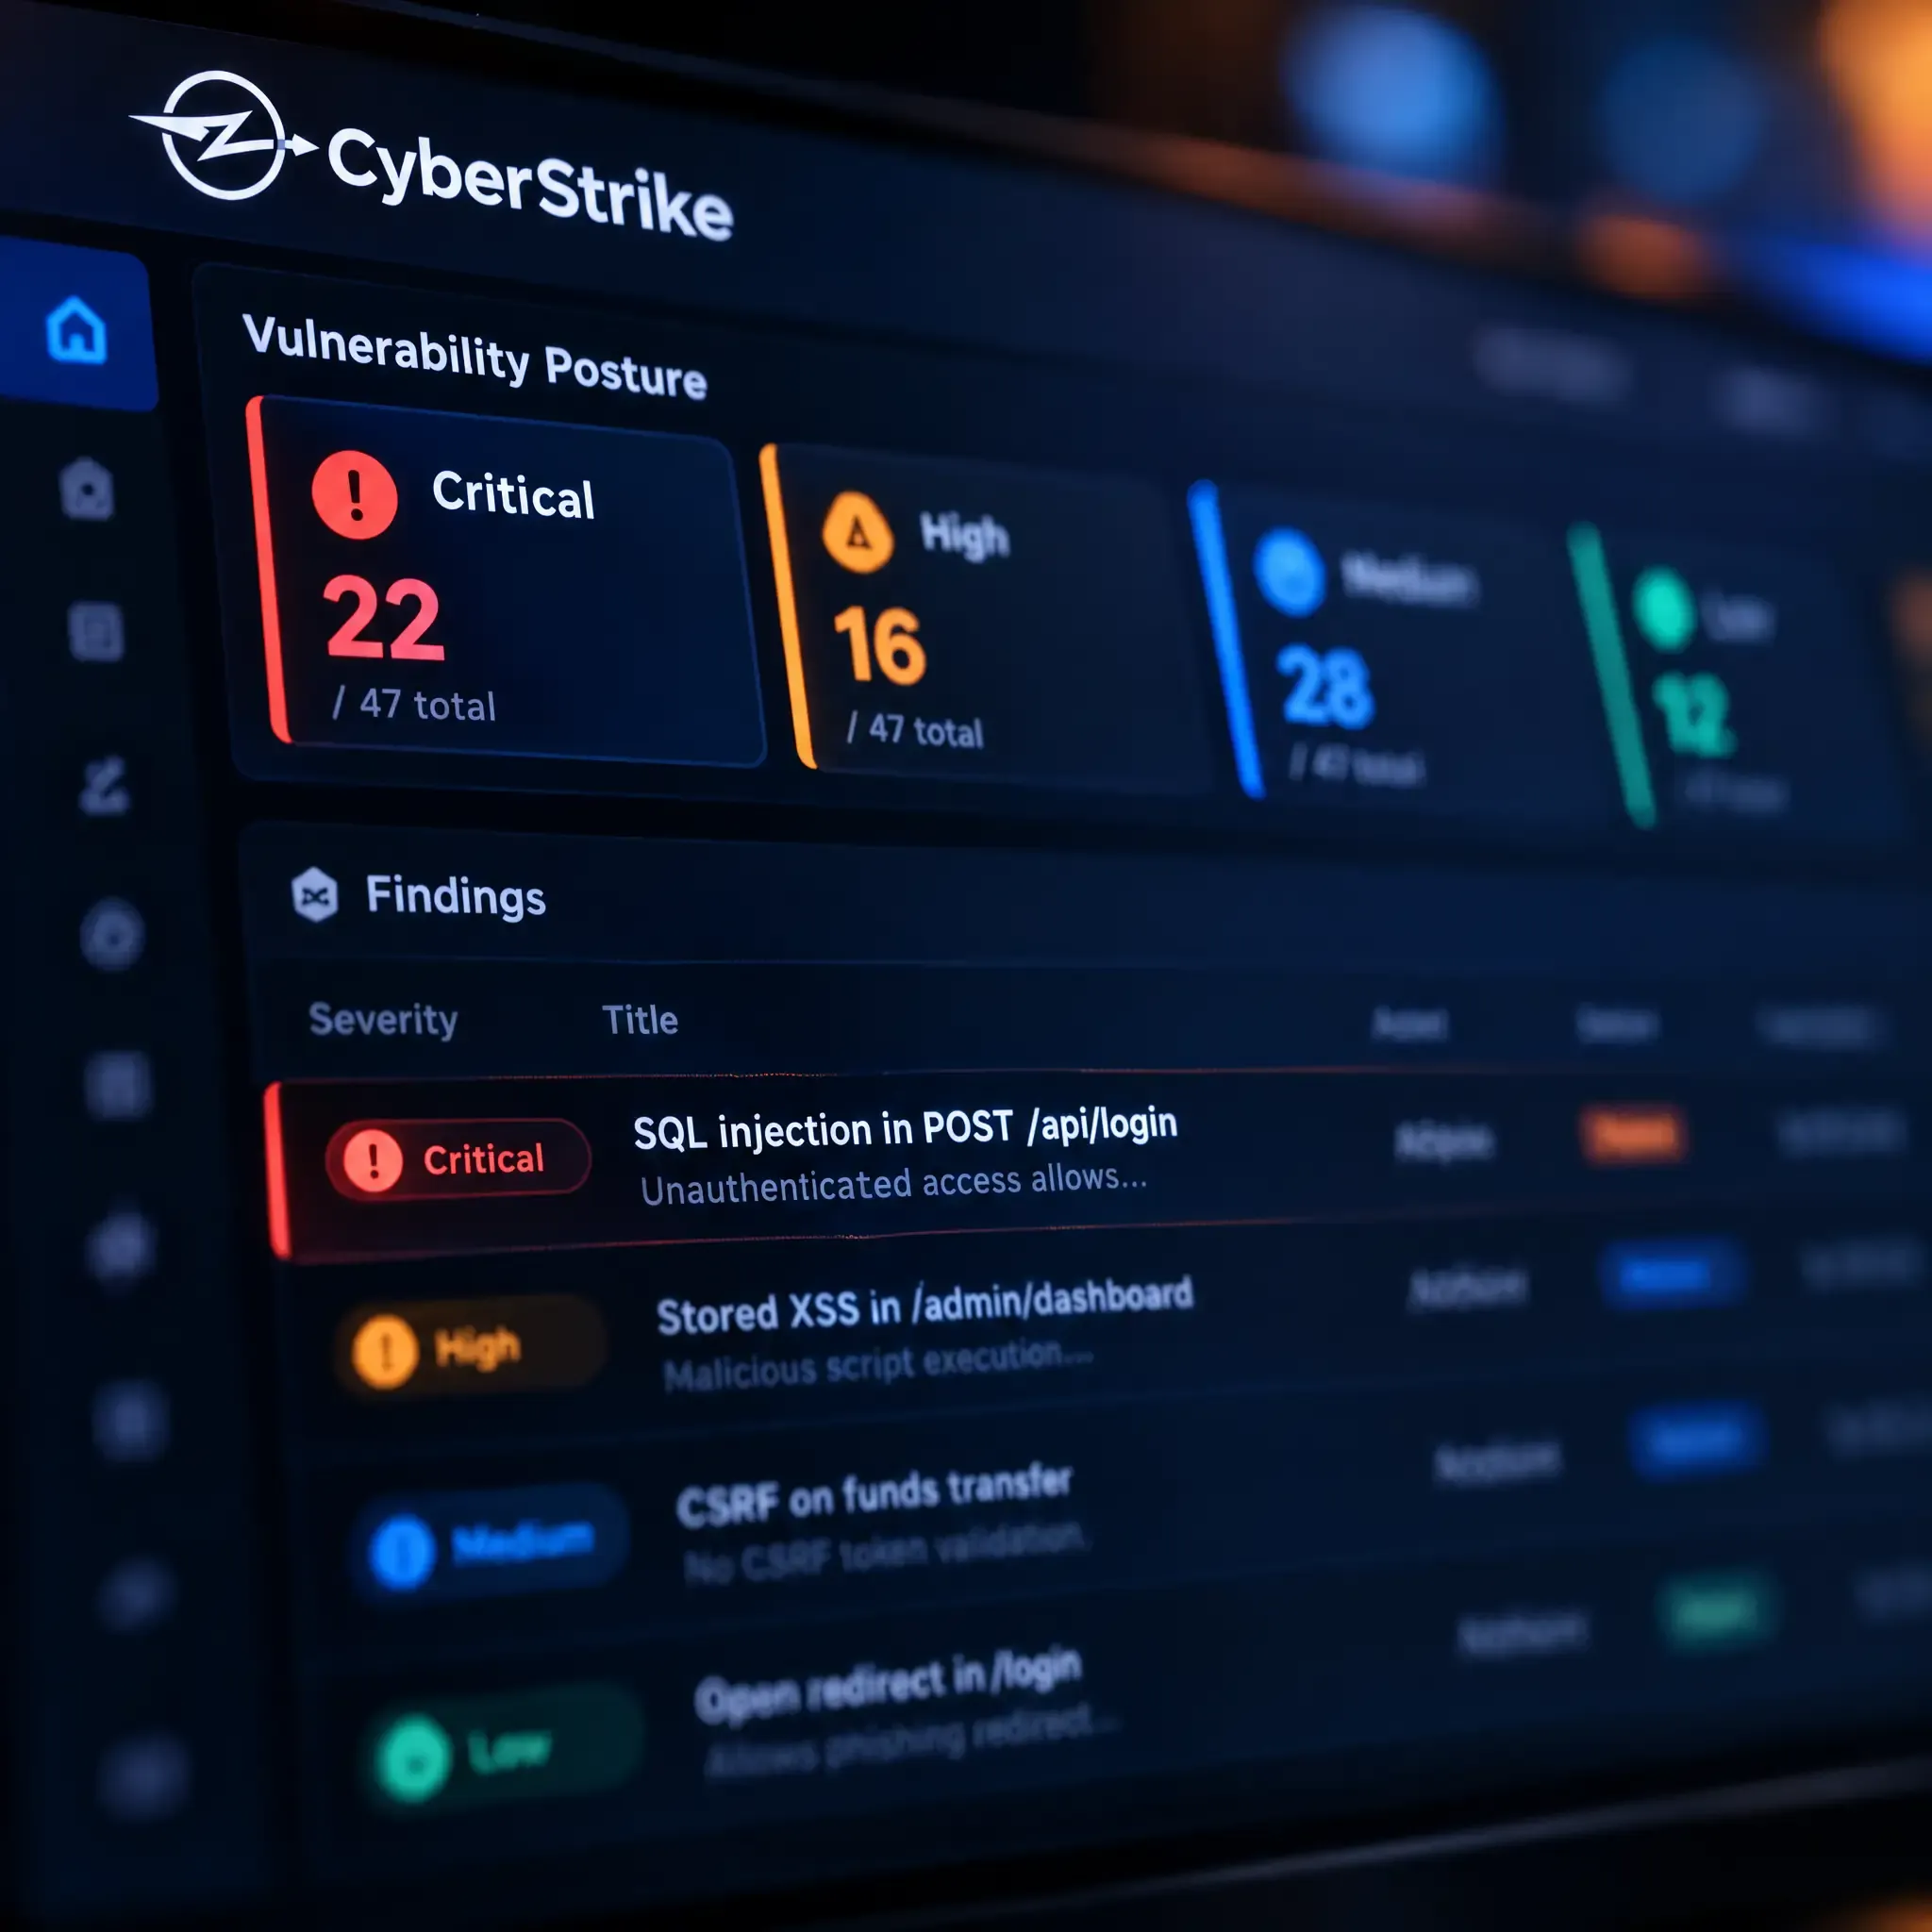
一つのプラットフォーム。 重要なすべての攻撃チェーン。
一つの弱いエンドポイントから アカウント乗っ取りへ
CyberStrike は孤立した指摘で止まりません。そのエージェントは本物の攻撃者のように弱点を連鎖させ、露出したエンドポイントから完全なアカウント乗っ取りへとエスカレートし、各ステップを動作する概念実証で証明します。
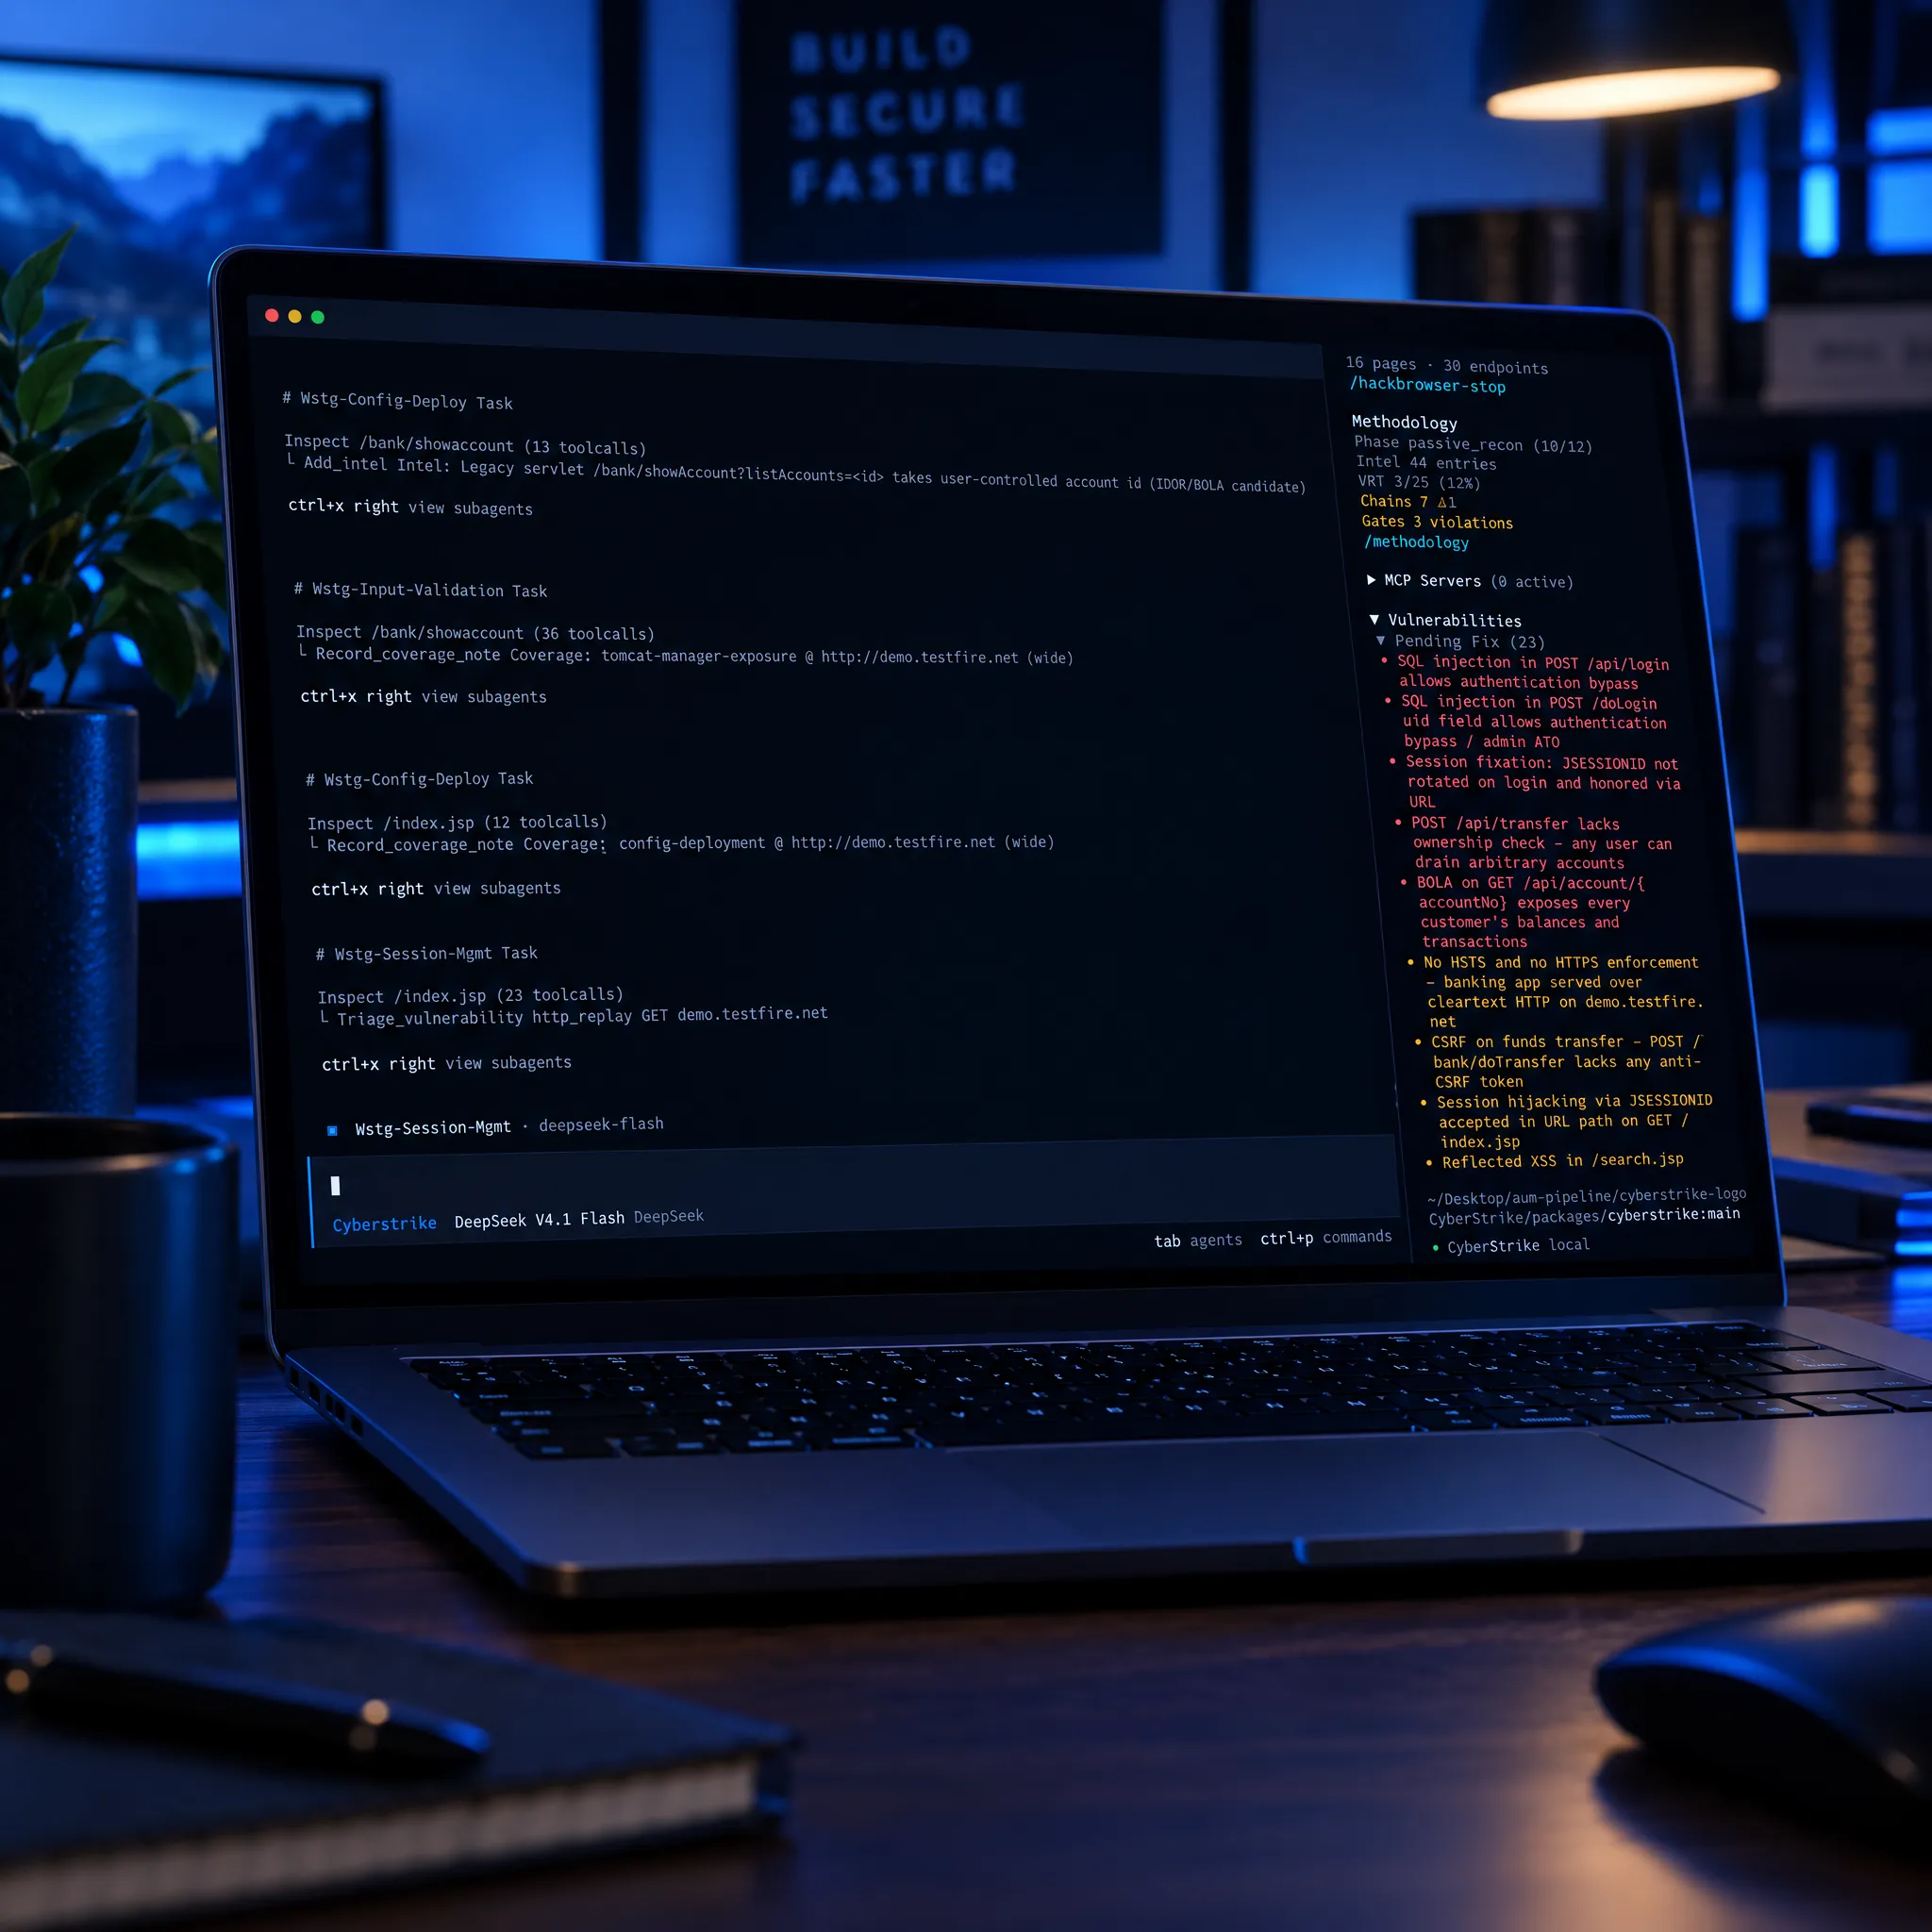
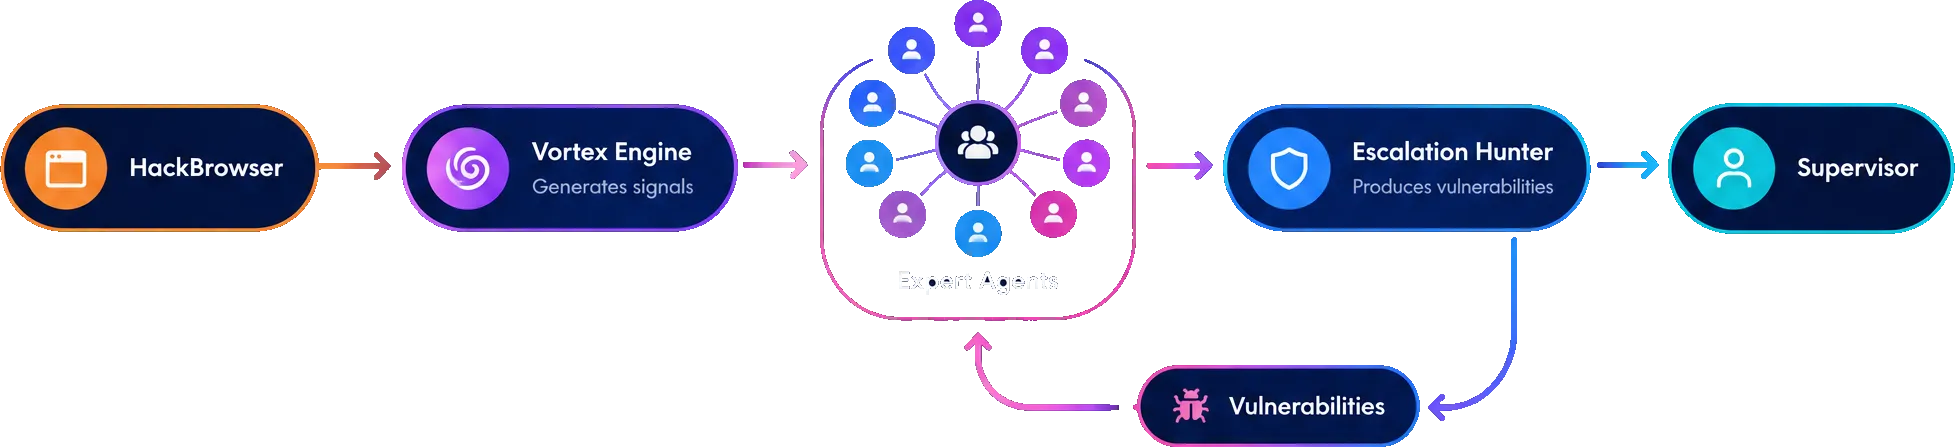
CyberStrike の実行の仕組み
Hack Browser がターゲットを操作・マッピングし、Vortex エンジンが生トラフィックをシグナルに変え、専門エージェントのチームが完全な OWASP WSTG 手法を実行します。エスカレーションハンターがその指摘を本物で悪用可能な脆弱性に連鎖させ、人間のスーパーバイザーが承認するまで、より深いテストへとループバックします。
コンプライアンス
人間主導の信頼を、 マシンの速度で
すべての実施は、認定ペンテスターが署名する監査対応レポートで終わり、監査人が求めるフレームワークを満たすよう構築されています。






