
Dépassez le login, entrez dans la logique métier
CyberStrike pilote de vraies sessions de navigateur à travers vos flux d'authentification et d'application, déroule toute la méthodologie OWASP WSTG et prouve chaque finding exploitable, pour que votre équipe agisse sur le risque réel dans les applications web et internes, pas sur le bruit des scanners.
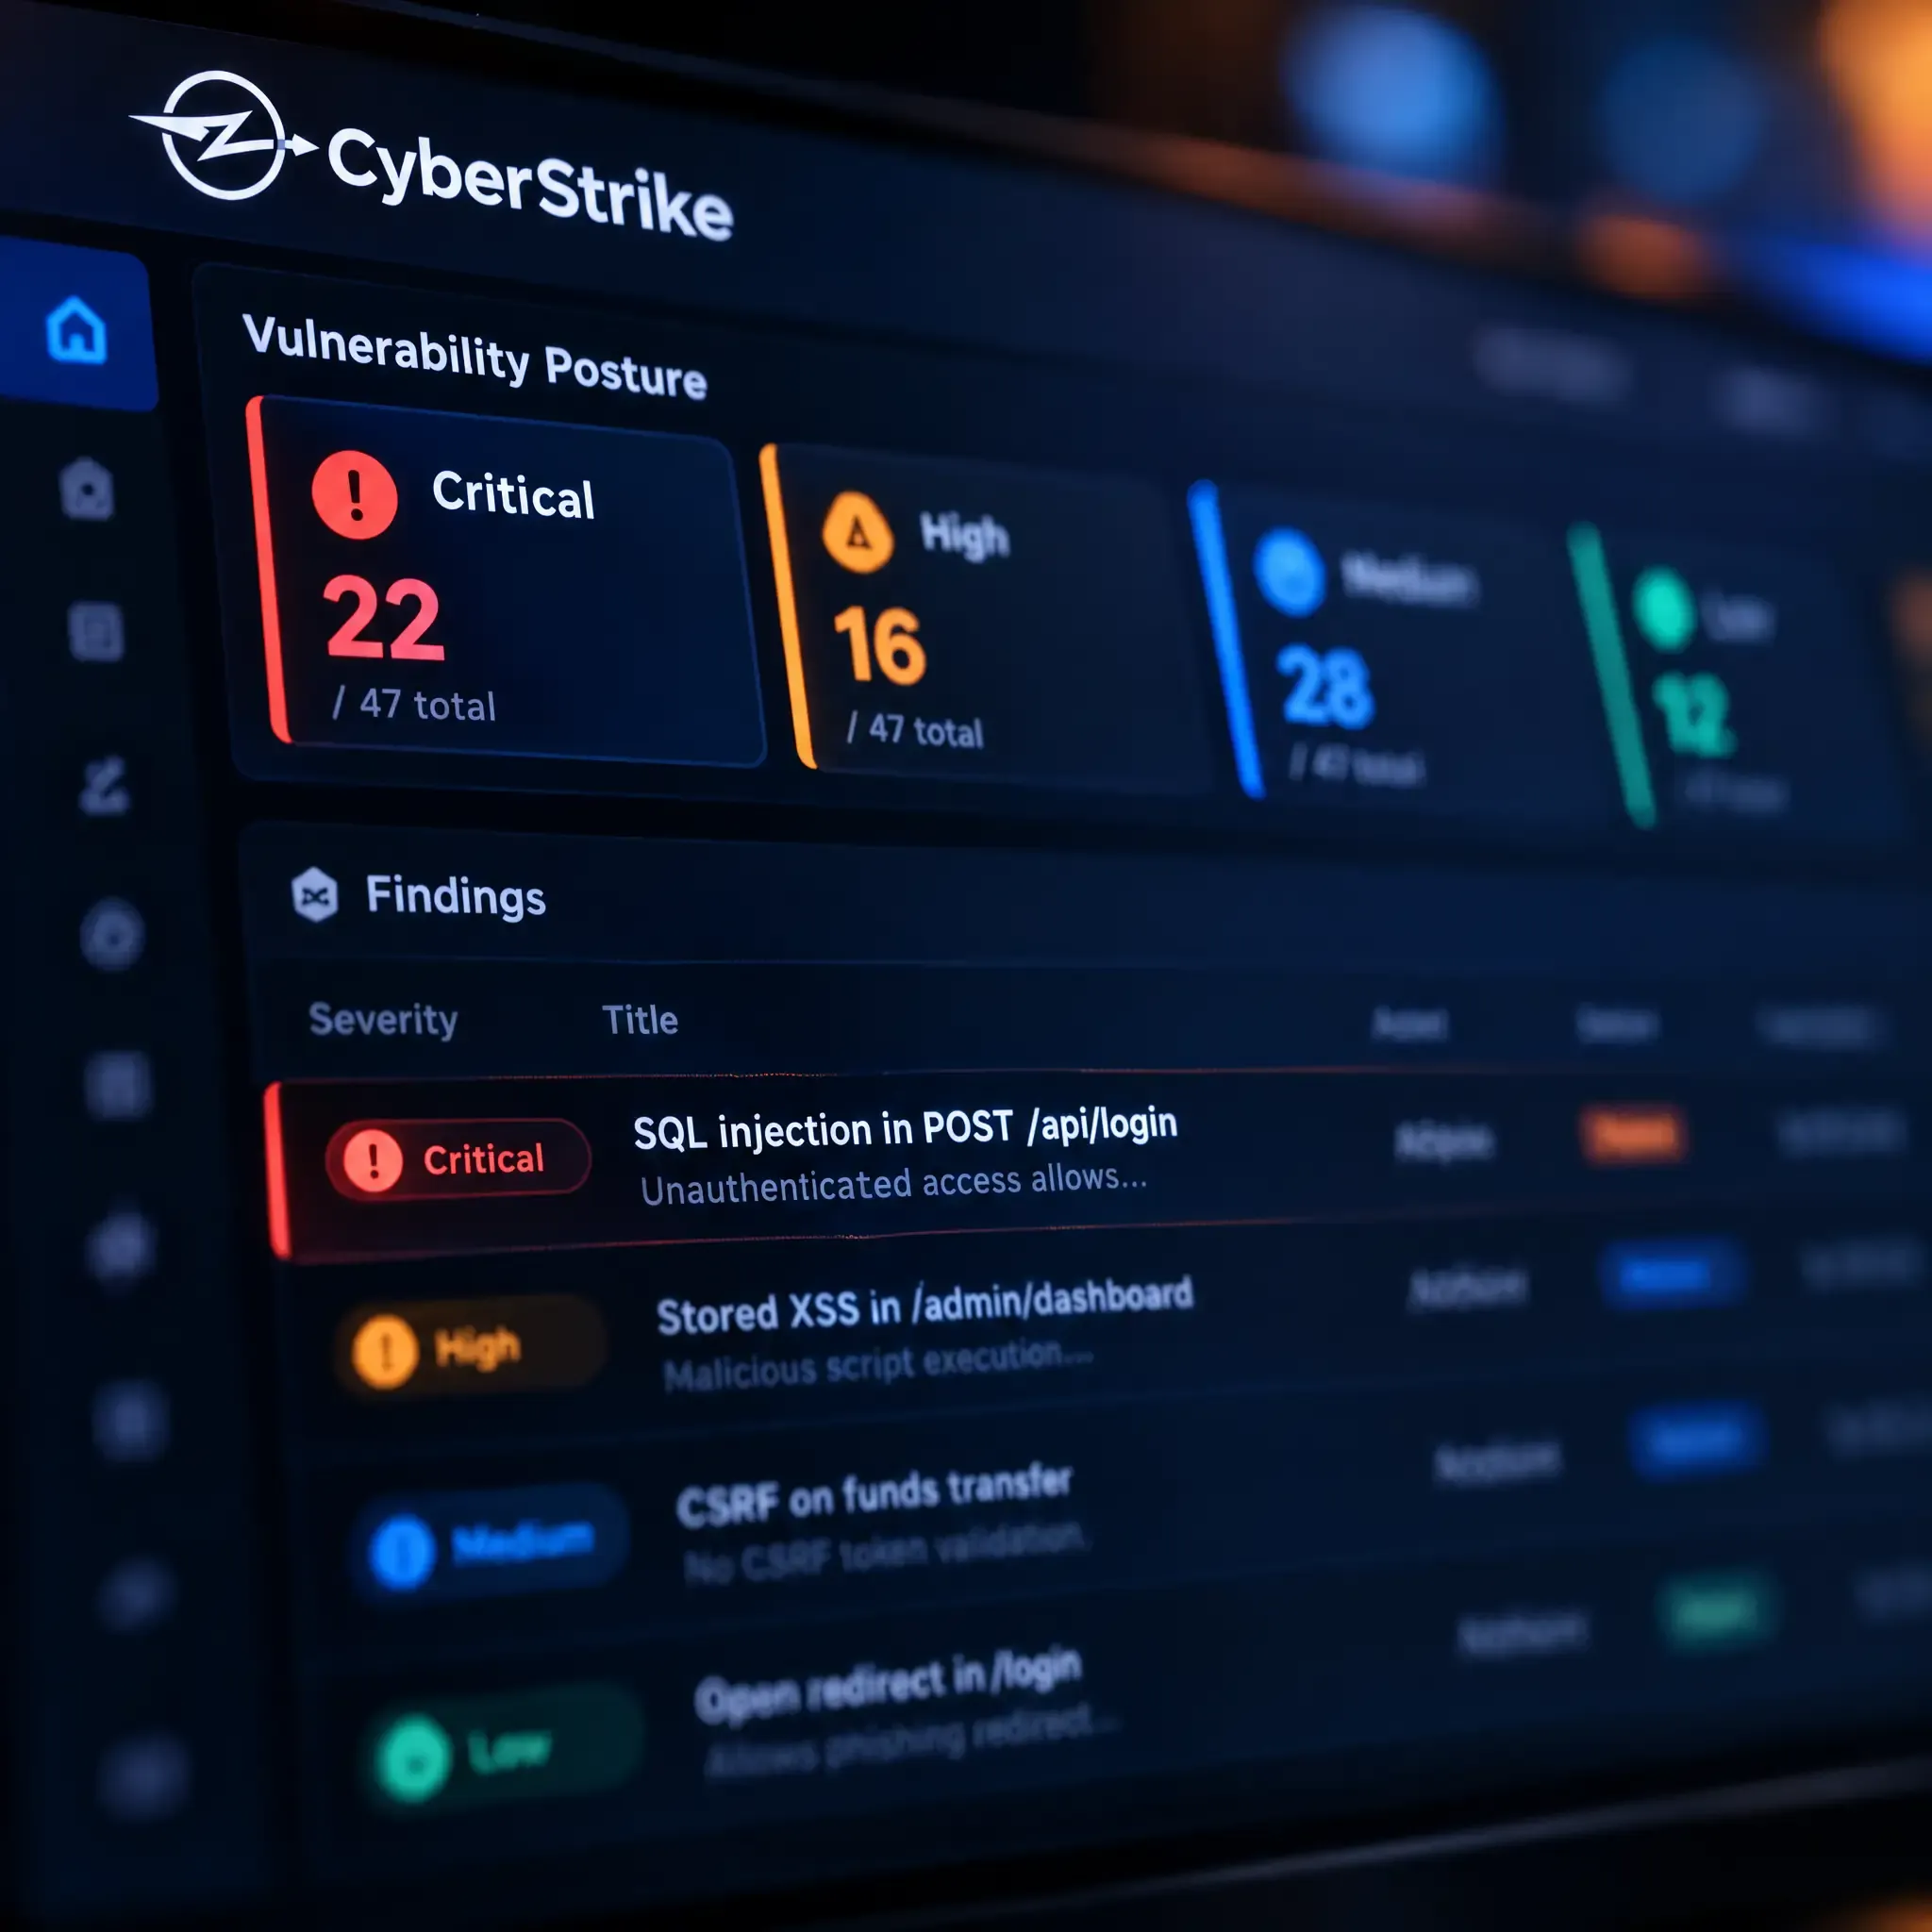
Une seule plateforme. Chaque chaîne d'attaque qui compte.
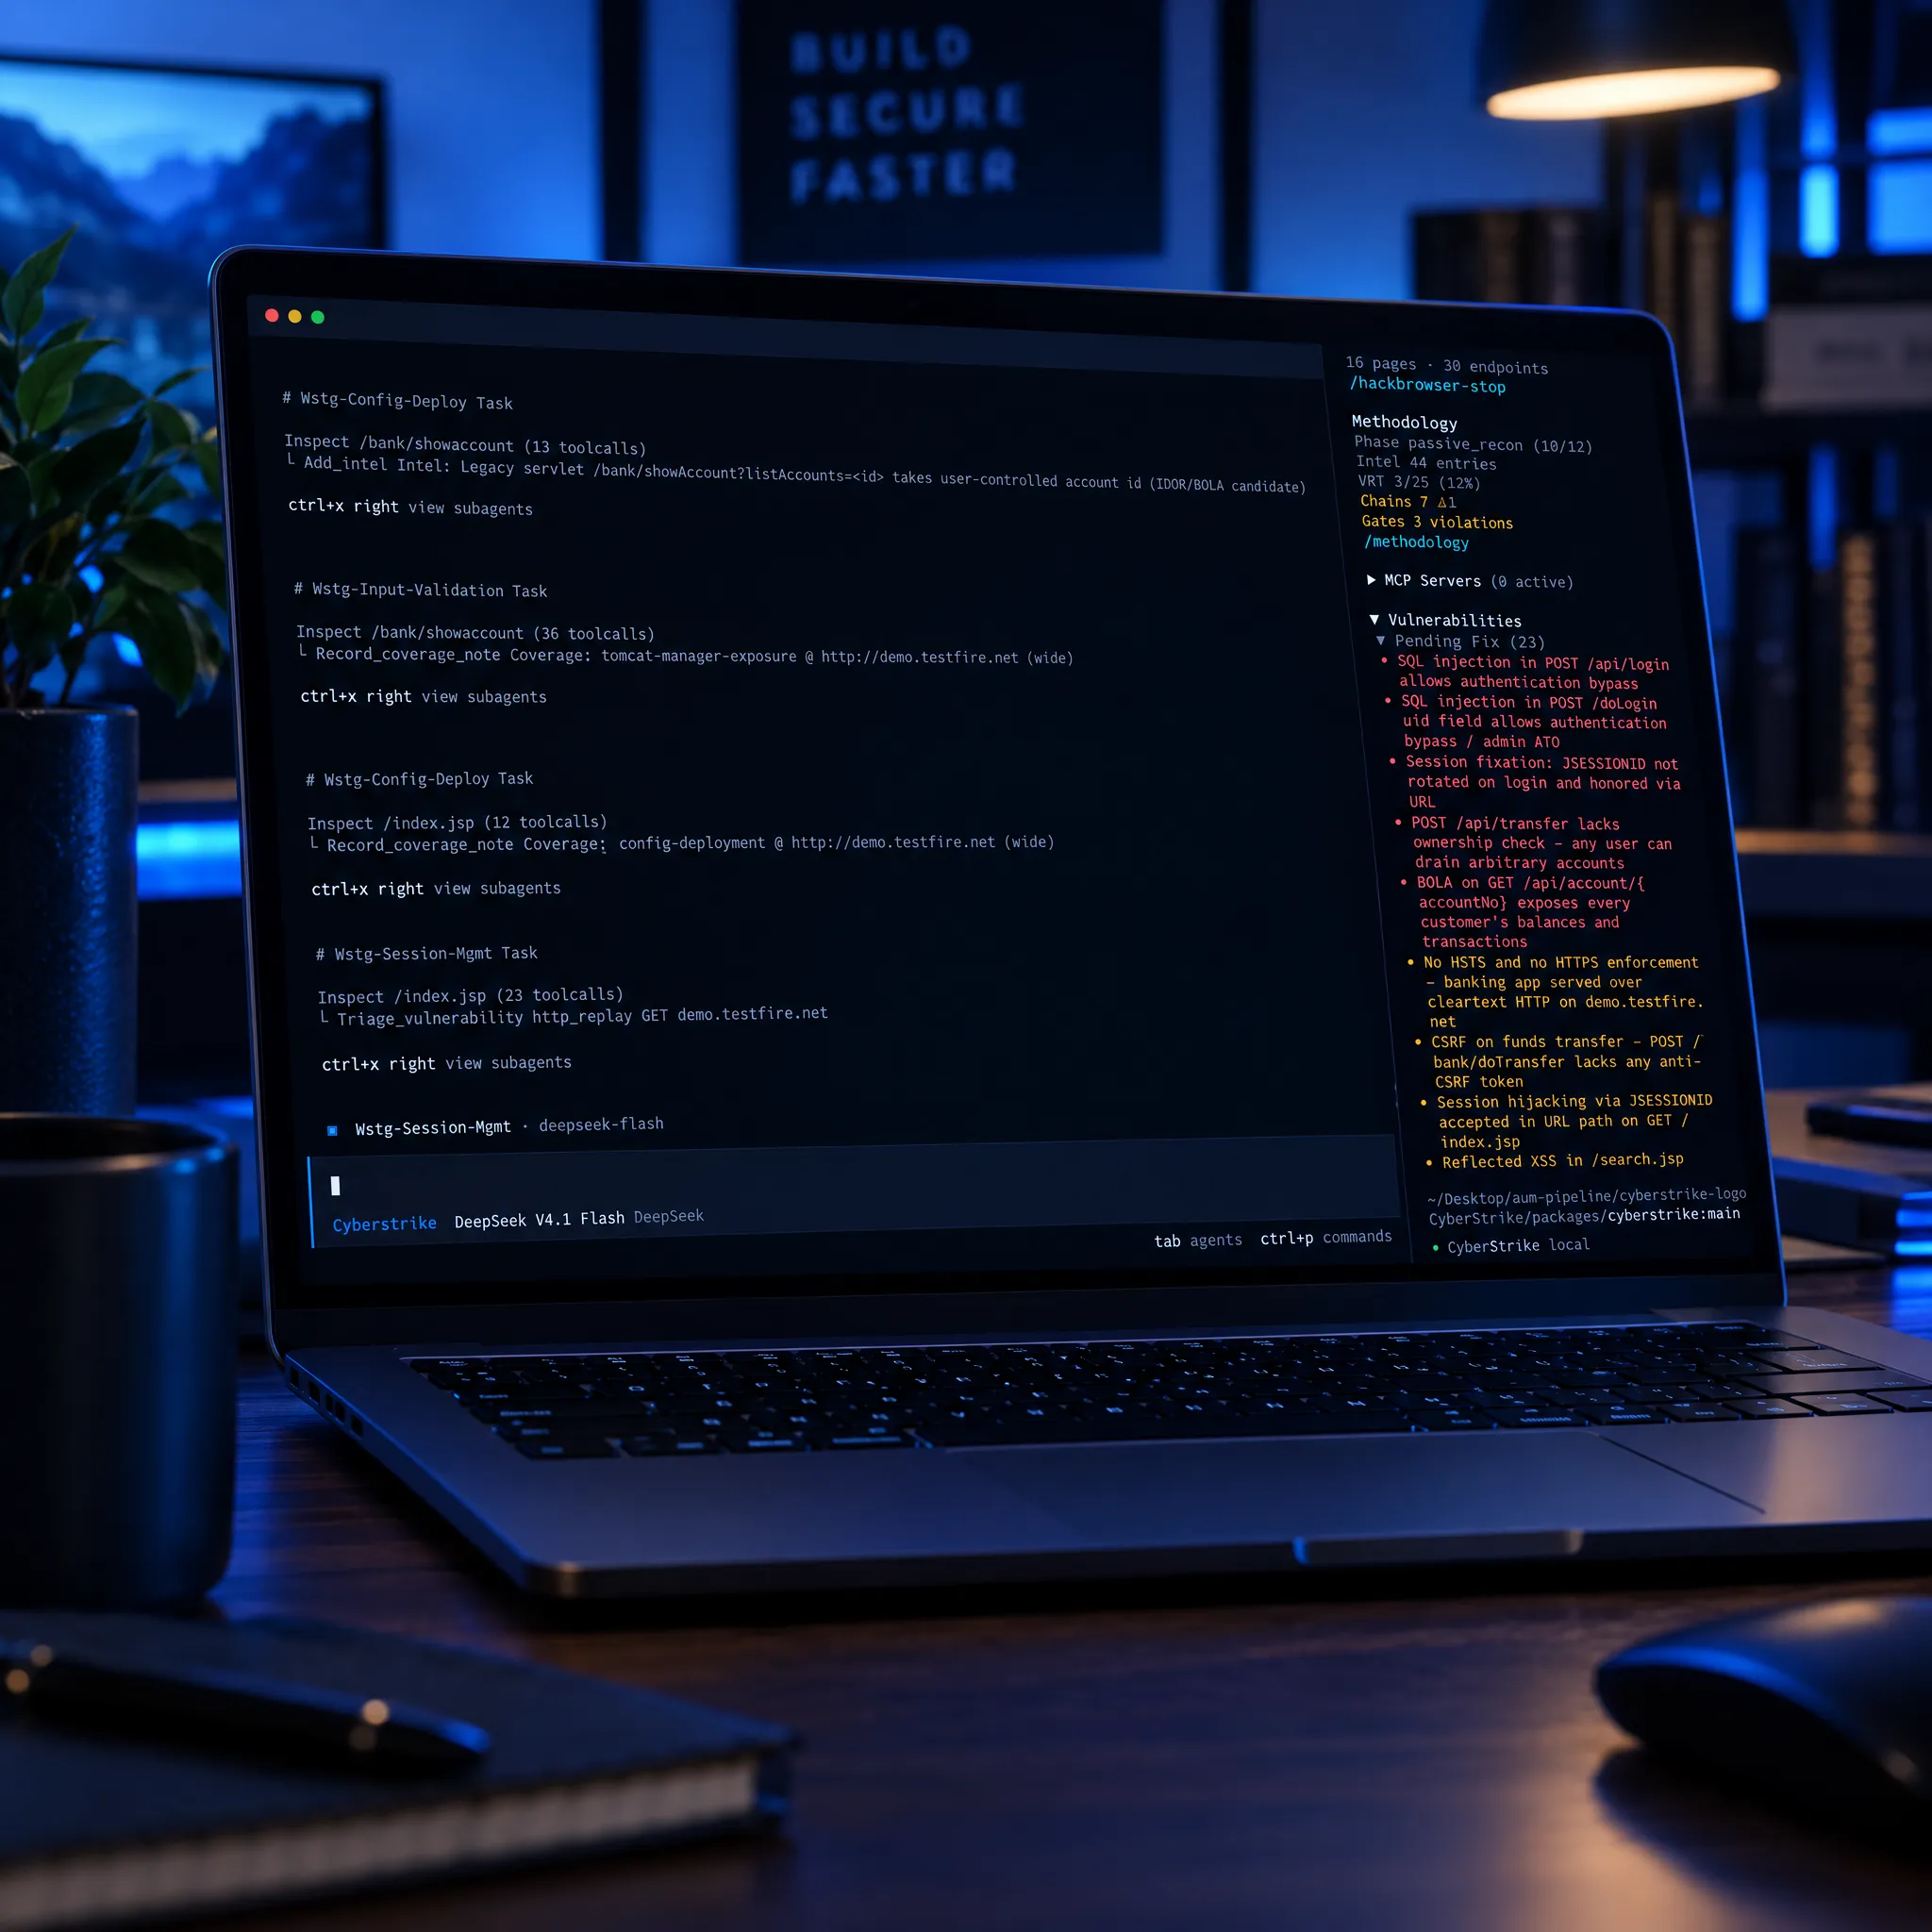
D'un endpoint faible à la prise de contrôle de compte
CyberStrike ne s'arrête pas à des findings isolés. Ses agents enchaînent les faiblesses comme le ferait un vrai attaquant, en escaladant d'un endpoint exposé à une prise de contrôle complète du compte, et prouvent chaque étape par une preuve de concept fonctionnelle.
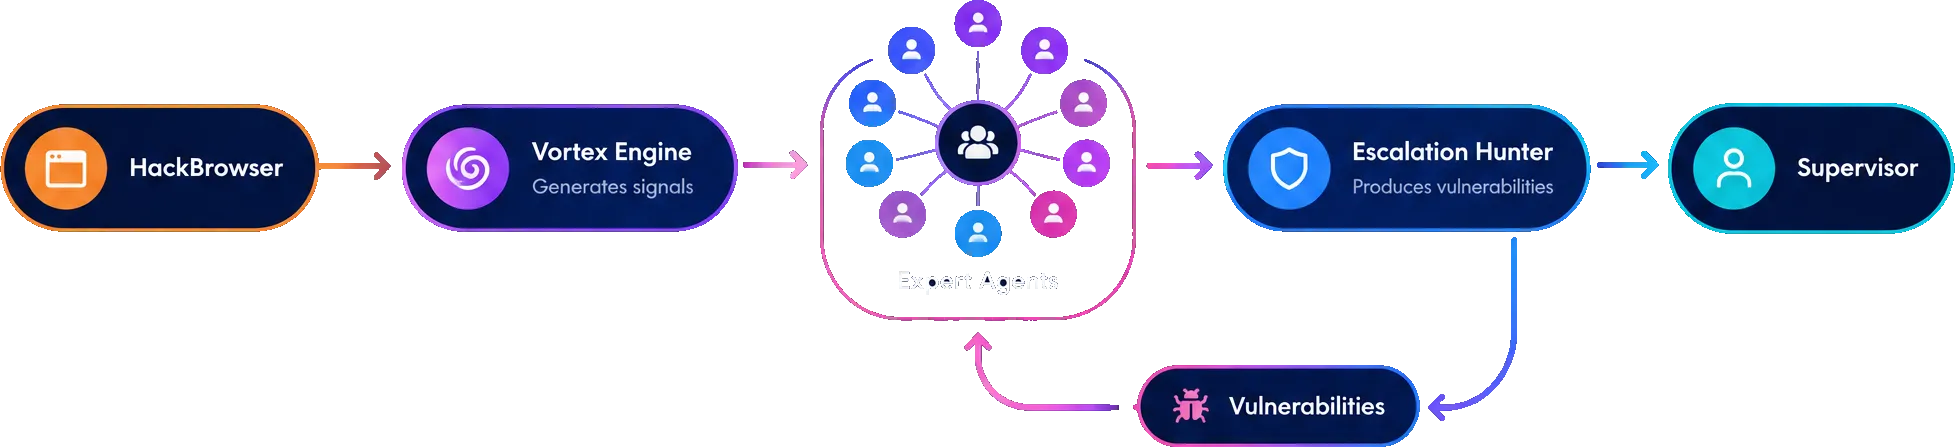
Comment se déroule une exécution CyberStrike
Hack Browser pilote et cartographie la cible, le moteur Vortex transforme le trafic brut en signal, et une équipe d'agents experts déroule toute la méthodologie OWASP WSTG. Un escalation hunter enchaîne leurs findings en vulnérabilités réelles et exploitables, en bouclant pour un test plus profond jusqu'à ce qu'un superviseur humain valide.
Conformité
Confiance pilotée par l'humain, à la vitesse de la machine
Chaque mission se termine par un rapport prêt pour l'audit, signé par un pentester certifié, et conçu pour répondre aux référentiels auxquels vos auditeurs vous soumettent.






