
За логин, в бизнес-логику
CyberStrike ведёт реальные сессии браузера через ваши потоки аутентификации и приложения, выполняет полную методологию OWASP WSTG и доказывает эксплуатируемость каждой находки, так что ваша команда действует по реальному риску в веб- и внутренних приложениях, а не по шуму сканеров.
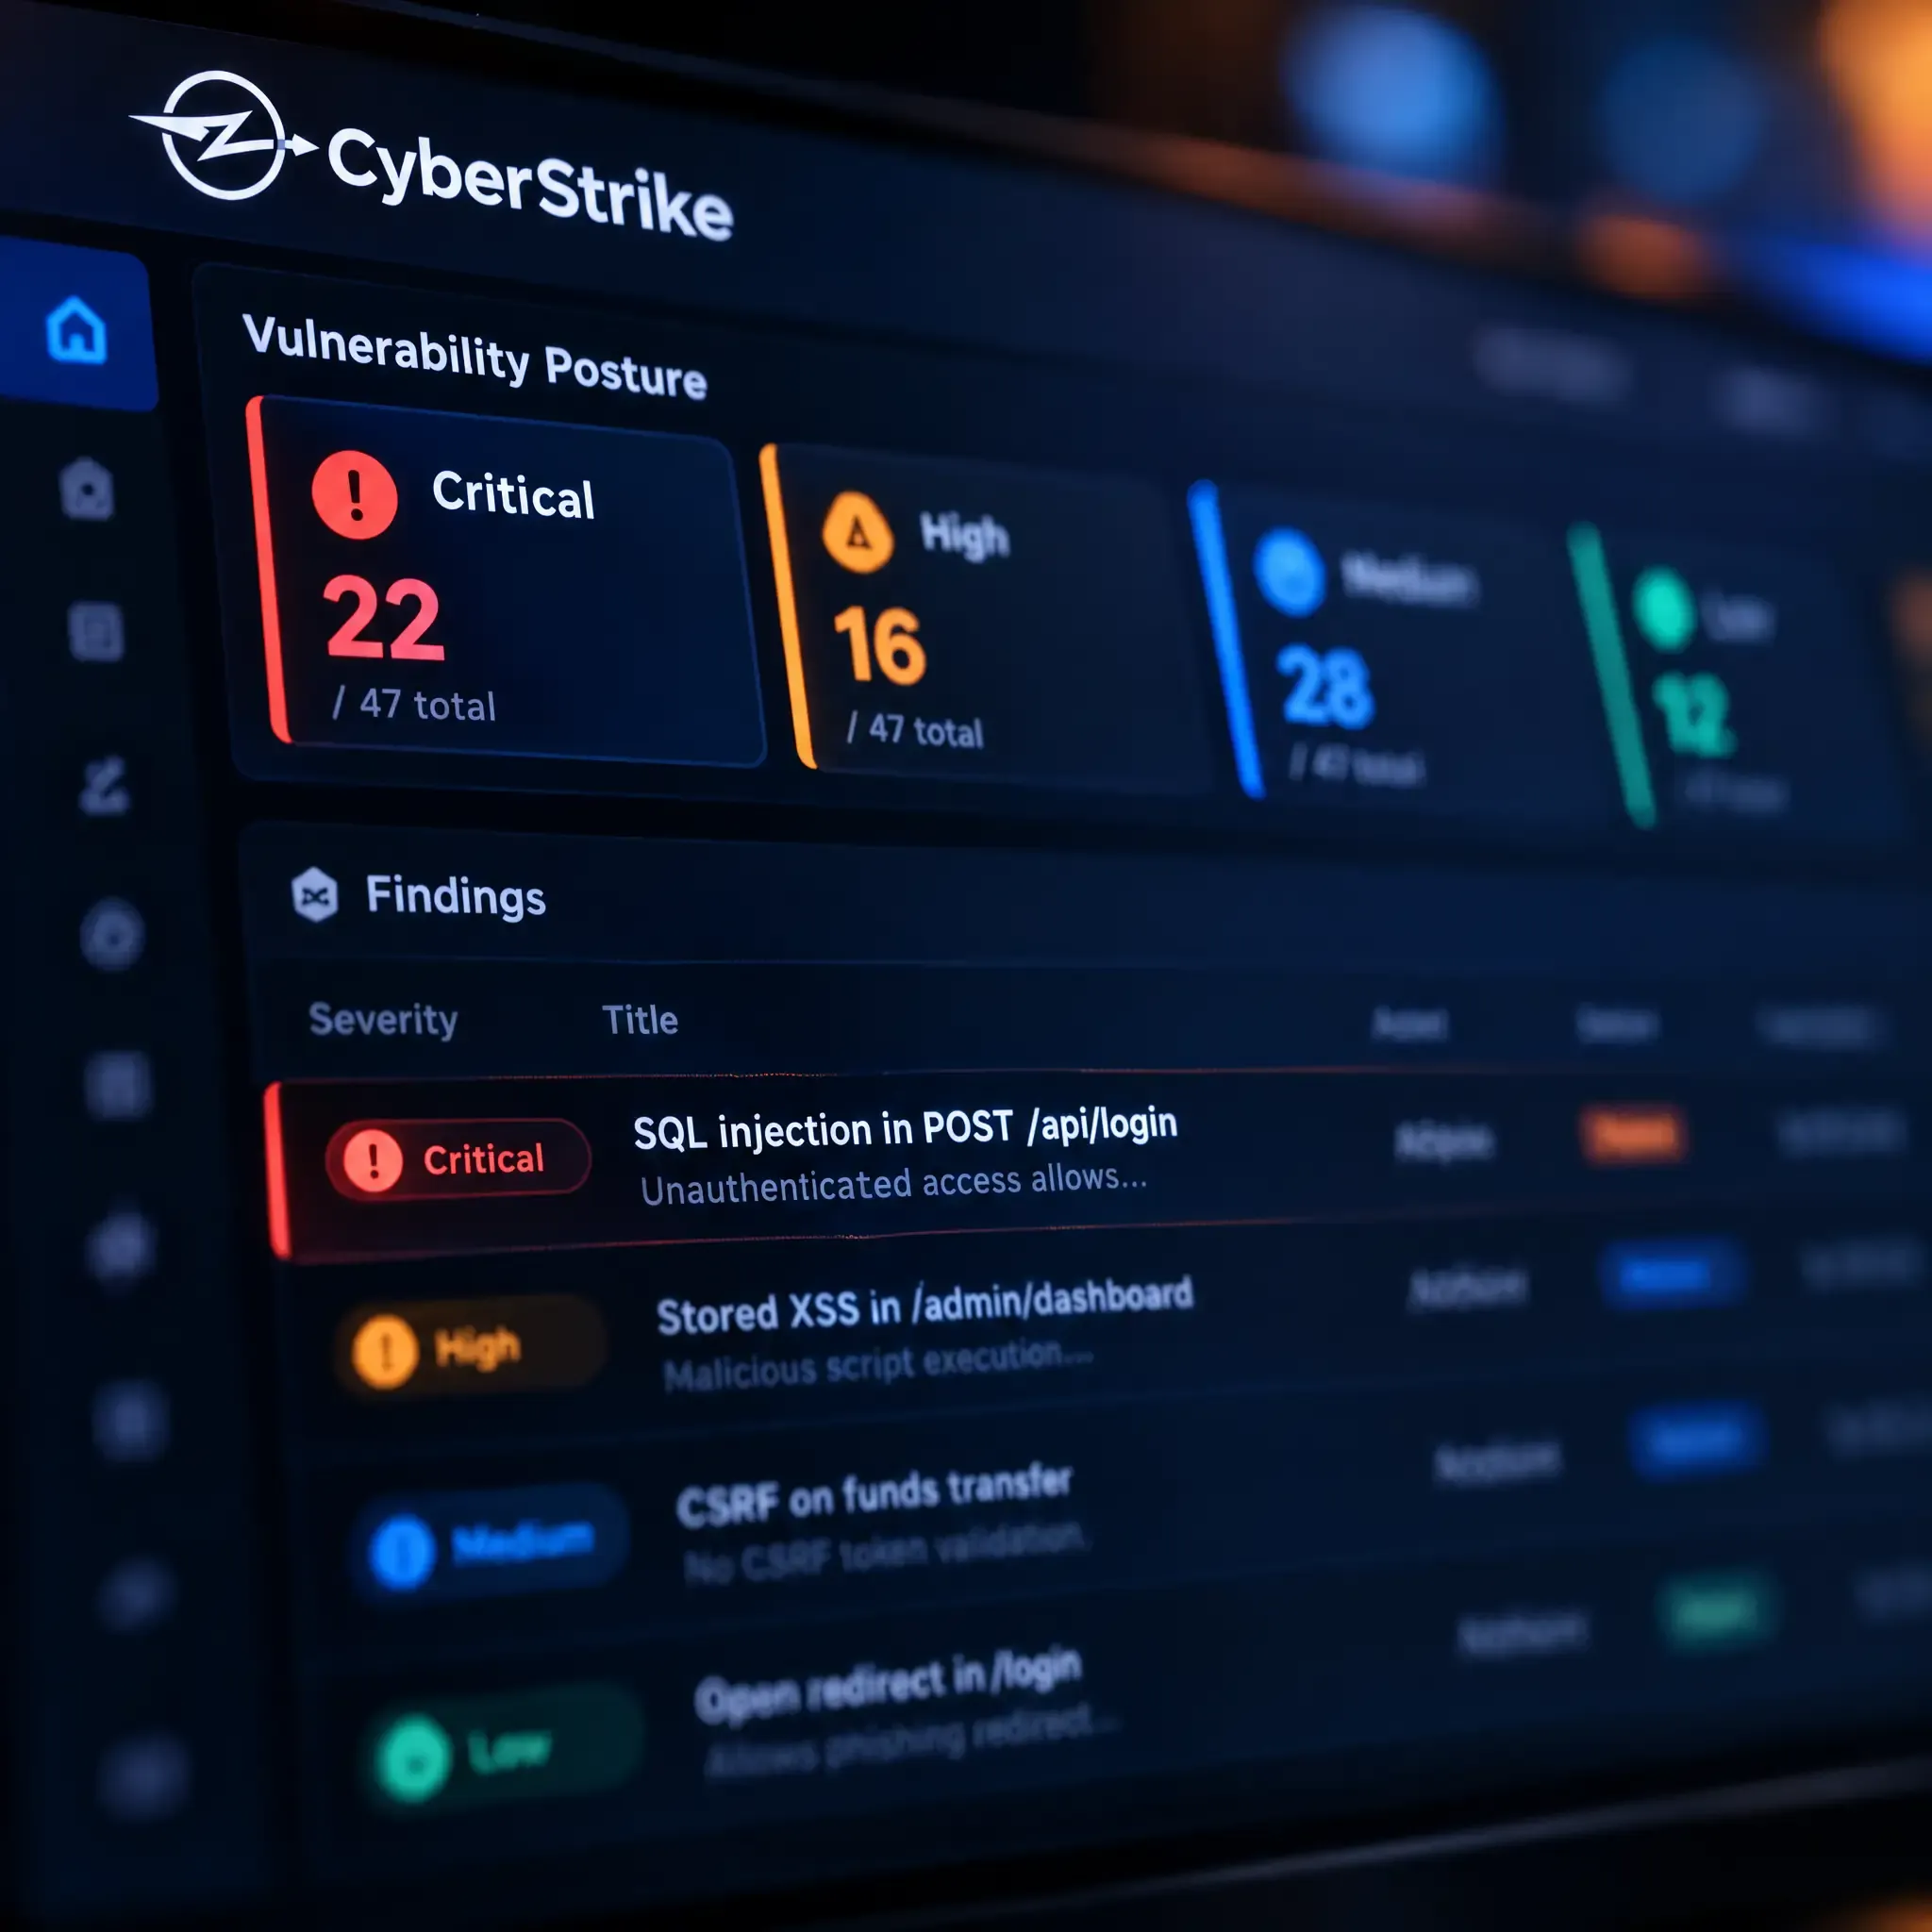
Одна платформа. Каждая значимая цепочка атаки.
От одного слабого эндпоинта до захвата аккаунта
CyberStrike не останавливается на изолированных находках. Его агенты связывают слабости так, как это сделал бы настоящий атакующий, эскалируя от открытого эндпоинта до полного захвата аккаунта, и доказывают каждый шаг рабочим proof of concept.
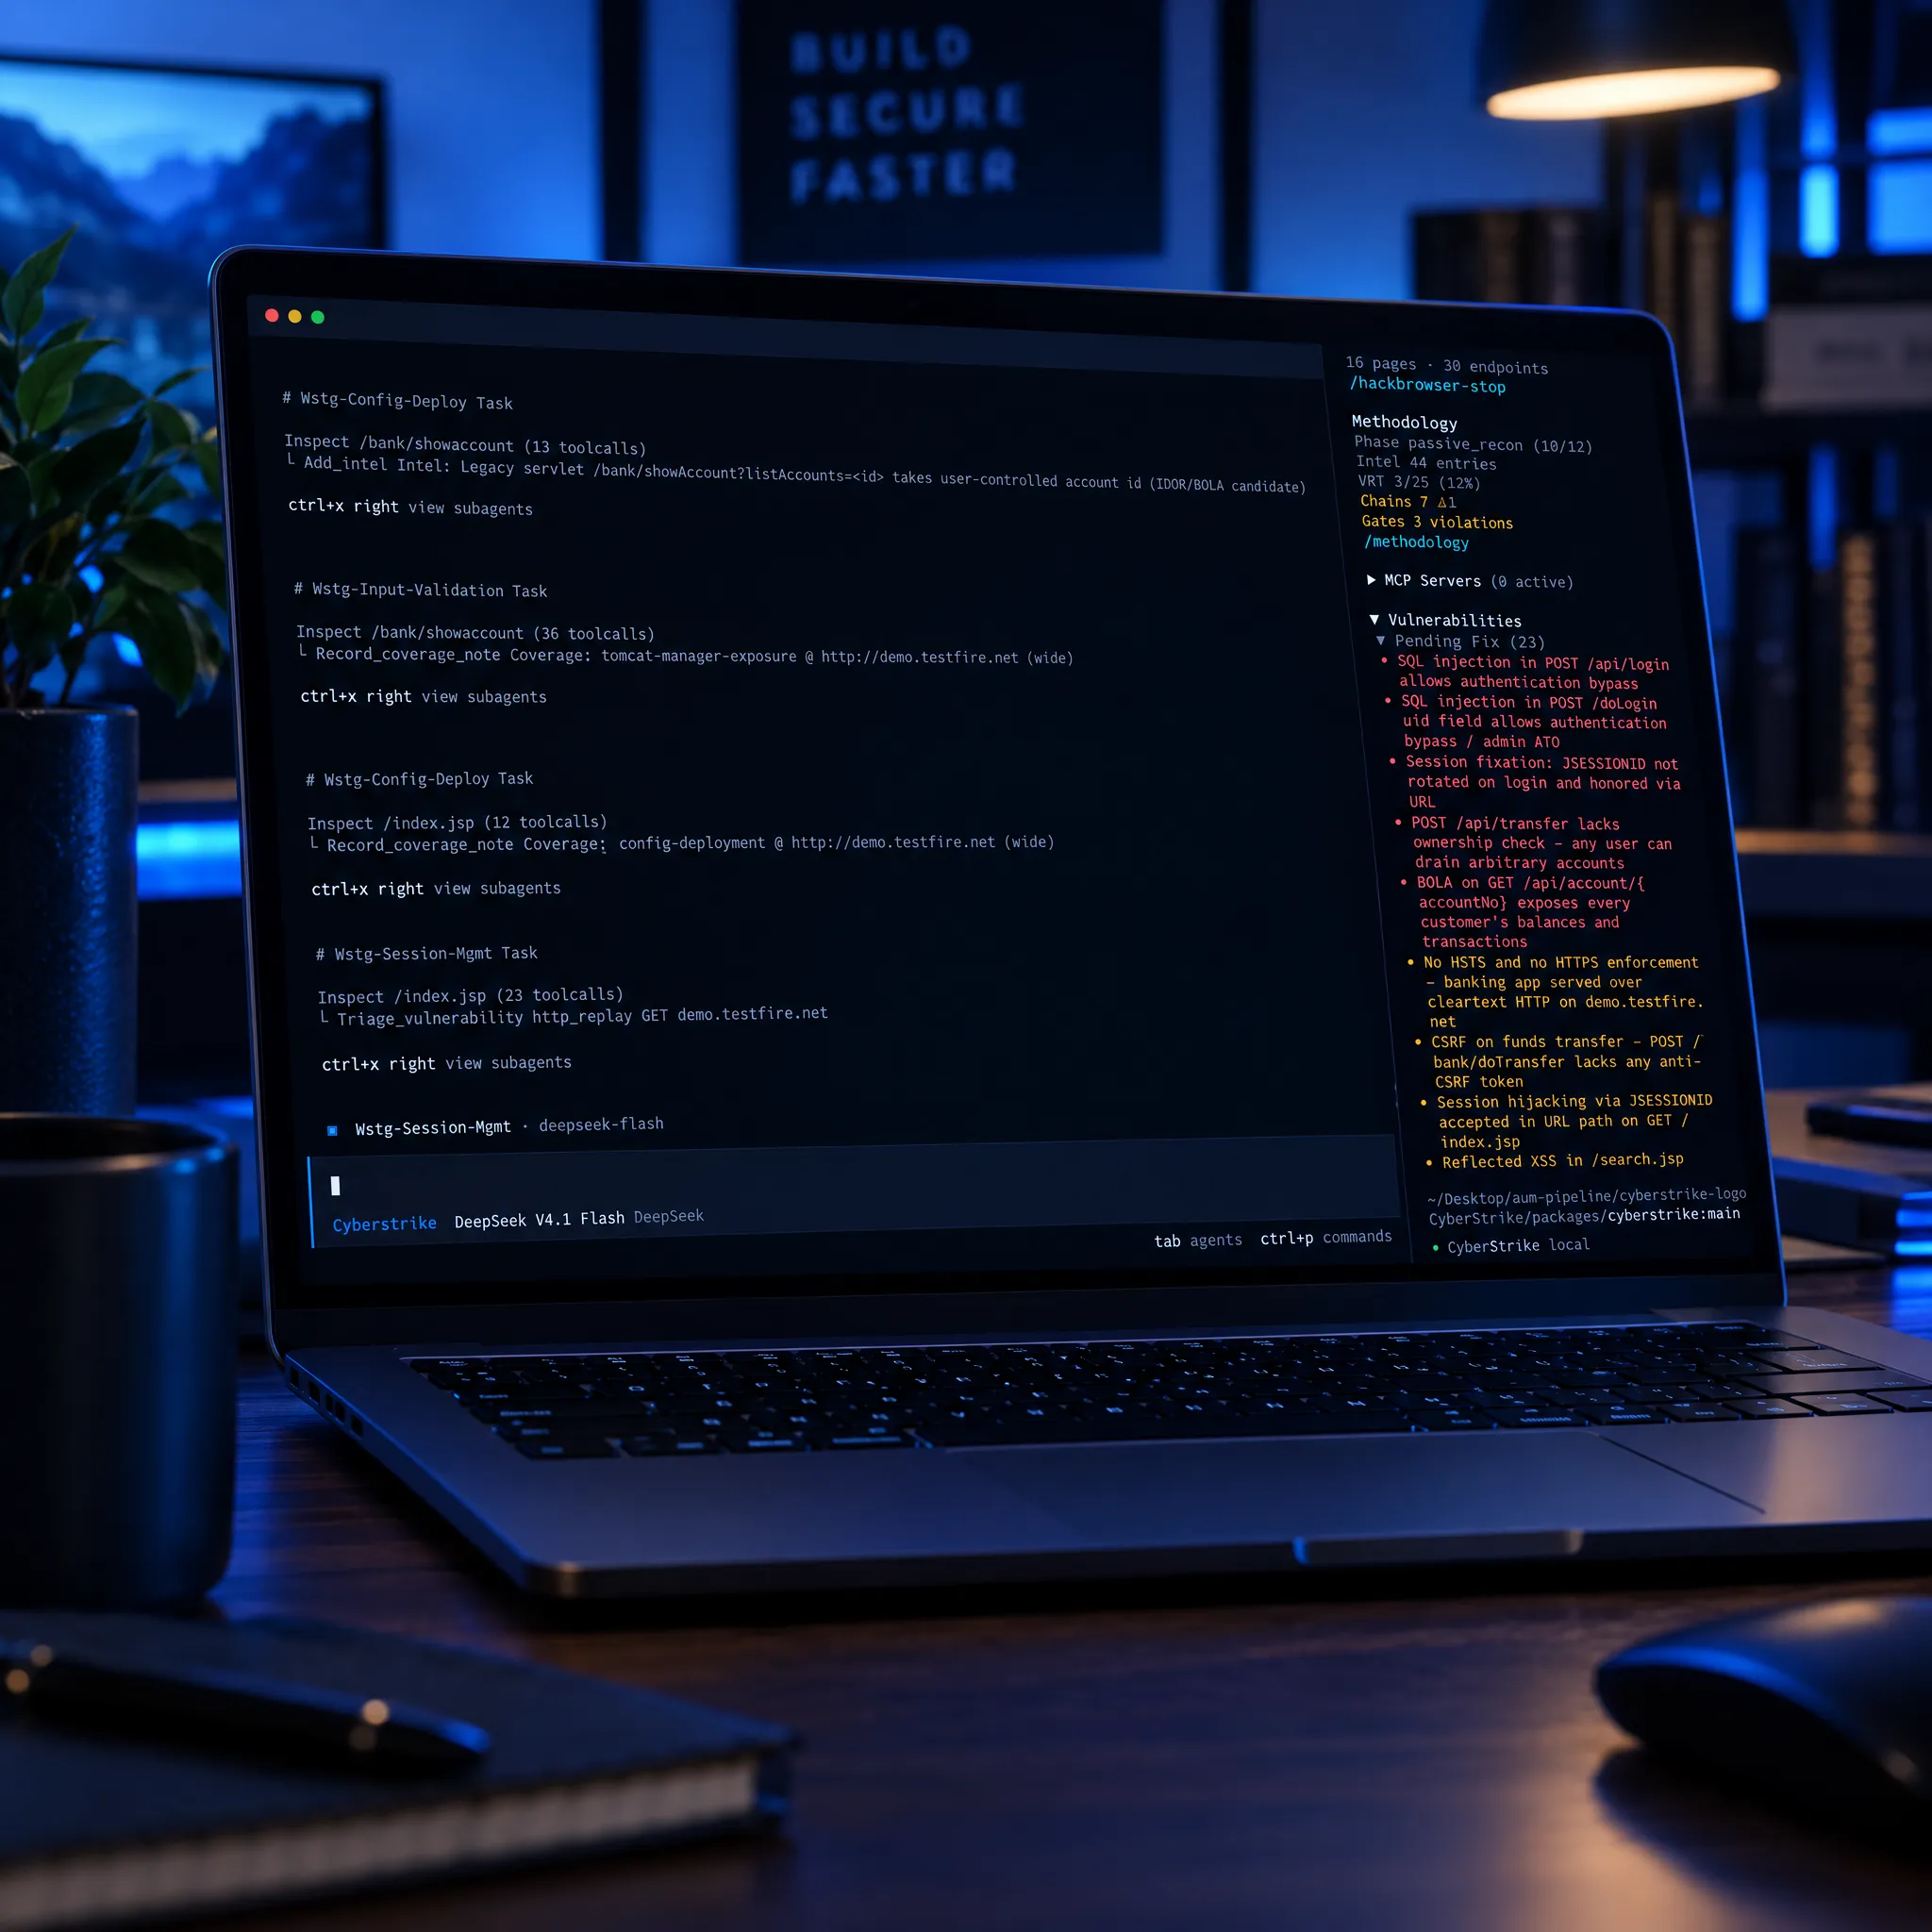
Как проходит запуск CyberStrike
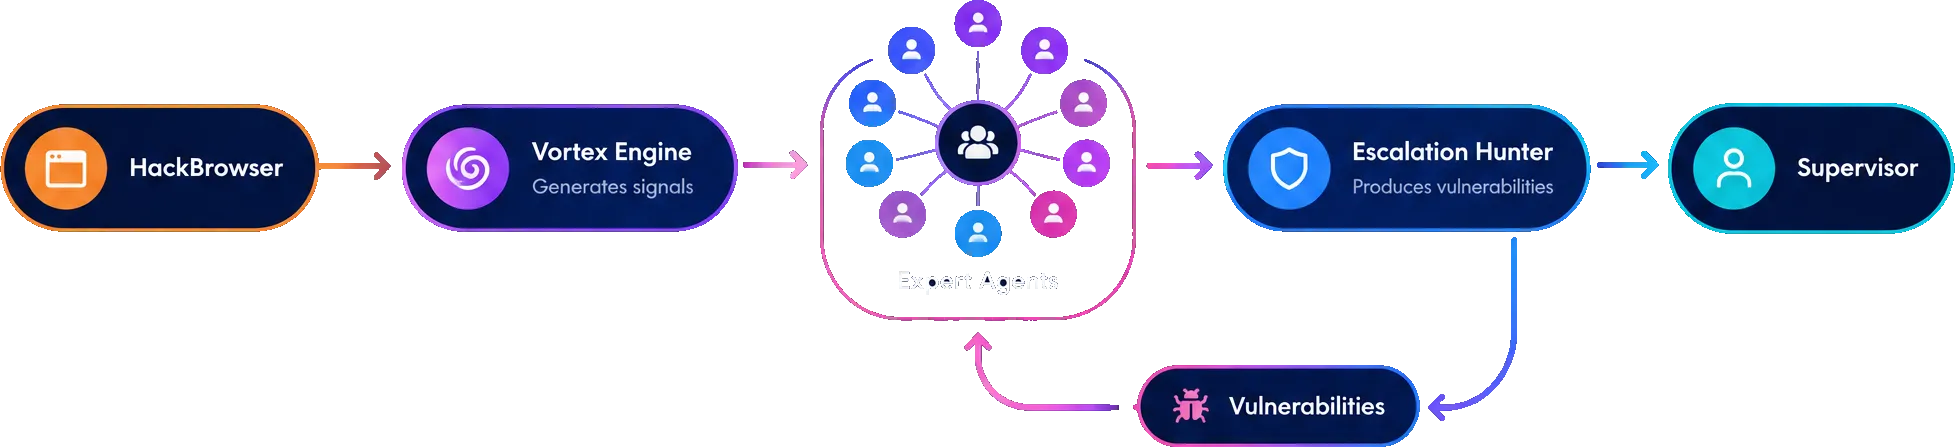
Hack Browser ведёт и картирует цель, движок Vortex превращает сырой трафик в сигнал, а команда экспертных агентов выполняет полную методологию OWASP WSTG. Охотник за эскалацией связывает их находки в реальные, эксплуатируемые уязвимости, возвращаясь к более глубокому тестированию, пока человек-супервизор не утвердит.
Соответствие
Доверие под управлением человека, на скорости машины
Каждая работа завершается готовым к аудиту отчётом, подписанным сертифицированным пентестером и построенным так, чтобы соответствовать требованиям ваших аудиторов.






