
Passe do login, para a lógica de negócio
O CyberStrike conduz sessões reais de navegador pelos seus fluxos de autenticação e aplicação, roda toda a metodologia OWASP WSTG e prova cada achado explorável, para que sua equipe aja sobre risco real em apps web e internas, não sobre ruído de scanner.
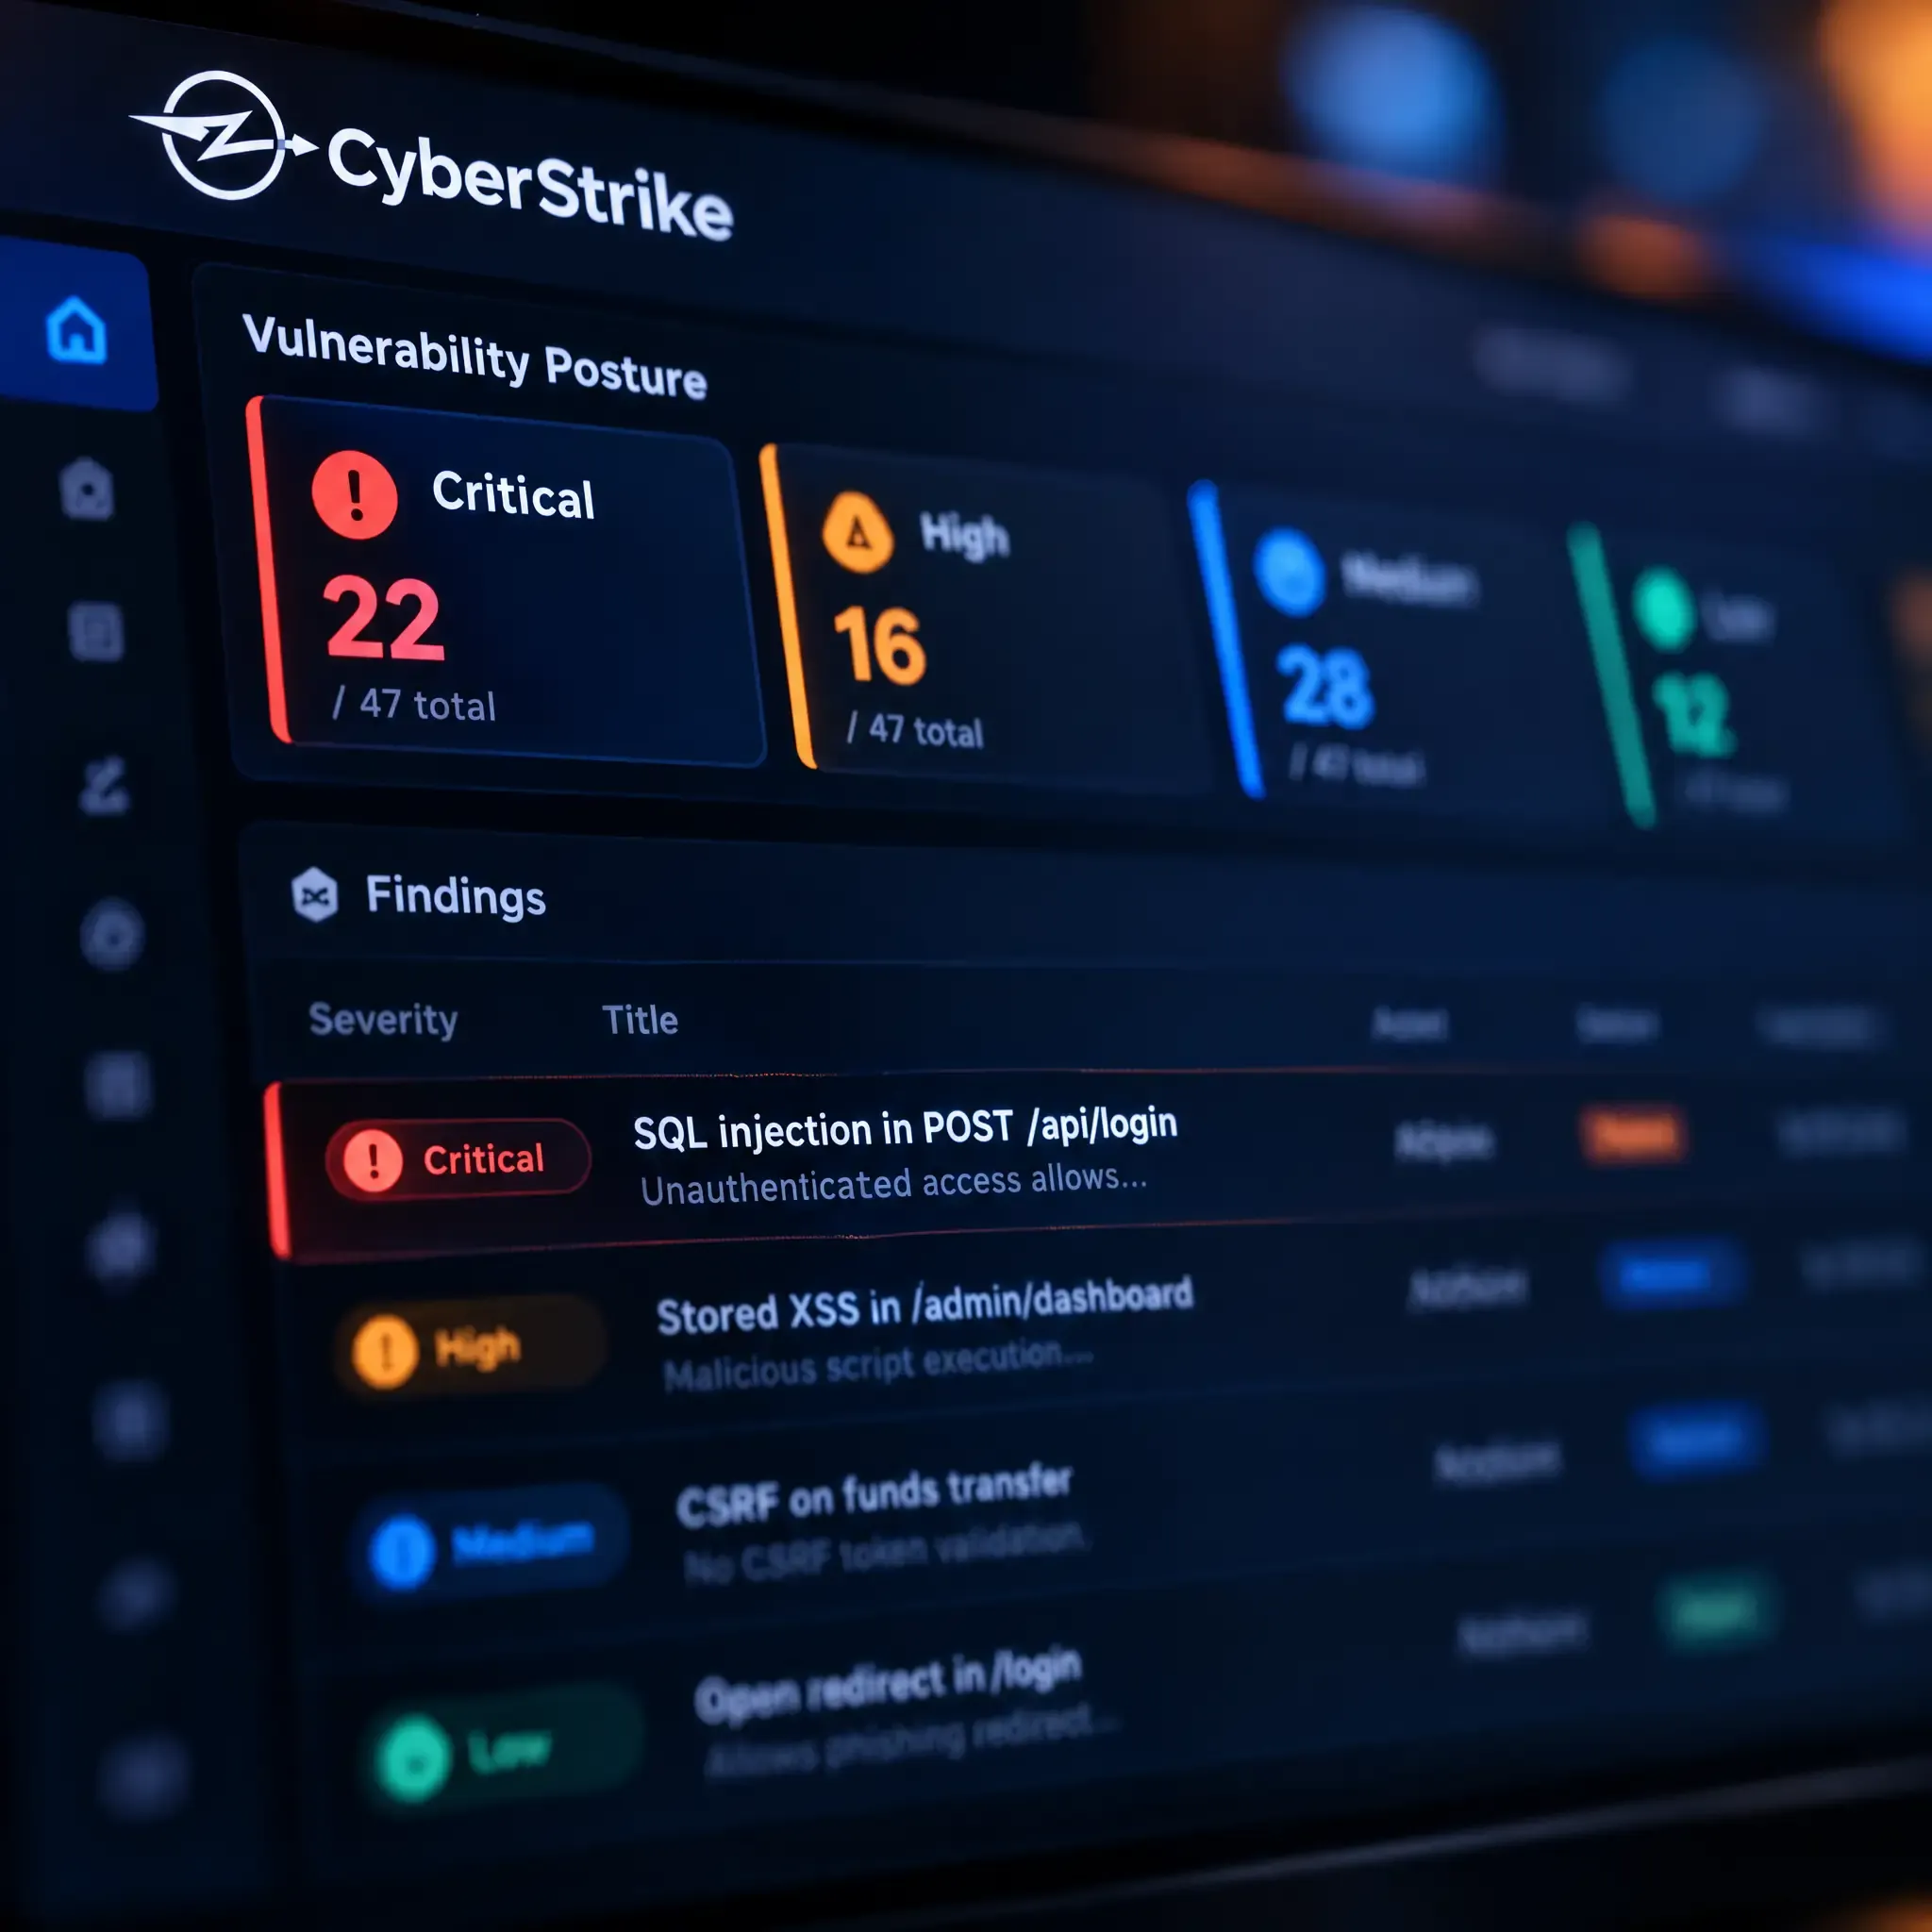
Uma plataforma. Cada cadeia de ataque que importa.
De um endpoint fraco ao comprometimento de conta
O CyberStrike não para em achados isolados. Seus agentes encadeiam fraquezas como um atacante real faria, escalando de um endpoint exposto a um comprometimento completo de conta, e provam cada passo com uma prova de conceito funcional.
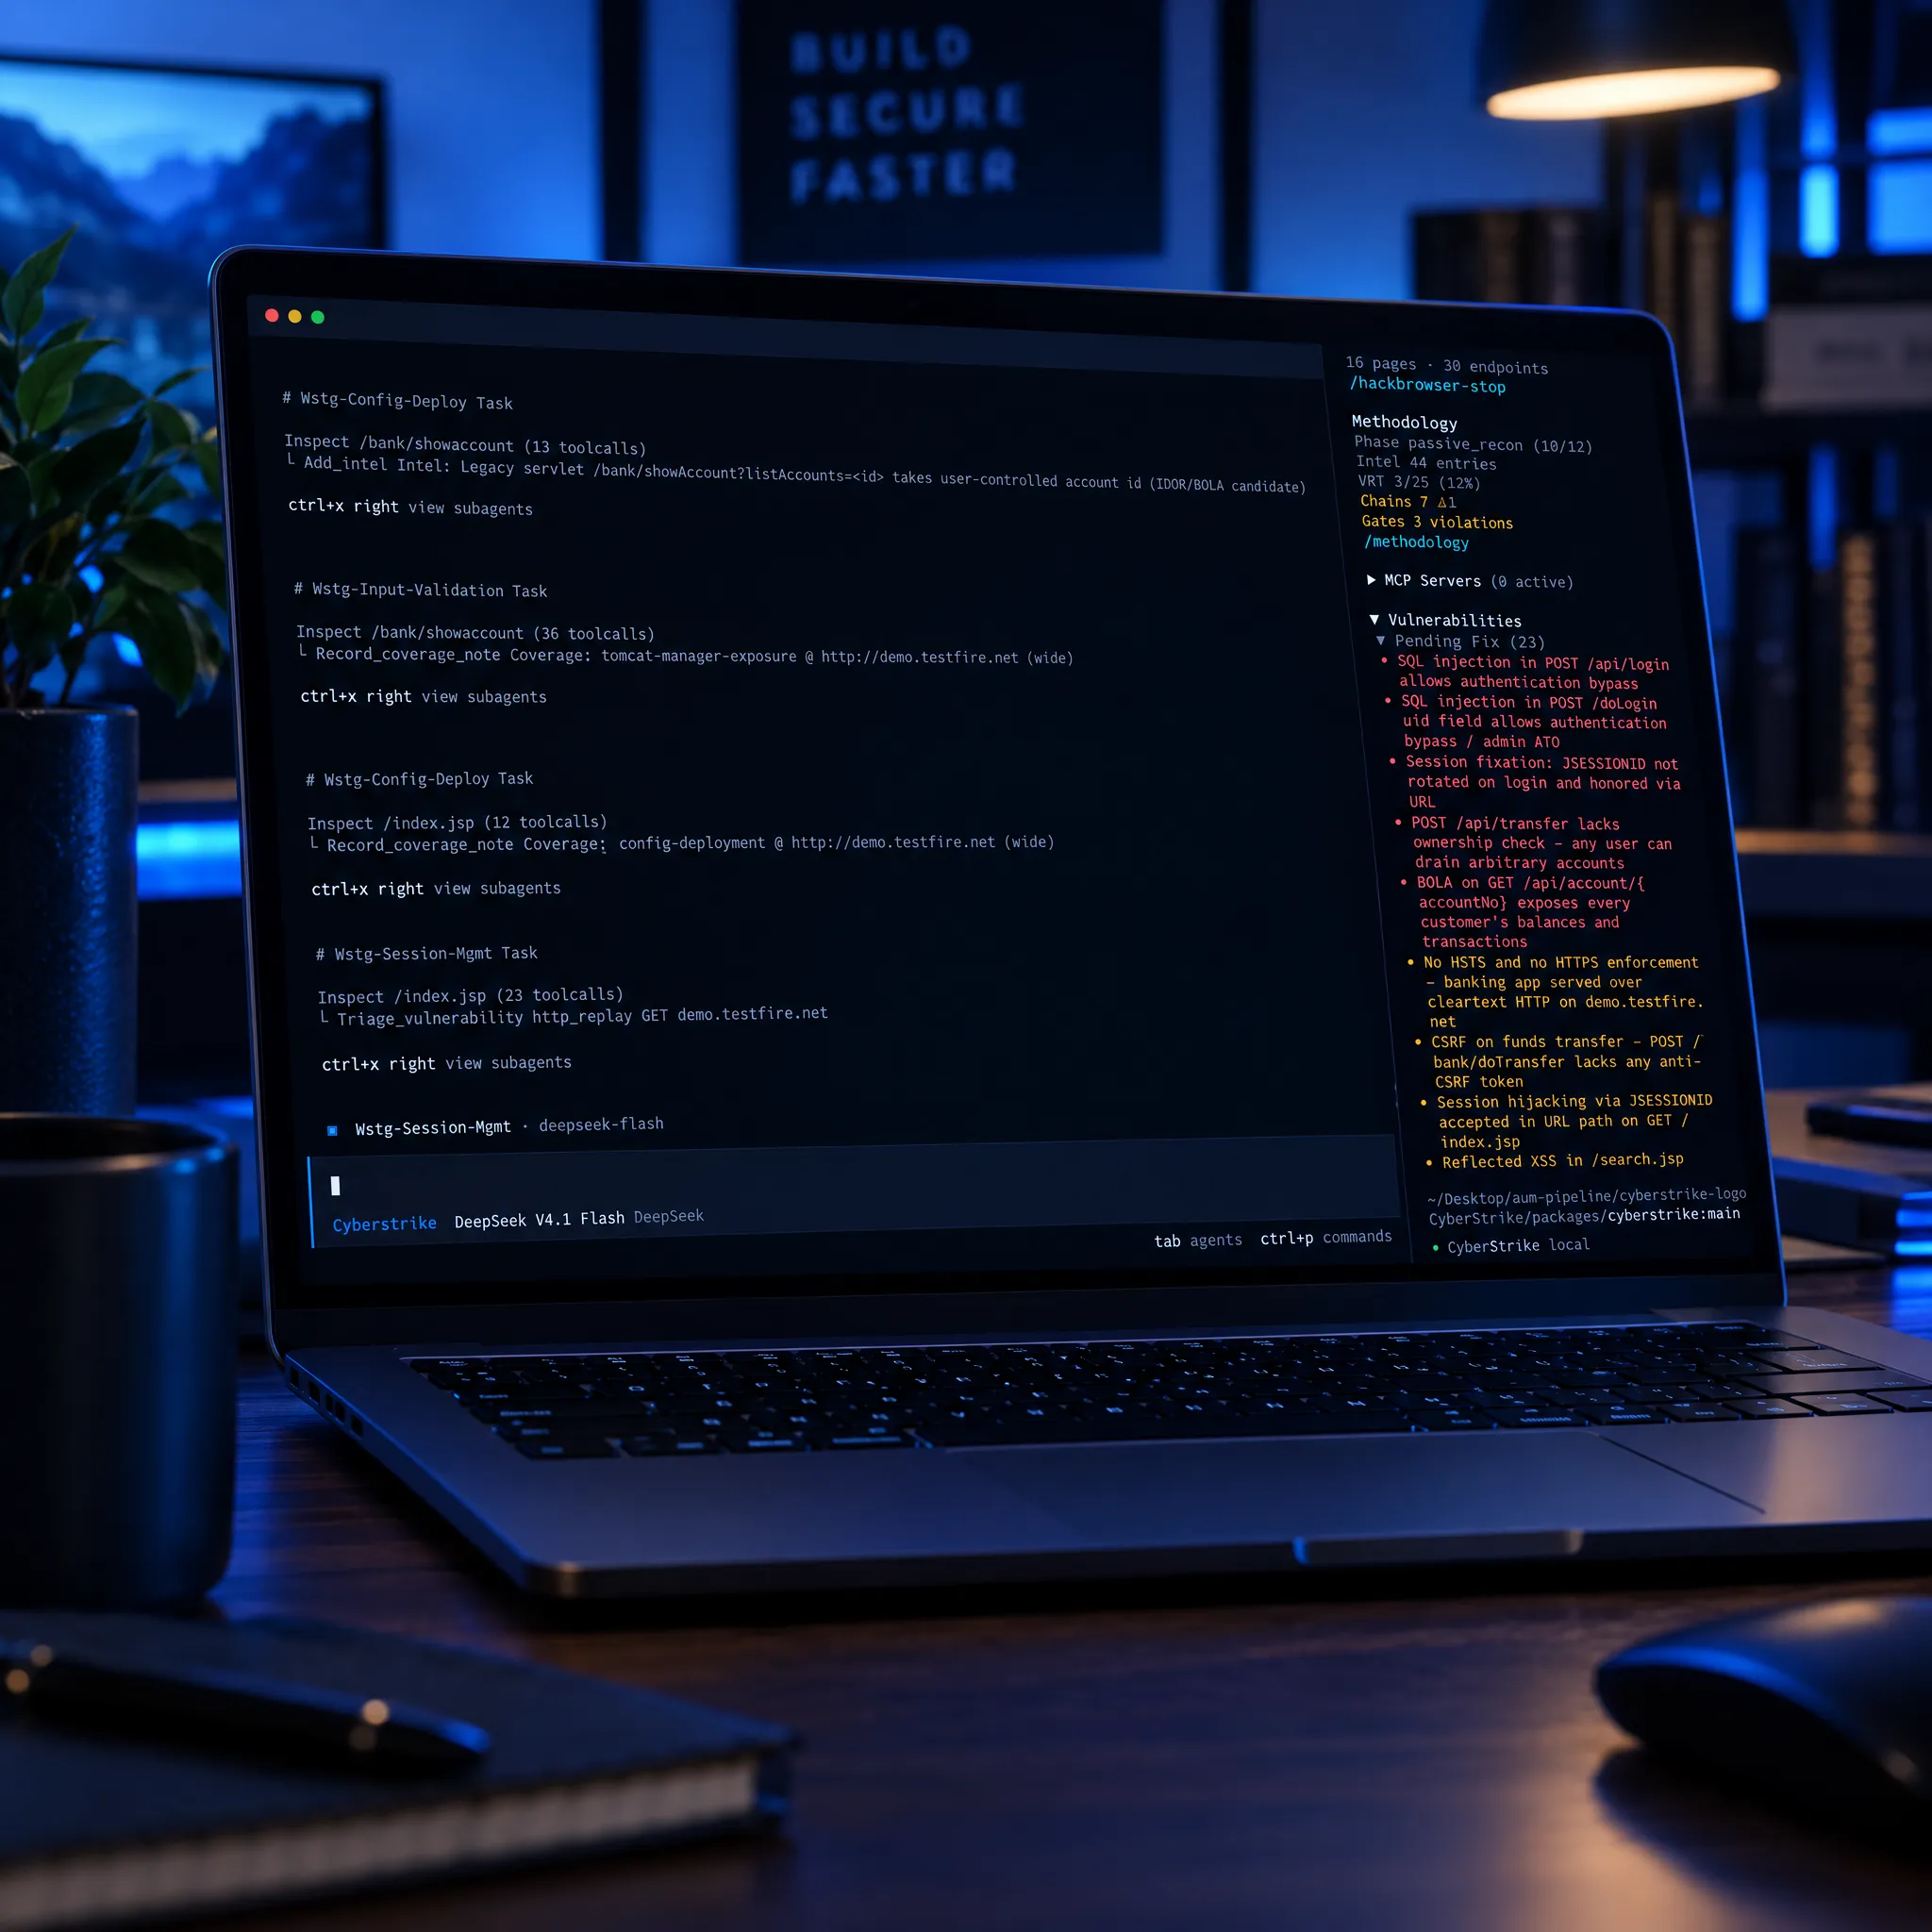
Como funciona uma execução CyberStrike
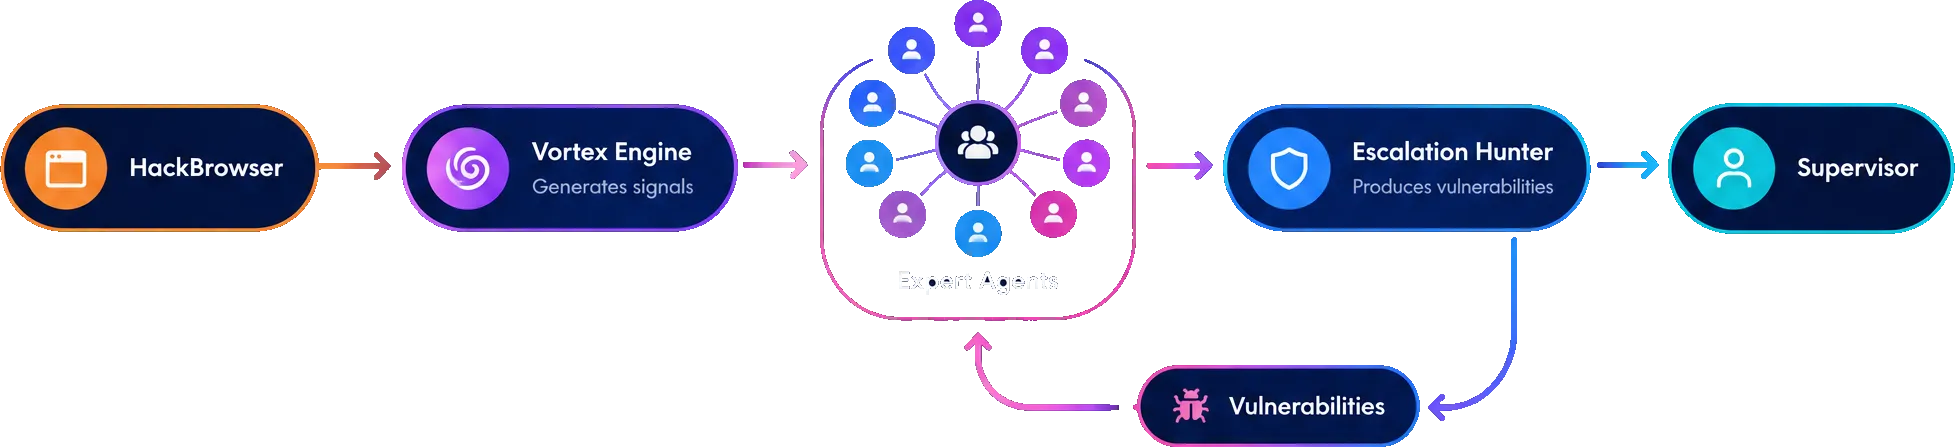
O Hack Browser conduz e mapeia o alvo, o motor Vortex transforma tráfego bruto em sinal, e uma equipe de agentes especialistas roda toda a metodologia OWASP WSTG. Um escalation hunter encadeia seus achados em vulnerabilidades reais e exploráveis, voltando para teste mais profundo até um supervisor humano assinar.
Conformidade
Confiança conduzida por humanos, na velocidade da máquina
Cada engajamento termina em um relatório pronto para auditoria, assinado por um pentester certificado e construído para atender aos frameworks pelos quais seus auditores o cobram.






