
로그인을 넘어, 비즈니스 로직 속으로
CyberStrike는 실제 브라우저 세션을 당신의 인증과 앱 흐름으로 몰아가고, 완전한 OWASP WSTG 방법론을 실행하며, 모든 발견을 악용 가능하다고 증명합니다. 그래서 팀이 스캐너 노이즈가 아니라 웹·내부 앱의 진짜 위험에 움직입니다.
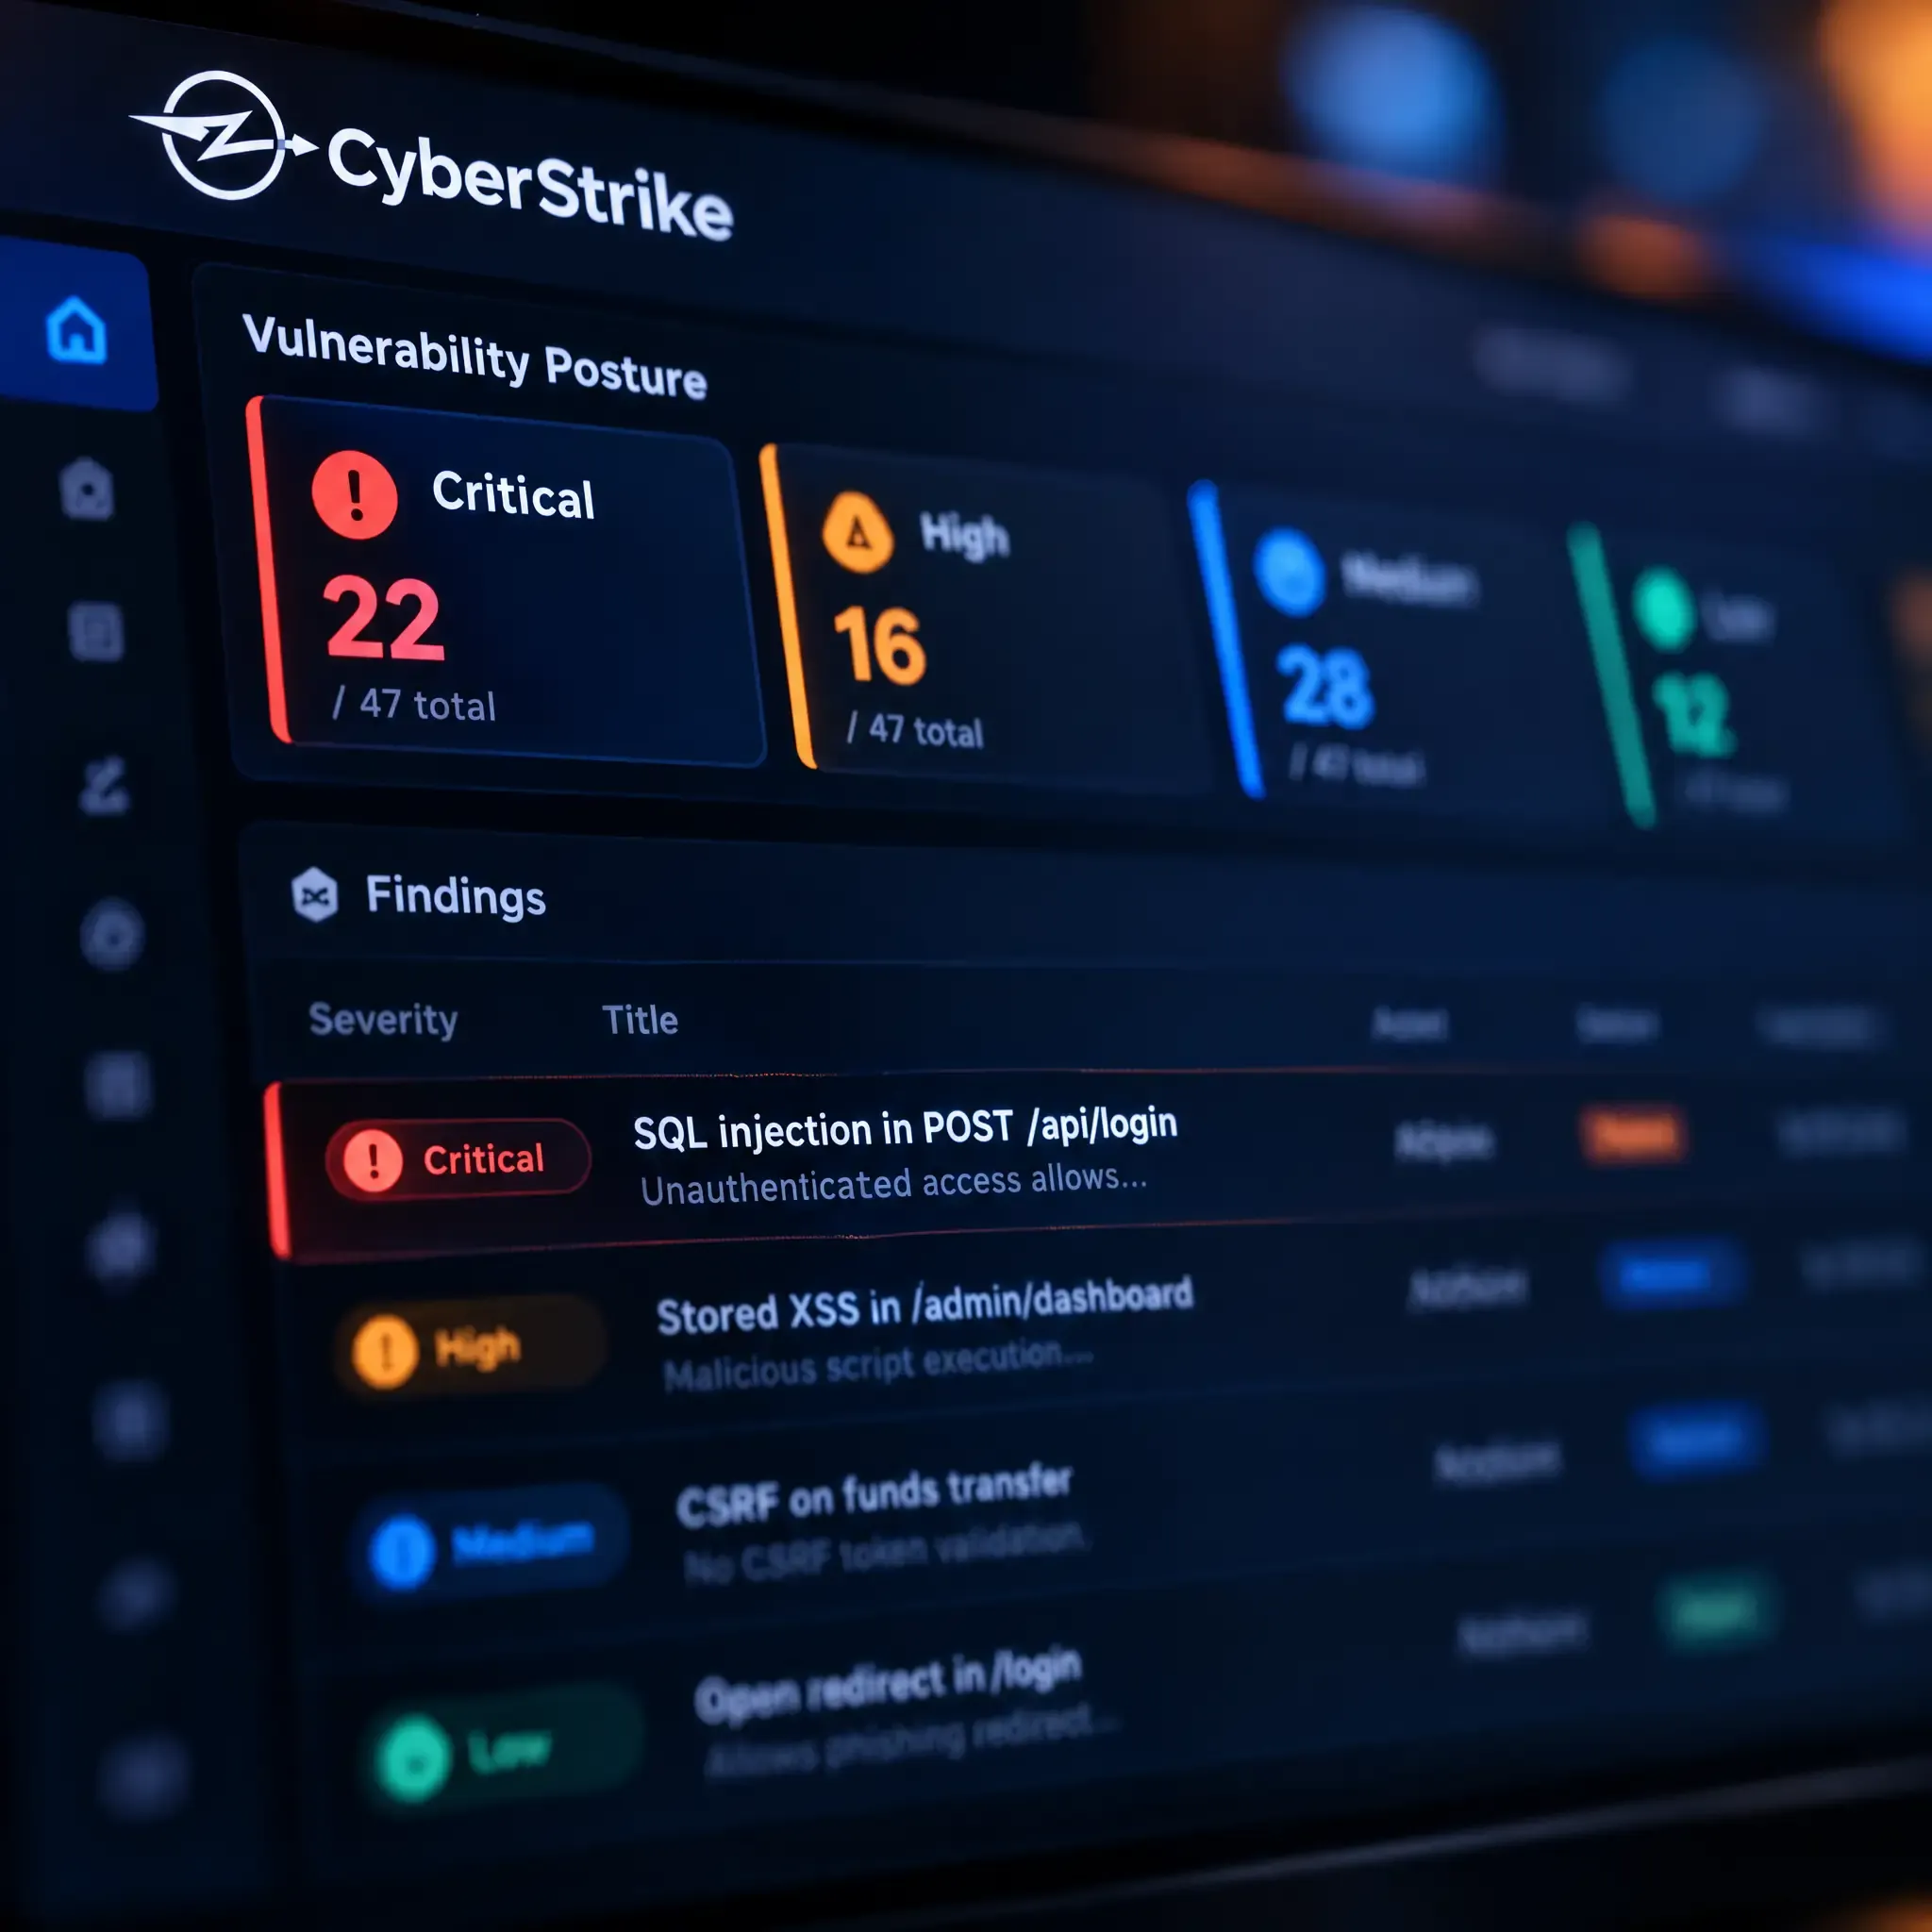
하나의 플랫폼. 중요한 모든 공격 체인.
하나의 약한 엔드포인트에서 계정 탈취까지
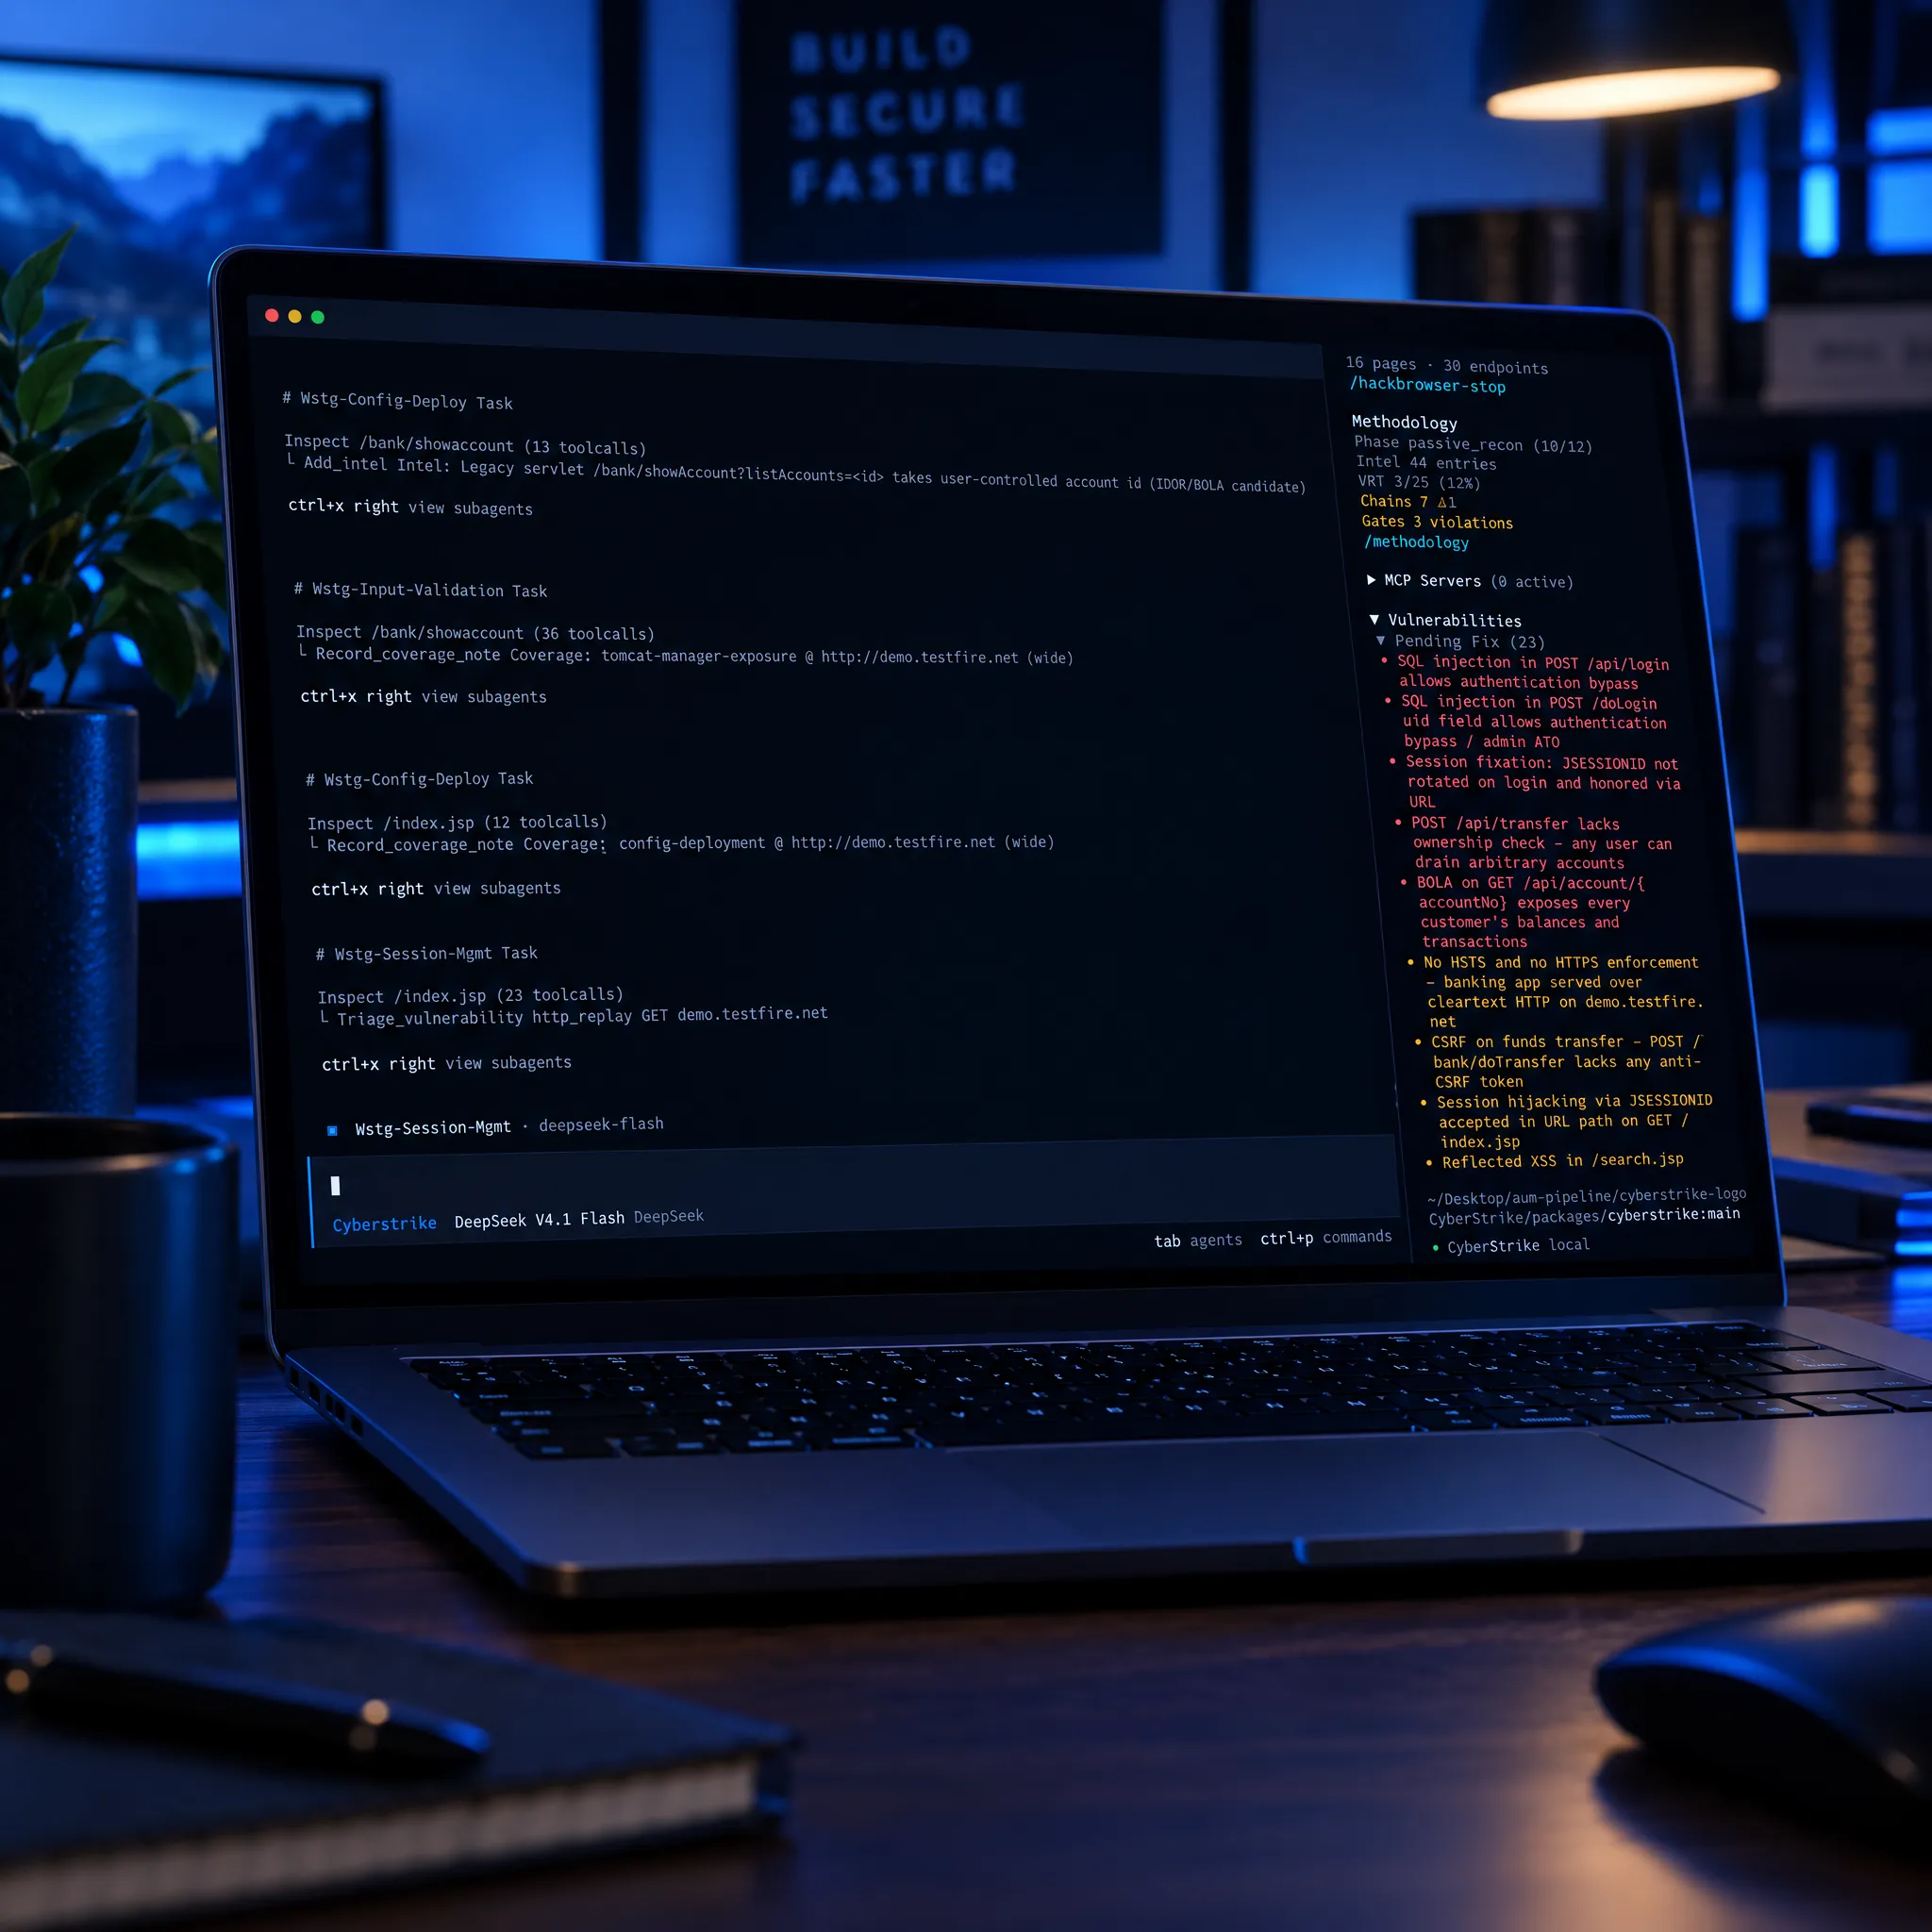
CyberStrike는 고립된 발견에서 멈추지 않습니다. 에이전트가 진짜 공격자처럼 약점을 엮어, 노출된 엔드포인트에서 완전한 계정 탈취로 상승시키고, 동작하는 개념 증명으로 각 단계를 증명합니다.
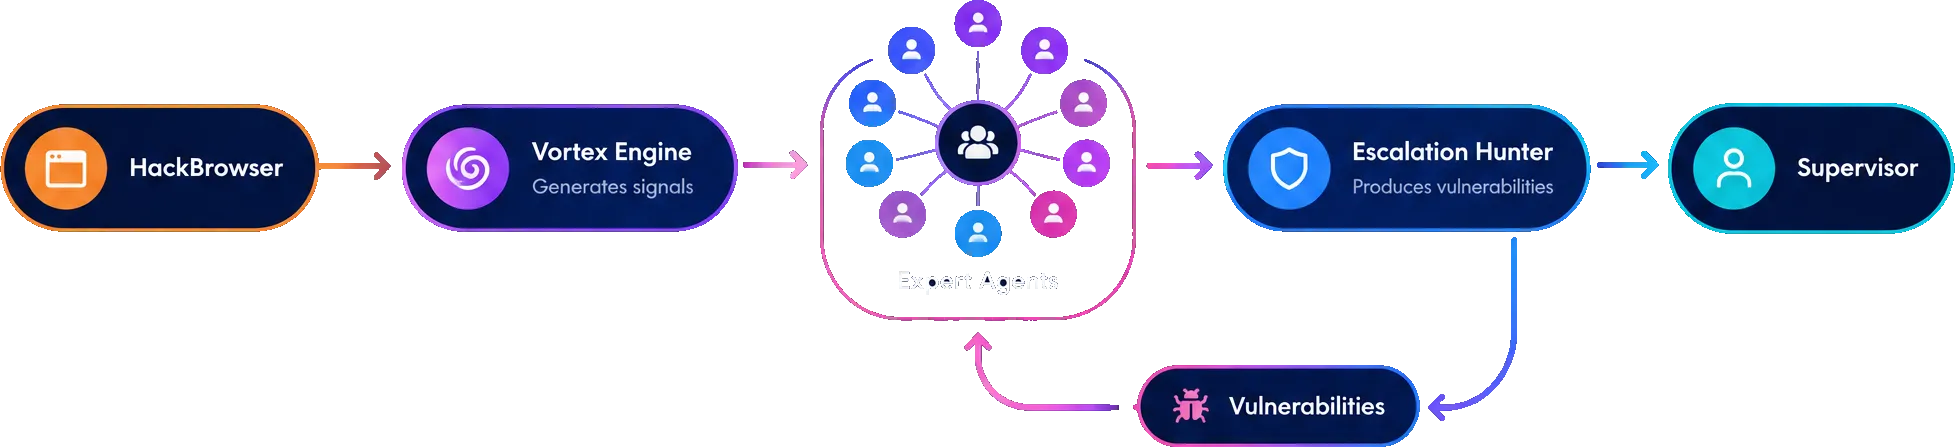
CyberStrike 실행은 이렇게 작동합니다
Hack Browser가 대상을 몰고 매핑하고, Vortex 엔진이 원시 트래픽을 시그널로 바꾸며, 전문 에이전트 팀이 완전한 OWASP WSTG 방법론을 실행합니다. 에스컬레이션 헌터가 그 발견들을 진짜 악용 가능한 취약점으로 엮고, 사람 감독자가 서명할 때까지 더 깊은 테스트로 되돌아갑니다.
컴플라이언스
사람이 주도하는 신뢰, 기계의 속도로
모든 작업은 공인 펜테스터가 서명한 감사 대응 보고서로 마무리되며, 감사자가 요구하는 프레임워크를 충족하도록 구축되었습니다.






