
越过登录,进入 业务逻辑
CyberStrike 驱动真实的浏览器会话穿越你的认证与应用流程,运行完整的 OWASP WSTG 方法论,并证明每个发现可被利用,让你的团队在 Web 和内部应用中对真实风险采取行动,而不是扫描器噪音。
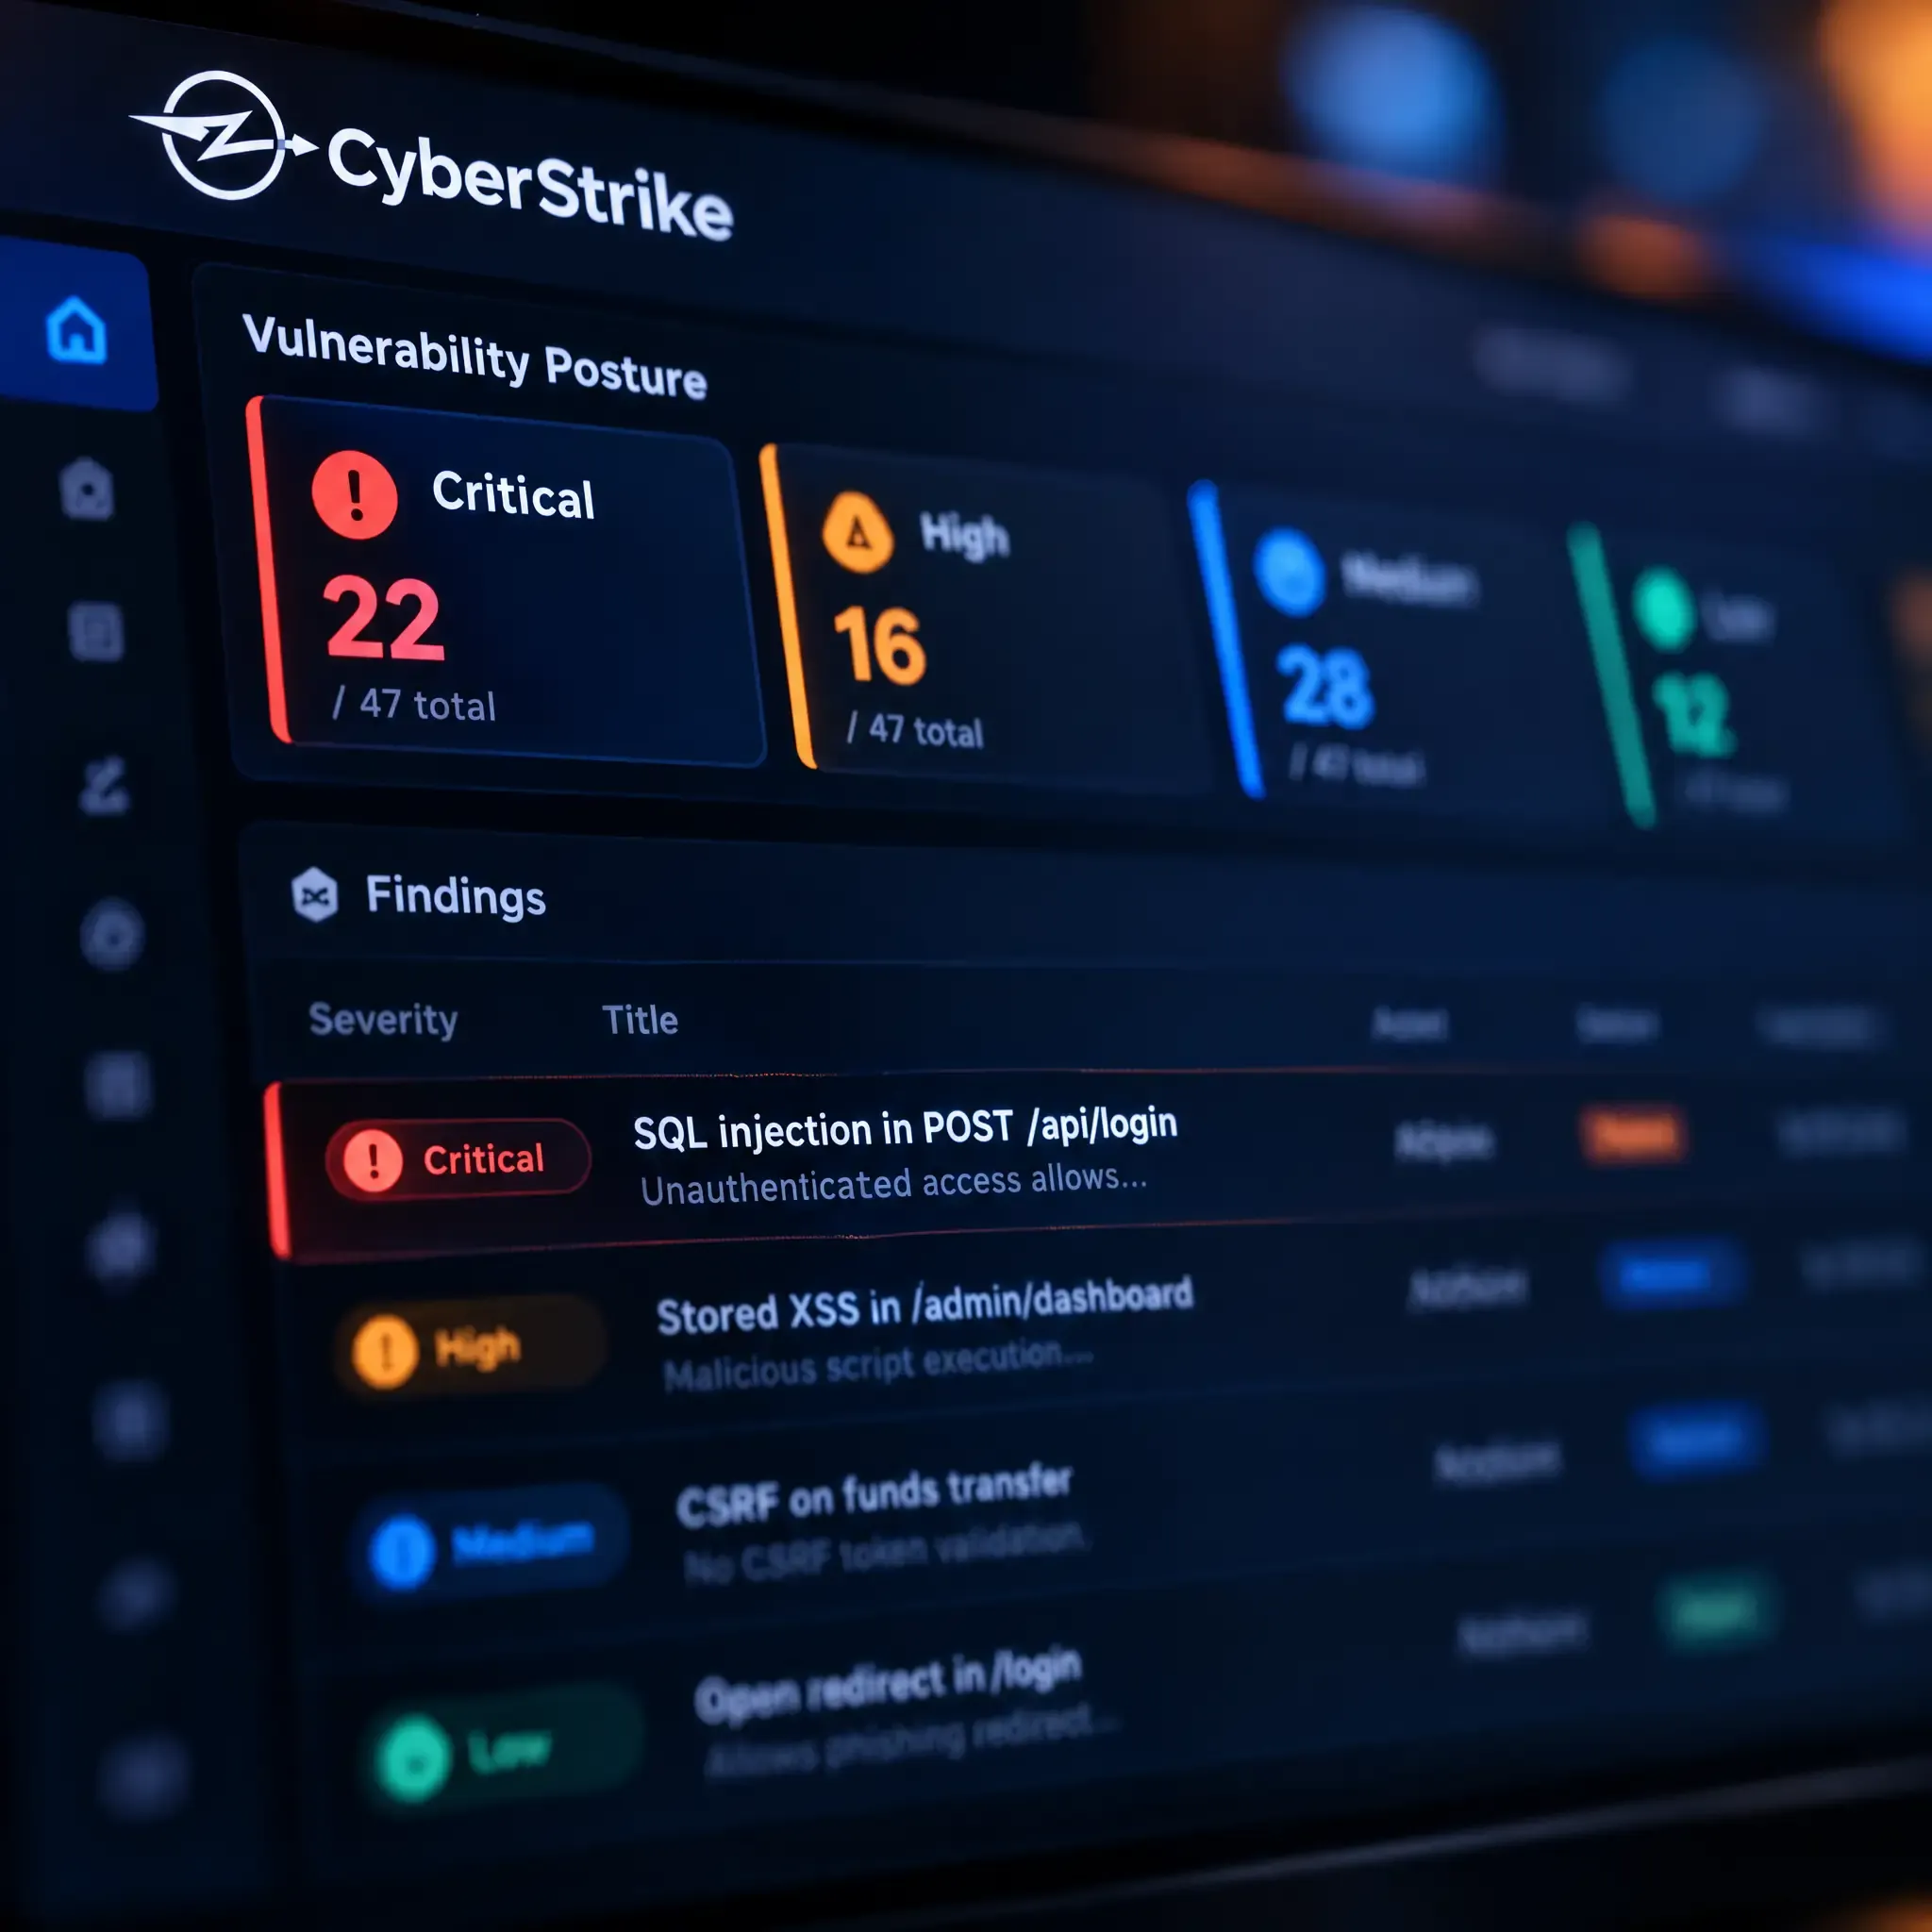
一个平台。 每一条重要的攻击链。
从一个薄弱端点到 账户接管
CyberStrike 不止步于孤立的发现。它的智能体像真实攻击者那样串联弱点,从一个暴露的端点升级到完整的账户接管,并用可运行的概念验证证明每一步。
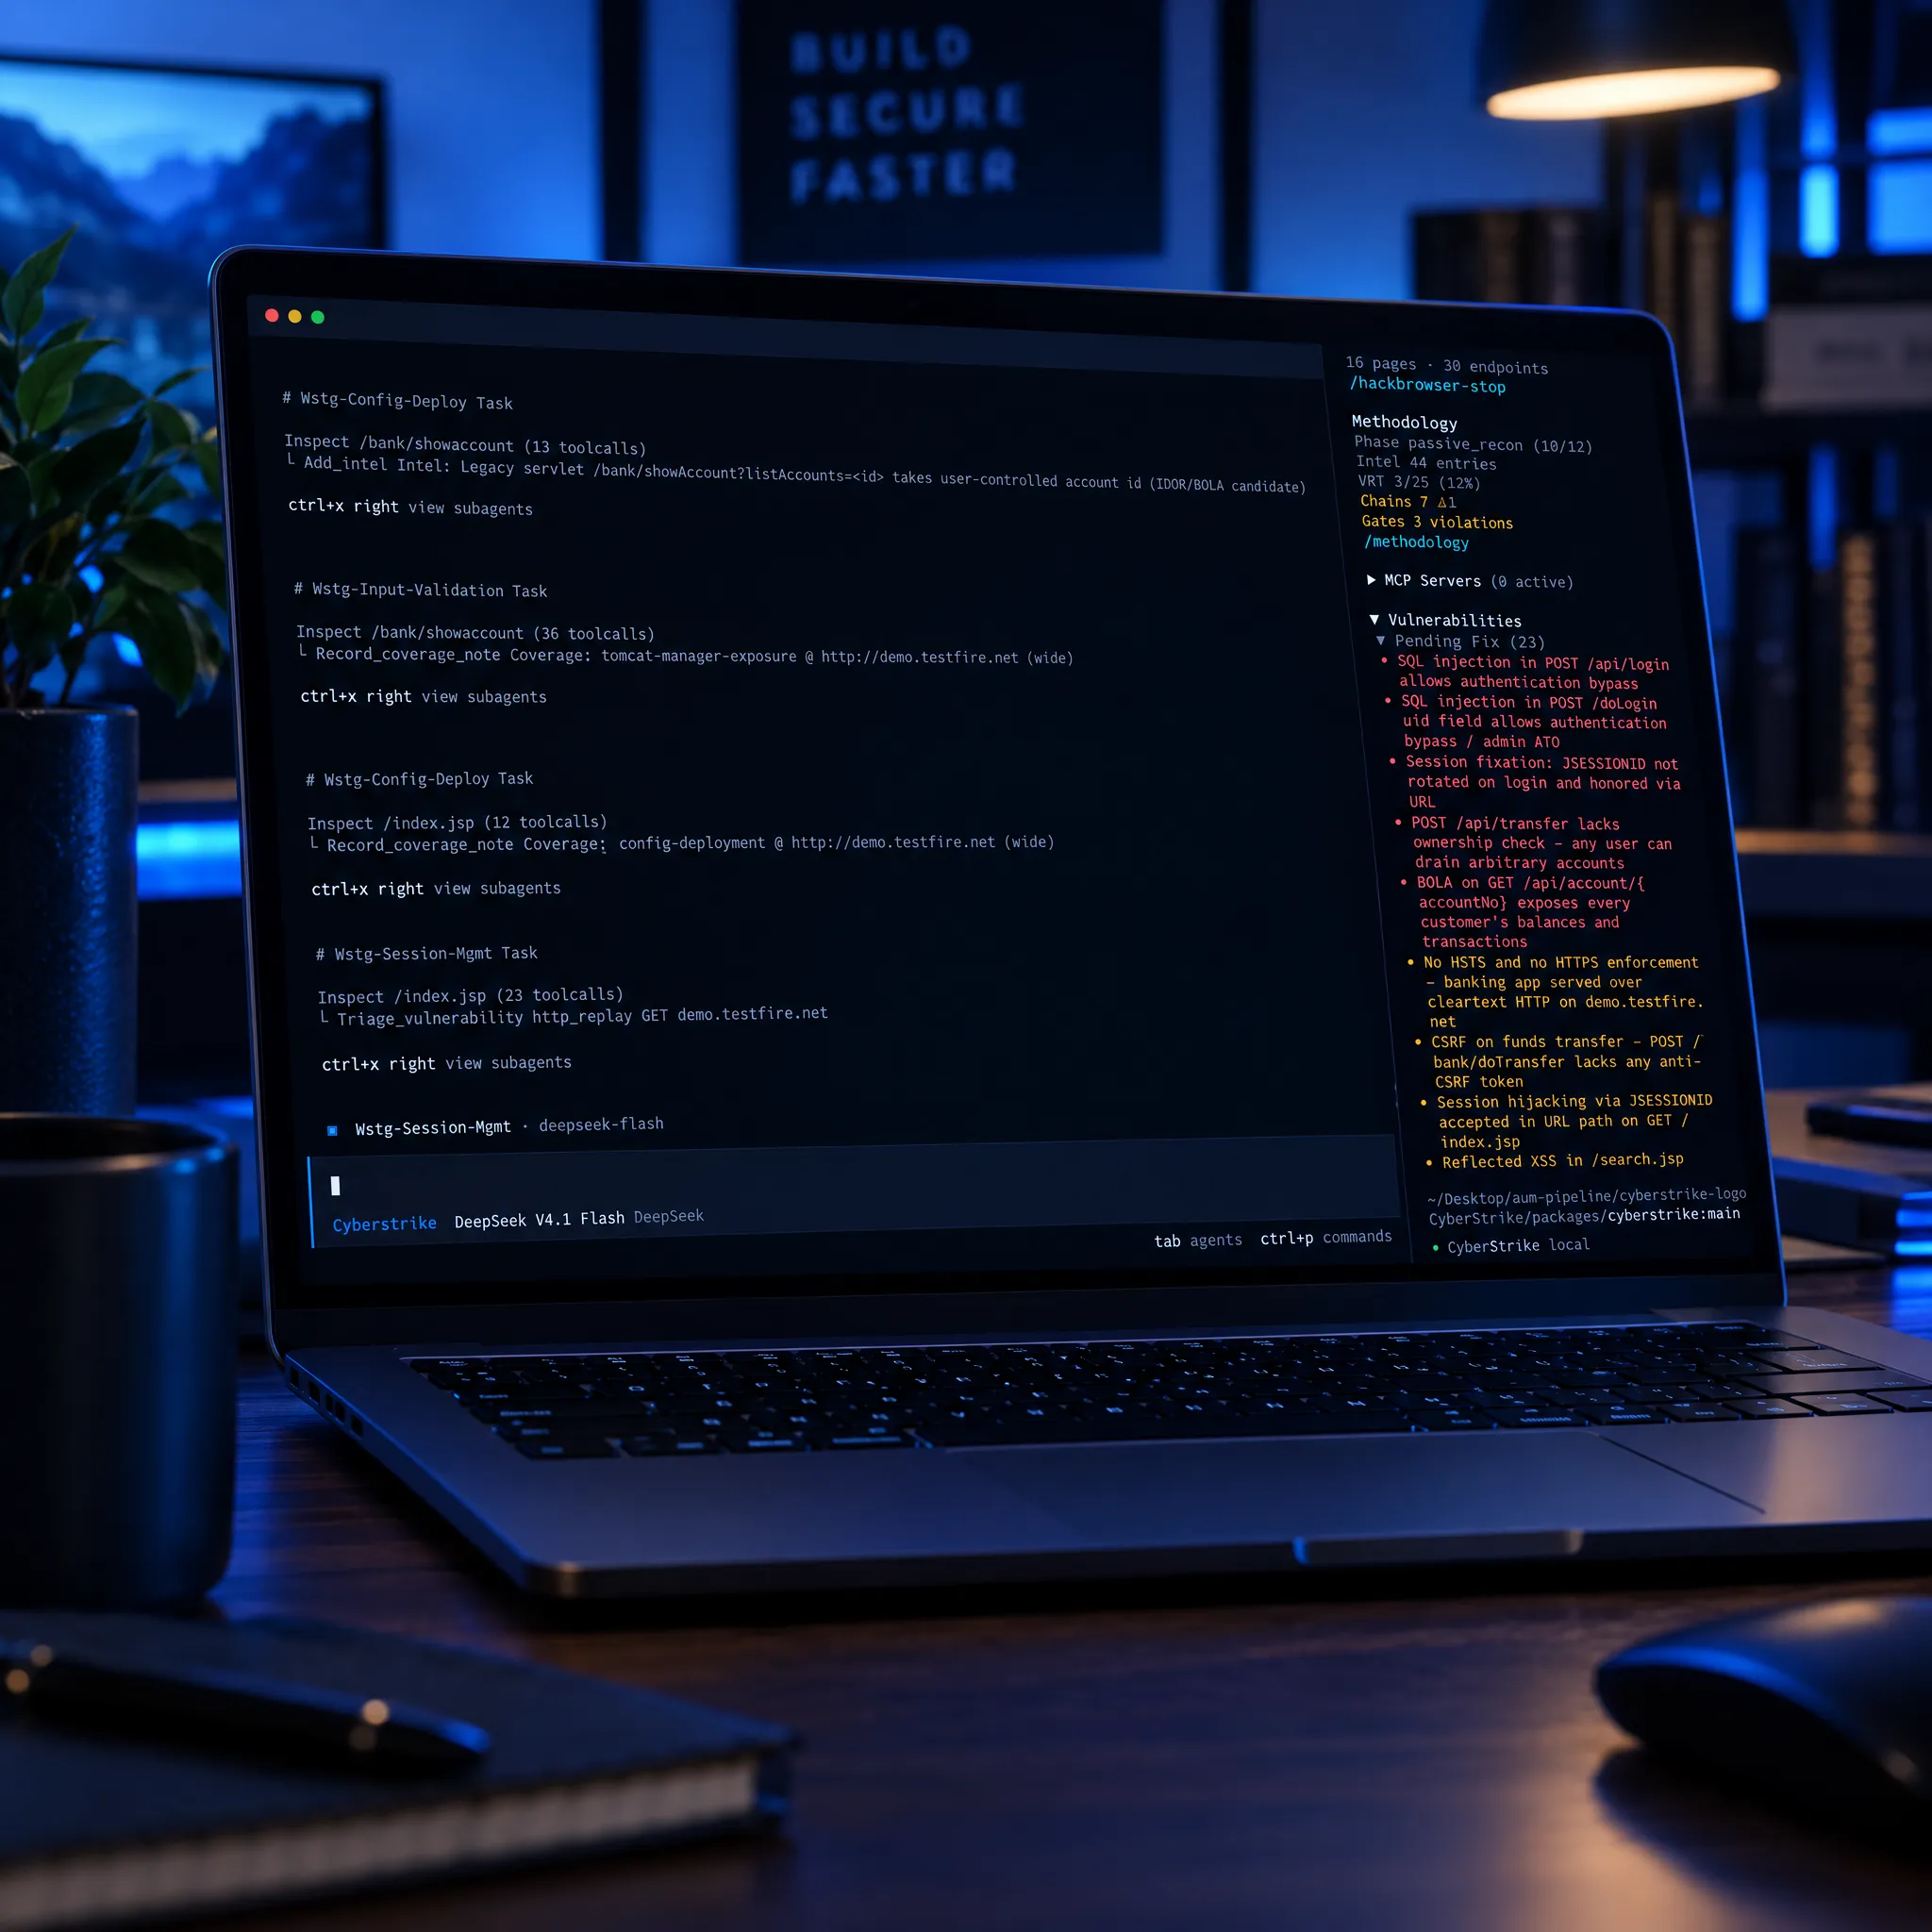
一次 CyberStrike 运行 如何进行
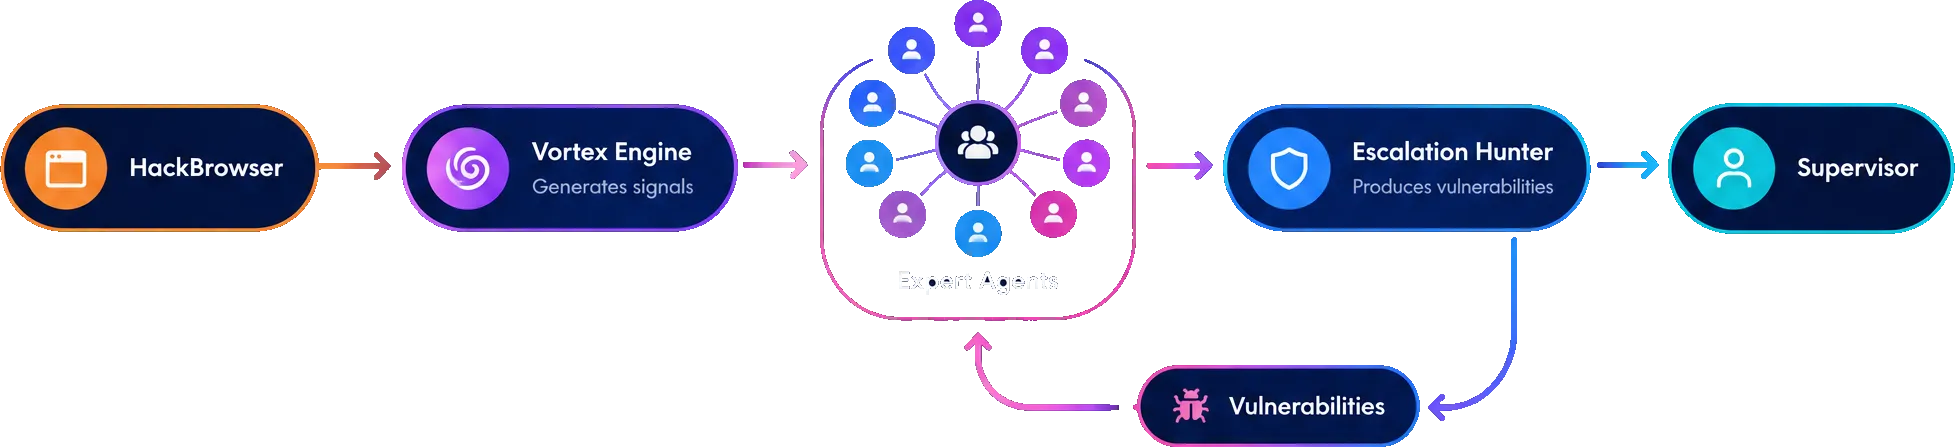
Hack Browser 驱动并测绘目标,Vortex 引擎把原始流量转化为信号,一支专家智能体团队运行完整的 OWASP WSTG 方法论。一个升级猎手把它们的发现串联成真实、可利用的漏洞,循环回去做更深入的测试,直到人类监督者签字。
合规
人类主导的信任, 机器般的速度
每次测试都以一份可供审计的报告结束,由持证渗透测试者签署,并为满足审计方要求的各类框架而构建。






